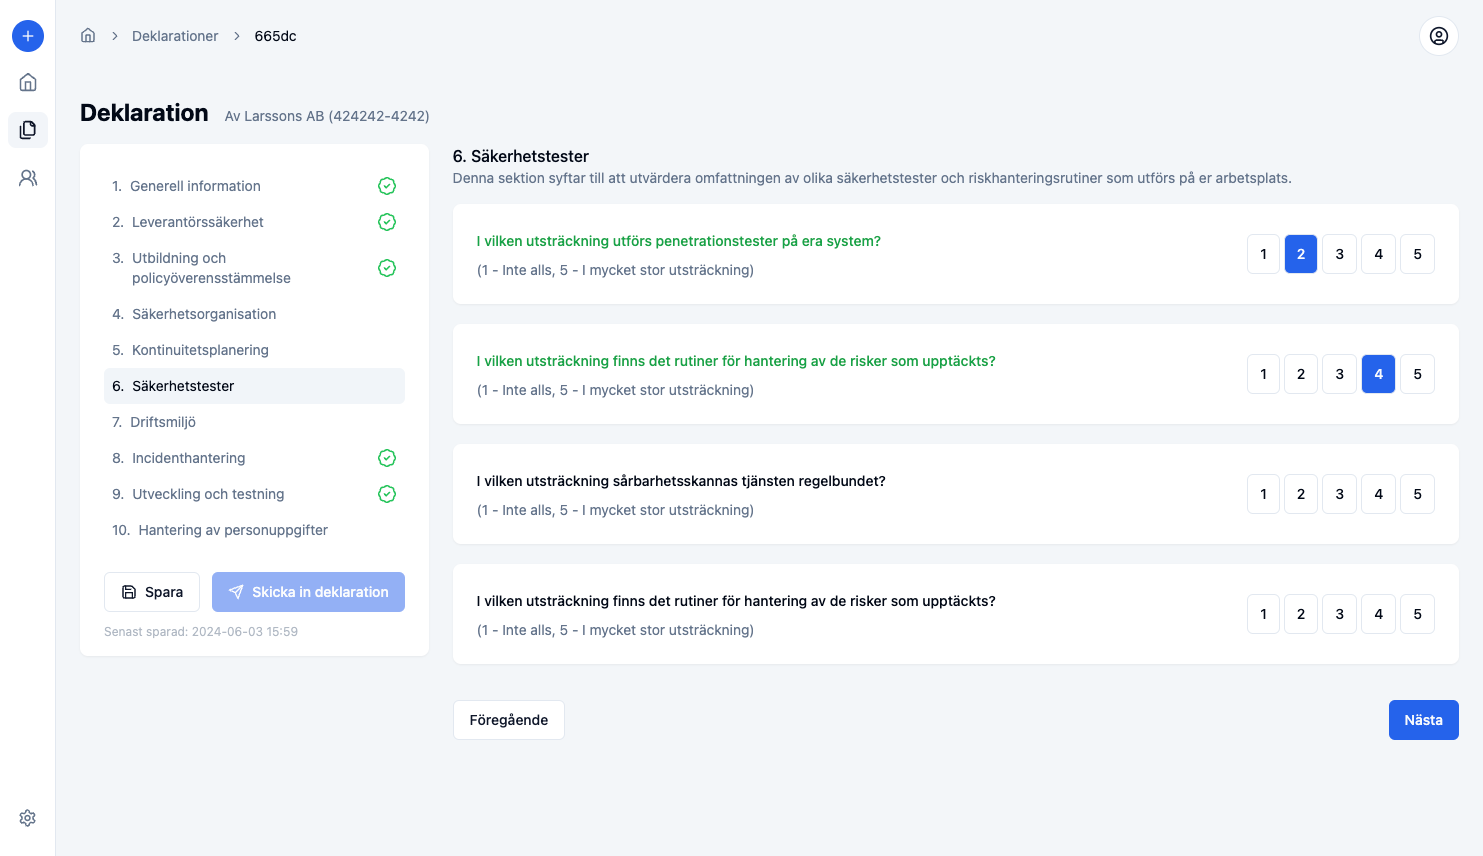
Leverantörsgranskning är att kontrollera leverantörens förmåga att uppfylla era krav och hålla register, godkännanden och underlag aktuella. Det omfattar kvalitet, miljö, leveransförmåga och, när uppdraget kräver det, informationssäkerhet och ekonomi. Ett kalkylblad eller en blankett i ledningssystemet kan vara en bra start; återkommande granskning kräver också giltiga certifikat och historik över besluten.
Ett verktyg för leverantörshantering samlar certifikat med giltighetstid, enkäter, godkännandestatus och granskning med logg. Här går vi igenom rutiner som hjälper er upptäcka förändringar och följa upp avvikelser.
Vanliga risker i leverantörsregister - och hur du upptäcker dem
Ett leverantörsregister som inte uppdateras regelbundet skapar onödiga säkerhetshål. Det handlar inte bara om ekonomiska risker – varje felaktig uppgift är en möjlig väg in för bedragare.
Tänk er scenariot: en leverantör går i konkurs, men står kvar i ert register med samma behörigheter som tidigare. Vem har nu egentligen tillgång till era system? Eller tänk er att en leverantör får sin e-post kapad – hur snabbt upptäcker ni det innan bedragarna hinner skicka falska fakturor i leverantörens namn?
Några exempel på risker kan vara:
- Bedragare som kapar leverantörers e-post och ändrar betalningsinformation.
- Leverantörer som brister i sin molnsäkerhet och exponerar er data.
- Underleverantörer som hanterar er data utan att uppfylla avtalade säkerhetskrav.
- Åtkomst som ligger kvar när en leverantör avvecklas eller byter ägare.
- Gamla behörigheter som ligger kvar och kan missbrukas.
- Bluff-företag som etablerar sig som underleverantörer till era befintliga partners.
Särskilt utsatta är verksamheter där leverantörer har direkt tillgång till affärskritiska system eller känslig information. Ett exempel är IT-konsulter med administrativa rättigheter eller ekonomileverantörer med tillgång till fakturasystem.
Så skapar du säkra leverantörsrutiner
Att stärka sina leverantörskontroller behöver varken vara dyrt eller tidskrävande. Nedan går vi igenom tre processer som ger direkt effekt, och som dessutom gör det enkelt att visa på efterlevnad vid revisioner.
1. Så gör ni en säker onboarding av nya leverantörer
Första steget är att säkra hur ni tar in nya leverantörer. Varje ny leverantör är en potentiell risk som behöver hanteras systematiskt:
- Gör en initial screening med verktyg som Creditsafe eller liknande tjänster för ekonomisk kontroll.
- Dokumentera vem som begärt leverantören och vem som godkänt beslutet.
- Kräv att leverantören fyller i en säkerhetsbedömning eller självskattning av sitt informationssäkerhetsarbete.
- Säkerställ att personuppgiftsbiträdesavtalet täcker GDPR artikel 28-krav, inklusive säkerhetsåtgärder, incidentrapportering och revisionsrätt.
- Använd en standardiserad checklista så att ingen kritisk punkt missas i processen.
2. Kontrollera förändringar och motverka bedrägerier
Bestäm hur ofta ni går igenom registret, till exempel varje månad. Vissa ändringar behöver däremot verifieras när de sker: nya bankuppgifter måste kontrolleras före betalning och avslutad systemåtkomst ska tas bort när uppdraget upphör. Fokusera på de mest kritiska förändringarna:
- Granska ändringar av bankkonton och betalningsinformation.
- Bekräfta ändrade bankuppgifter med en redan känd kontaktväg till leverantören innan betalning, inte med telefonnumret i ändringsmejlet.
- Kontrollera att inga obehöriga har fått tillgång till era system.
- Se över att leverantörernas behörigheter fortfarande matchar deras uppdrag.
- Dokumentera avvikelser och följ upp att de åtgärdas.
3. Planera omvärdering utifrån risk och tidigare resultat
Bestäm ett granskningsintervall utifrån risk och uppdrag. En årlig granskning kan vara en intern rutin, men ISO 27001 föreskriver inte ett generellt årligt intervall för alla leverantörer. Följ upp tidigare om tjänsten, hotbilden eller leverantörens underleverantörer ändras.
- Granska säkerhetsunderlag för kritiska leverantörer.
- Kartlägg beroenden och sårbarheter.
- Kontrollera vilka lagkrav och avtalskrav som gäller respektive relation.
- Uppdatera riskbedömningen efter incidenter och större förändringar.
- Ta bort inaktuella behörigheter och dokumentera beslutet.
Prioritera efter faktisk verksamhetspåverkan, systemåtkomst och ersättbarhet. En enda kritisk leverantör kan stå för en stor del av exponeringen; anta inte att en generell 80/20-regel beskriver er leverantörsbas.
Vad ska dokumenteras i en leverantörsgranskning?
En granskningsanteckning ska göra det möjligt för nästa ansvariga att förstå beslutet utan att leta i gamla mejl. Spara datum, granskare, vilka krav ni kontrollerat och vilket underlag ni har använt. Ange även vad ni inte kunnat verifiera och hur det påverkar beslutet.
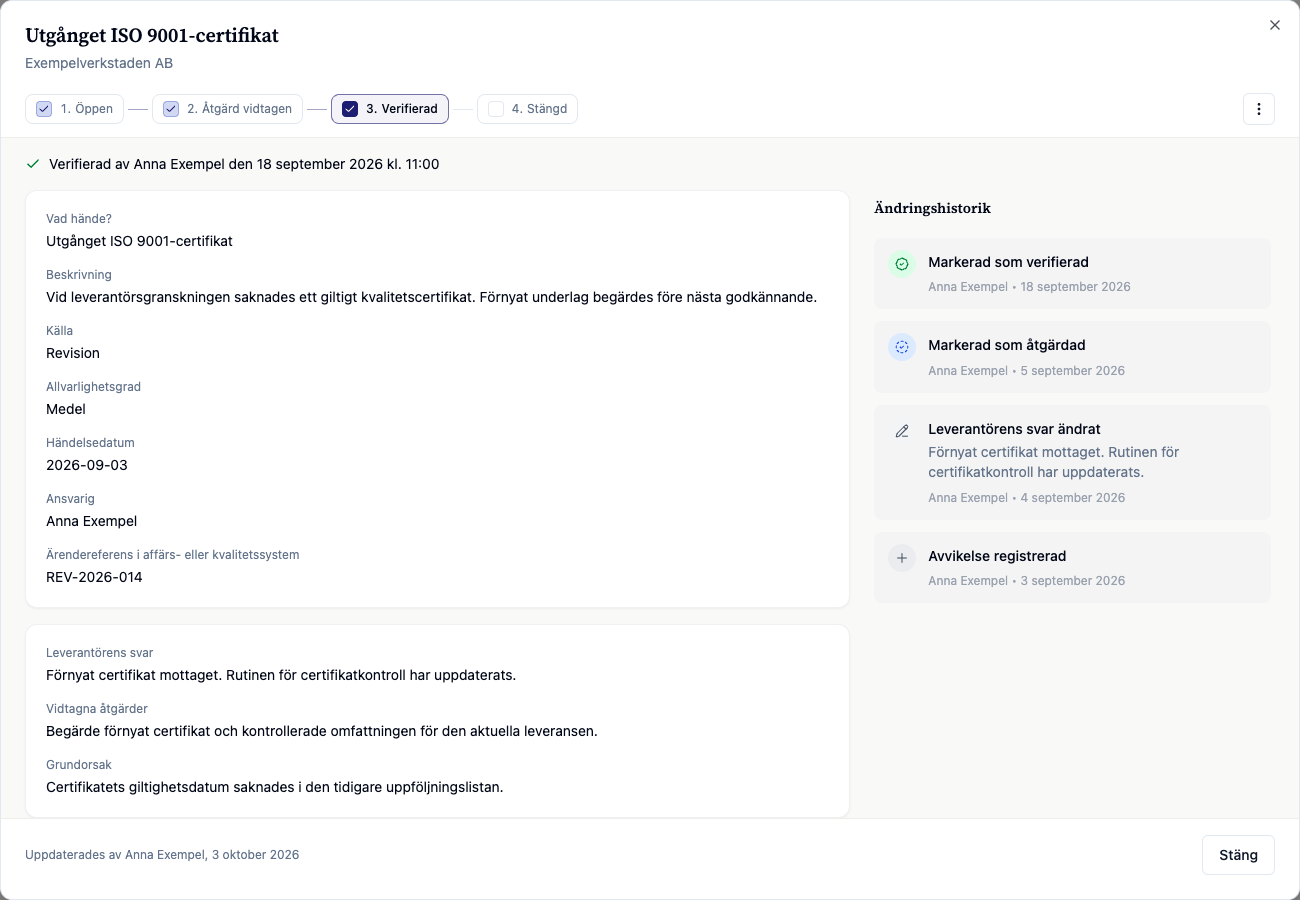
Om ni hittar en brist, registrera en avvikelse med krav, observation, ansvarig och sista åtgärdsdatum. Be leverantören beskriva orsaken och vad de ändrar. Stäng ärendet först när ni har kontrollerat resultatet; ett löfte om åtgärd är inte samma sak som en verifierad förbättring.
Exempel: ett certifikat har gått ut. Kontrollera först om certifiering fortfarande är ett krav för den aktuella leveransen. Begär nytt underlag och bedöm om leveransen kan fortsätta medan frågan utreds. Dokumentera beslut, eventuella begränsningar och nästa kontroll. Läs mer om leverantörsbedömning och omvärdering.
Nästa steg: 3 frågor som avslöjar era svagaste punkter
Börja med en snabb kartläggning av era nuvarande rutiner. Ta fram papper och penna och besvara dessa tre kritiska frågor:
- Vilka har idag behörighet att ändra i leverantörsregistret?
- Hur verifierar ni nya leverantörer och ändringar?
- Finns era processer dokumenterade så att alla följer samma rutin?
Det tar mindre än en timme att få en första lägesbild som hjälper er identifiera var de största riskerna finns och vilka åtgärder som ger mest effekt för minst insats.
Ett välskött leverantörsregister är mer än bara god ordning - det är en kritisk säkerhetsåtgärd som skyddar er mot bedrägerier, dataintrång och regulatoriska konsekvenser. Organisationer som investerar tid i strukturerade leverantörsrutiner sparar både pengar och resurser när nästa incident inträffar.
Vanliga frågor
Vilka verktyg används för leverantörsgranskning?
För den ekonomiska granskningen används kreditupplysningstjänster som Creditsafe eller UC. Ett verktyg för leverantörshantering som ChainSec samlar leverantörsenkäter, granskning med logg, certifikat med giltighetstid och godkännandestatus. Ni granskar underlagen och sätter omvärderingsintervallet manuellt per leverantör.
Vad menas med etisk leverantörsgranskning?
Etisk leverantörsgranskning innebär att granska arbetsvillkor, mänskliga rättigheter, miljö och antikorruption utifrån relevanta krav och risker. Begär underlag som kan verifieras och följ upp brister. Vilka lagkrav som gäller behöver bedömas för er verksamhet och leverantörsrelation.
Vad är de vanligaste riskerna med bristande leverantörskontroll?
Vanliga risker är falska fakturor från kapade e-postkonton och dataintrång via leverantörens svaga säkerhet. Ni kan också förlora pengar om leverantören går i konkurs. Gamla konton kan ge fel personer åtkomst. Brott mot regler kan leda till att en tillsynsmyndighet ingriper.
Vilka krav ställer GDPR på leverantörsavtal?
När leverantören är personuppgiftsbiträde kräver GDPR artikel 28 ett bindande avtal om bland annat behandlingens innehåll, varaktighet och ändamål, typer av personuppgifter och kategorier av registrerade. Avtalet ska också reglera instruktioner, konfidentialitet, säkerhet, underbiträden, bistånd, revision samt radering eller återlämning när uppdraget avslutas. Läs IMY:s vägledning för hela kravbilden.
IMY:s vägledning om personuppgiftsbiträdesavtal beskriver när avtalet behövs och vilka delar som ska ingå.
Hur påverkar NIS2 leverantörshantering?
NIS2 artikel 21.2 d och 21.3 behandlar riskbaserad säkerhet i leveranskedjan, särskilt relationerna till direkta leverantörer och tjänsteleverantörer. Kartlägg relevanta beroenden längre ned i kedjan när de påverkar er risk och begär underlag från den direkta leverantören. Anpassa granskningen efter tjänsten och dess betydelse för er verksamhet.
Se NIS2-direktivets artikel 21 för kraven på säkerhetsåtgärder.
Vilka leverantörer ska prioriteras i granskningen?
Prioritera leverantörer som kan stoppa kritisk verksamhet, har åtkomst till känslig information eller administrativa rättigheter, samt leverantörer som är svåra att ersätta. Bedöm den faktiska påverkan och följ upp tidigare brister; anta inte en viss procentuell fördelning av riskerna.