NIS2 · ChainSec GRC
Samla NIS2-arbetet.
Ha underlaget.
Samla leverantörer, risker och NIS2-krav. Se vad som behöver följas upp och vem som ansvarar.
Vad innebär Cybersäkerhetslagen (NIS2)?
Cybersäkerhetslagen är Sveriges implementering av EU:s NIS2-direktiv och gäller sedan 15 januari 2026. Lagen omfattar både offentliga och privata aktörer i samhällskritiska sektorer och ställer krav på systematiskt säkerhetsarbete, riskhantering och kontroll över leverantörskedjan.
- Leverantörssäkerhet
- Bedöm leverantörer, dokumentera säkerhetskrav och följ upp brister.
- Systematiskt säkerhetsarbete
- Dokumentera kontroller, ansvar och hur säkerhetsarbetet följs upp.
- Risker och åtgärder
- Utgå från risker och prioritera de åtgärder som behöver genomföras.
Från krav till arbete
Knyt ihop kraven med arbetet.
Cybersäkerhetslagen kräver systematik kring leverantörer, risker och kontroller. ChainSec samlar leverantörsbedömningar, risker, krav och åtgärder i samma system, så att ni ser vem som ansvarar och vad som återstår.
| Arbetsområde | Stöd i ChainSec | Underlag att följa upp |
|---|---|---|
| Leverantörskedjan | Samla alla leverantörer i ett register med klassning, certifikat och granskningshistorik, och skicka säkerhetsbedömningar direkt från ChainSec. | Leverantörsregister, bedömningar och granskningshistorik. |
| NIS2-krav och gap | Gör en nulägesbedömning med NIS2-kravkatalogen. Dokumentera brister och skapa åtgärder med ansvarig, deadline och status. Följ upp arbetet i åtgärdstavlan. | Kravstatus, ansvariga och kopplade åtgärder. |
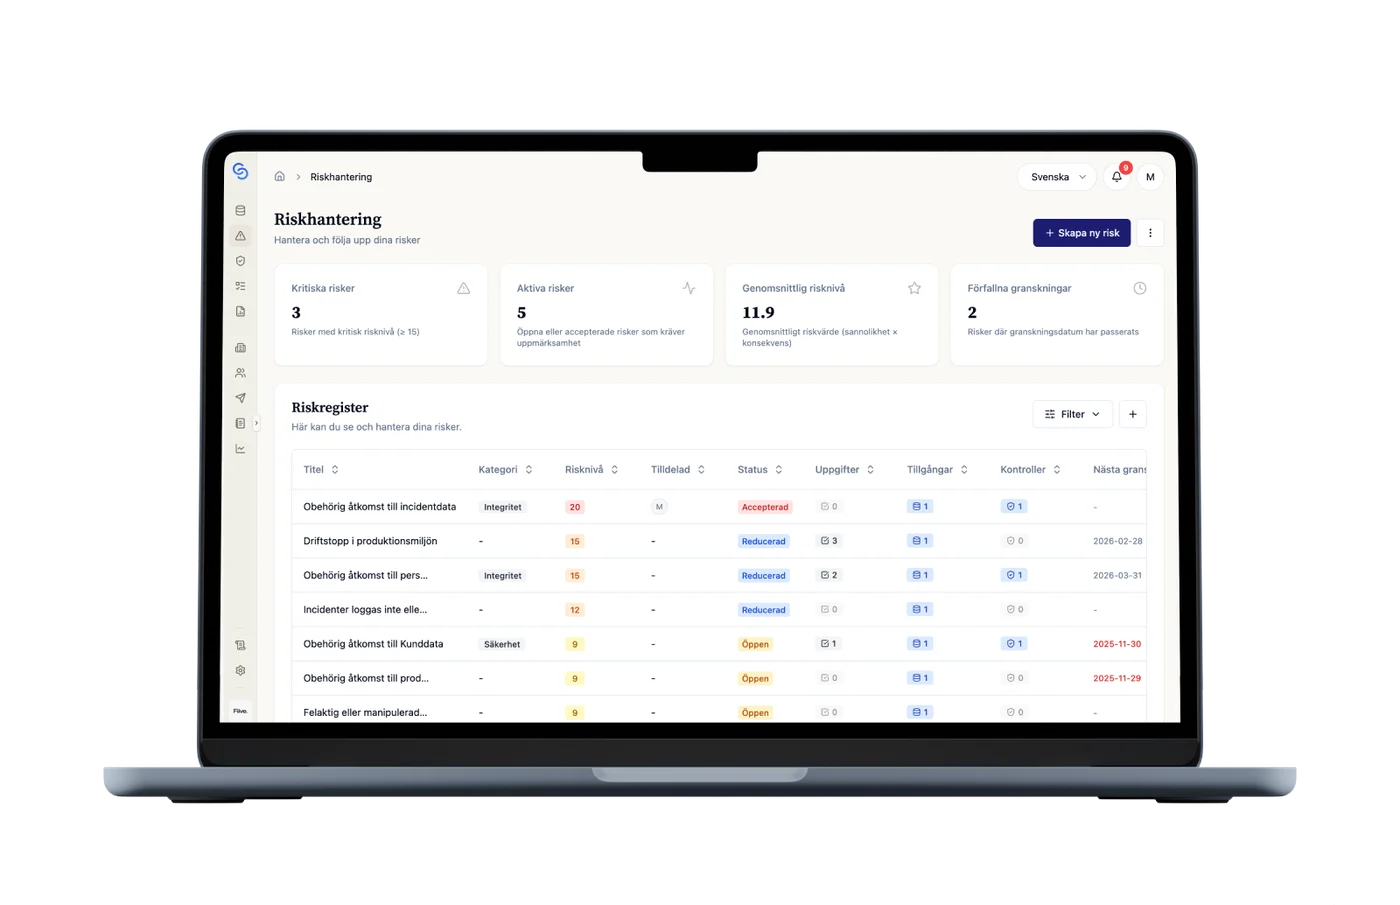
| Riskhantering | Lägg till informationstillgångar, bedöm IKT-risker och koppla kontroller direkt till dem. Allt hänger ihop i samma vy — ni slipper manuellt hålla tre dokument synkroniserade. | Tillgångar, riskbedömningar och riskbehandling. |
| Dokumentation och uppföljning | Samla leverantörsbedömningar, risker, kravstatus och åtgärder. Använd underlaget när ni sammanställer dokumentationen inför tillsyn. | Samlat underlag över leverantörer, risker och åtgärder. |
I det dagliga arbetet
Från dokumentation till löpande uppföljning.
Håll ihop leverantörsgranskningar, risker och åtgärder i det dagliga arbetet.
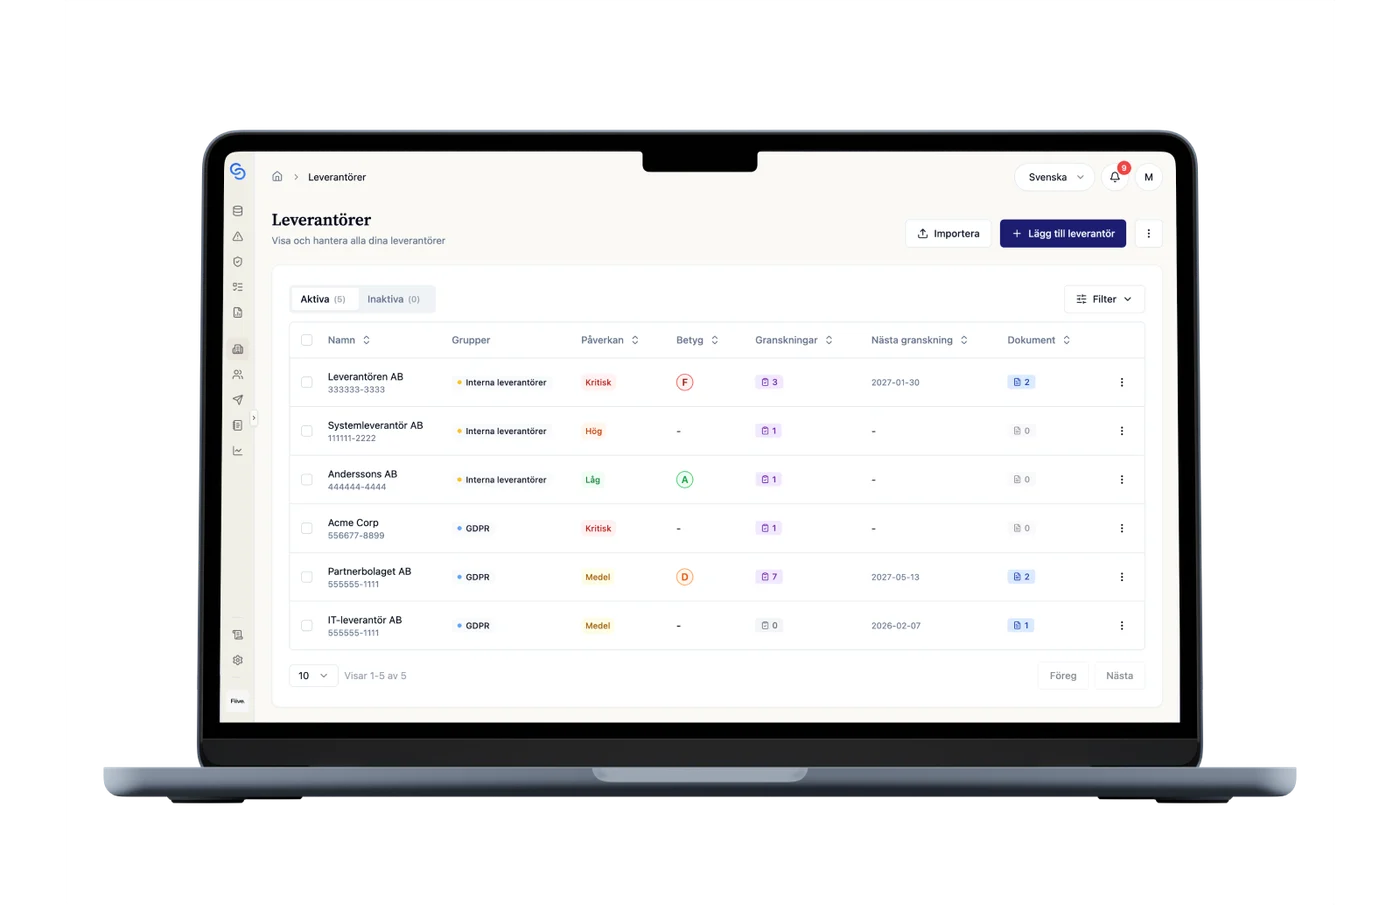
Ett ställe för alla leverantörer
Samla alla leverantörer i ett register, följ upp certifikat och granskningar och skicka ut säkerhetsbedömningar direkt — utan att byta verktyg.
Se vilka krav som behöver arbete
Gör en nulägesbedömning med NIS2-kravkatalogen. Dokumentera brister, skapa åtgärder med ansvarig och deadline och följ upp det som återstår.
Risker och kontroller hänger ihop
Dokumentera informationstillgångar, bedöm IKT-risker och koppla kontroller direkt till dem. Ni slipper ha riskregistret i ett dokument och kontrollerna i ett annat.
Läs mer
En första överblick
Var står ni i NIS2-arbetet?
NIS2-kollen ger er ett score, en analys per område och en prioriterad åtgärdsplan som ni kan spara som PDF. Kostnadsfritt, på cirka tre minuter.
Frågor och svar om NIS2
Vad är Cybersäkerhetslagen (NIS2)?
Cybersäkerhetslagen är Sveriges implementering av EU:s NIS2-direktiv. Lagen gäller sedan 15 januari 2026 och innebär att verksamheter i samhällskritiska sektorer måste arbeta systematiskt med informations- och leverantörssäkerhet. Kraven omfattar riskhantering, tekniska och organisatoriska skyddsåtgärder, incidentrapportering och dokumentation.
När börjar NIS2 gälla i Sverige?
Cybersäkerhetslagen gäller i Sverige sedan 15 januari 2026. NIS2-direktivet skulle ha implementerats redan 2024 men försenades. Nu när lagen är i kraft kan tillsynsmyndigheter börja granska organisationer — det är hög tid att ha sin dokumentation och sina processer på plats.
Vilka verksamheter omfattas av NIS2?
NIS2 gäller medelstora och stora verksamheter inom 18 samhällskritiska sektorer – bland annat energi, transport, digital infrastruktur, bank, hälso- och sjukvård, vatten, tillverkning och livsmedel. Även vissa digitala tjänsteleverantörer och leverantörer till kritiska verksamheter omfattas.
Vilka krav ställer NIS2 på organisationer?
Kärnkraven är systematiskt säkerhetsarbete, riskbaserade åtgärder, skydd av kritiska system, kontinuitetshantering, incidentrapportering med tidiga varningar inom 24 timmar, incidentnotifikation inom 72 timmar och slutrapport inom en månad, samt dokumentation av både risker och åtgärder. Lagen ställer också krav på att ledningen måste vara involverad och utbildad i cybersäkerhet.
Vad innebär leverantörsansvar i NIS2?
Organisationer måste säkerställa att deras leverantörer håller en tillräcklig säkerhetsnivå. Det inkluderar riskbedömningar, kravställning i avtal, säkerhetskontroller och regelbunden uppföljning. Leverantörskedjan är lika viktig som den interna säkerheten.
Vilka sanktioner kan man få vid bristande efterlevnad?
Väsentliga verksamheter kan få en sanktionsavgift på högst det högsta av 10 miljoner euro och 2 % av den globala omsättningen. För viktiga verksamheter är taket det högsta av 7 miljoner euro och 1,4 %. Vid allvarliga fall kan ledningspersoner förbjudas att utöva ledningsuppdrag.
Vad är skillnaden mellan väsentliga och viktiga verksamhetsutövare?
Klassningen styrs av en kombination av sektor och storlek. Stora företag (250 eller fler anställda, eller omsättning över 50 miljoner euro och balansomslutning över 43 miljoner euro) i högt kritiska sektorer som energi, transport, bank och sjukvård klassas som väsentliga och får proaktiv tillsyn. Medelstora företag i samma sektorer, samt företag i övriga NIS2-sektorer, klassas som viktiga och granskas främst vid klagomål, incidenter eller misstanke om brister. Vissa typer av entiteter är dock alltid väsentliga oavsett storlek.
Hur hjälper ChainSec organisationer att uppfylla NIS2?
ChainSec stödjer leverantörsbedömningar, NIS2-kravkatalogen, riskhantering och kopplade åtgärder. Leverantörer, tillgångar, risker och uppföljning dokumenteras på ett ställe. Ni ansvarar för att bedöma och uppfylla kraven.
Se ert NIS2-arbete i ChainSec.
Vi visar riskerna, kraven och uppföljningen utifrån hur ni arbetar idag. Efter demon får ni testa ChainSec kostnadsfritt.