Riskbehandling
Dokumentera ert beslut om hur den identifierade risken ska hanteras.
Riskhantering · För IT- och säkerhetsansvariga
Håll ihop riskregistret, bedömningarna och nästa steg. Koppla risker till tillgångar, krav och åtgärder så att ni kan prioritera arbetet och följa upp de beslut ni fattar.
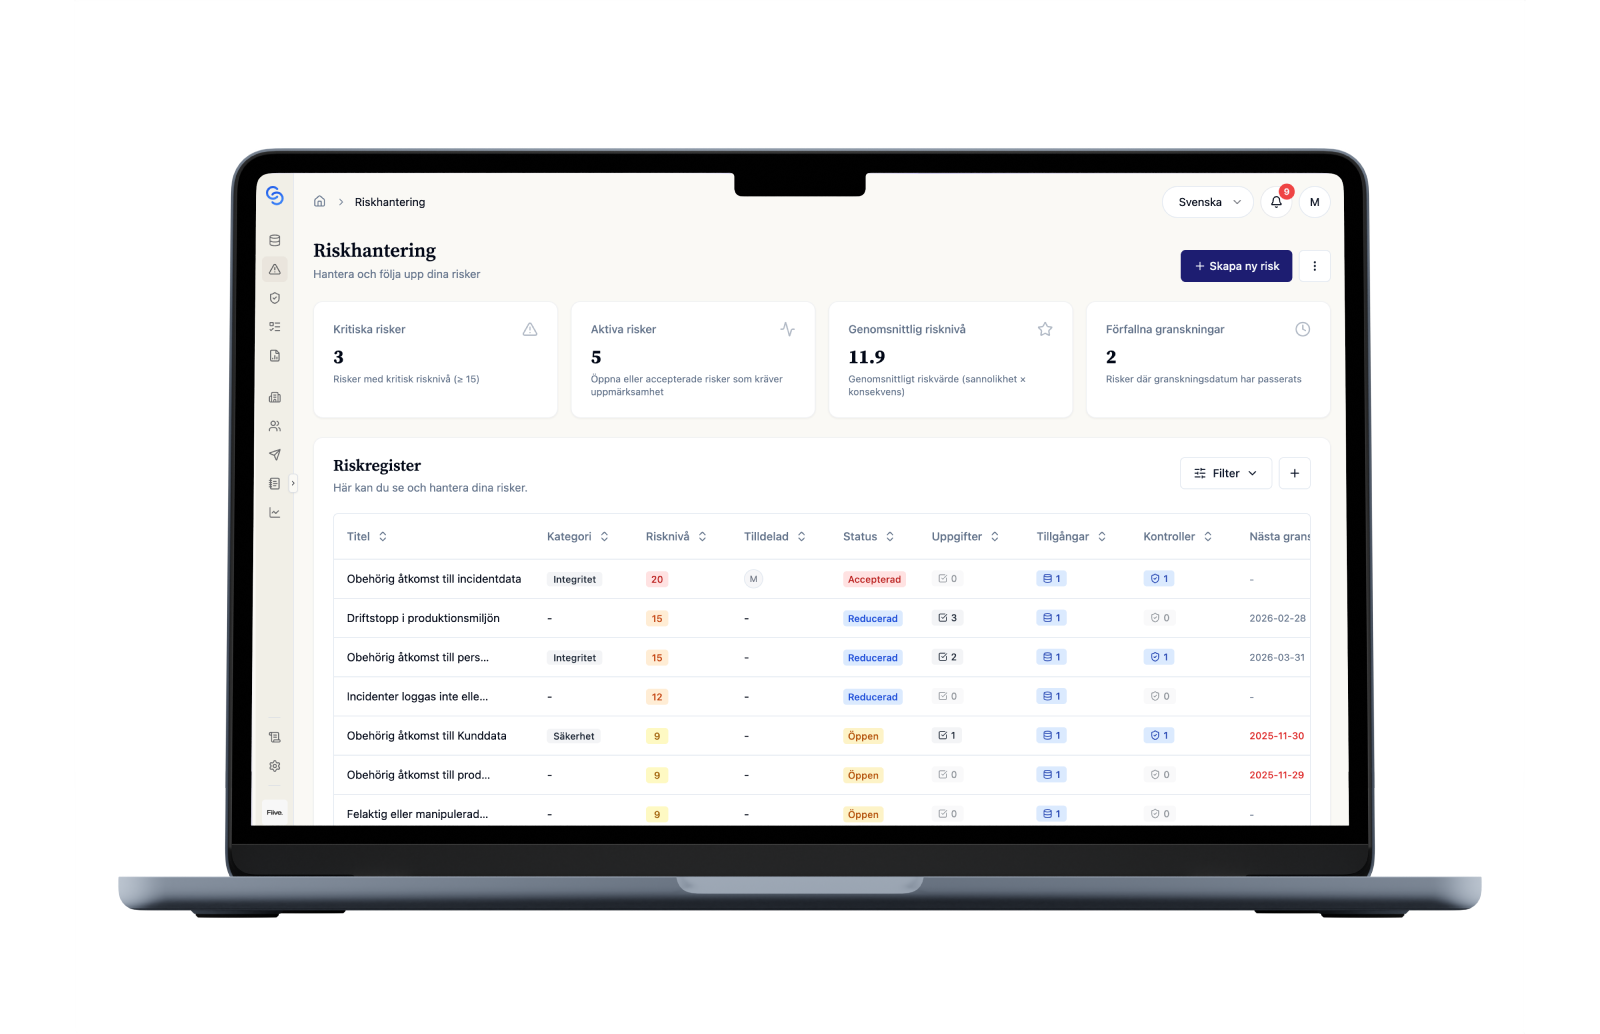
Se vilka tillgångar och krav som berörs av varje risk.
Bedöm sannolikhet och konsekvens för att diskutera riskerna på samma grund.
Dokumentera riskbehandling och koppla åtgärder till arbetet.
01 · Riskregister
Ett riskregister ska hjälpa er att arbeta med riskerna mellan genomgångarna. Dokumentera riskerna och koppla dem till verksamhetens tillgångar och krav.
02 · Bedömning
När sannolikhet och konsekvens bedöms konsekvent blir riskanalysen och prioriteringen enklare att diskutera. Riskmatrisen visar bedömningarna och hjälper er att välja var arbetet ska börja.
Bedöm hur troligt det är att händelsen inträffar.
Bedöm vilken påverkan händelsen skulle få för verksamheten.
Använd riskmatrisen som stöd för att välja vilka risker ni ska hantera först.
03 · Riskbehandling
En riskbedömning är en utgångspunkt för ett beslut. Samla riskbehandlingen och koppla de åtgärder som behövs till risken.
Dokumentera ert beslut om hur den identifierade risken ska hanteras.
Koppla risken till relevanta kontroller och krav.
Planera arbetet med ansvarig, datum och status.
04 · Uppföljning
Risken finns kvar även när en workshop är över. Använd kopplingen till åtgärder och underlag för att gå igenom vad som har ändrats och vad som återstår.
Följ vad som är genomfört och vad som fortfarande är öppet.
Gå igenom sannolikhet och konsekvens när förutsättningarna förändras.
Visa risk, bedömning och riskbehandling tillsammans vid en ledningsgenomgång.
Ni bedömer riskens sannolikhet och konsekvens. Riskmatrisen visar bedömningarna så att ni kan jämföra risker och diskutera vilka som ska prioriteras.
Tillgångsregistret beskriver era system och informationstillgångar. Riskregistret beskriver vad som kan påverka verksamheten. Genom att koppla ihop dem får riskbedömningen ett tydligare sammanhang.
Ja. Riskregistret kan kopplas till krav, tillgångar och åtgärder. Kopplingarna hjälper er att visa vilka kontroller som ska hantera en risk och vilket arbete som återstår.
Dokumentera beslutet om riskbehandling och koppla åtgärder till risken. Åtgärderna kan följas upp med ansvarig, datum och status. Ni gör själva en ny riskbedömning när det behövs.
Riskregistret ingår i Risk och krav, som tillsammans med leverantörsmodulens säkerhetspaket bär ChainSecs GRC-erbjudande. Tillgångsregister och Dataskydd kan läggas till vid behov. Vi går igenom upplägget utifrån er verksamhet.
För risker inom informationssäkerhet och leverantörer, ja. Riskregister, bedömning av sannolikhet och konsekvens, riskbehandling och åtgärder finns i samma system och kan kopplas till tillgångar och krav. ChainSec ersätter däremot inte ert ledningssystem. Policyer, dokumentstyrning och processer hanterar ni vid sidan om.
Vi visar riskregistret, riskbehandlingen och uppföljningen i ChainSecs GRC-erbjudande.