GDPR · ChainSec GRC
Samla dataskyddsarbetet.
Följ upp underlaget.
Håll ordning på personuppgiftsbiträden, behandlingar och risker. Samla dokumentationen och följ upp säkerhetsåtgärder i ert dataskyddsarbete.
Vad innebär GDPR?
Dataskyddsförordningen (GDPR) är EU:s lagstiftning för skydd av personuppgifter som trädde i kraft 25 maj 2018. Regelverket ger individer kontroll över sina personuppgifter och ställer höga krav på organisationer som behandlar denna typ av information. Överträdelser kan kosta upp till 20 milj EUR eller 4% av global årsomsättning — beroende på vilket belopp som är högst.
- Personuppgiftsbiträden
- Ha kontroll över vilka som behandlar personuppgifter för er räkning.
- Riskbaserade åtgärder
- Bedöm risker för de registrerade och dokumentera lämpliga skyddsåtgärder.
- Redovisningsskyldighet
- Kunna visa hur ni arbetar med principerna för behandling av personuppgifter.
Från krav till arbete
Dokumentera dataskyddet i ett gemensamt underlag.
ChainSec stödjer dokumentationen kring biträden, risker och säkerhetsåtgärder. Artikel 30-registret finns i Dataskydd, som läggs till ovanpå Risk och krav. Ni ansvarar för den juridiska bedömningen av behandlingarna.
| Arbetsområde | Stöd i ChainSec | Underlag att följa upp |
|---|---|---|
| Säkerhetsåtgärder · artikel 32 | Dokumentera egna kontroller och säkerhetsåtgärder. Identifiera brister, skapa åtgärder och följ upp implementering. En färdig GDPR-katalog är planerad. | Dokumenterade kontroller och kopplade åtgärder. |
| Personuppgiftsbiträden · artikel 28 | GDPR artikel 28 kräver kontroll över era biträden. Samla leverantörer som biträden i registret, skicka dataskyddsbedömningar och följ upp säkerhetsåtgärder. Avtalsuppföljning och DPA-spårning per leverantör är på vägkartan. | Leverantörsregister, dokument och bedömningshistorik. |
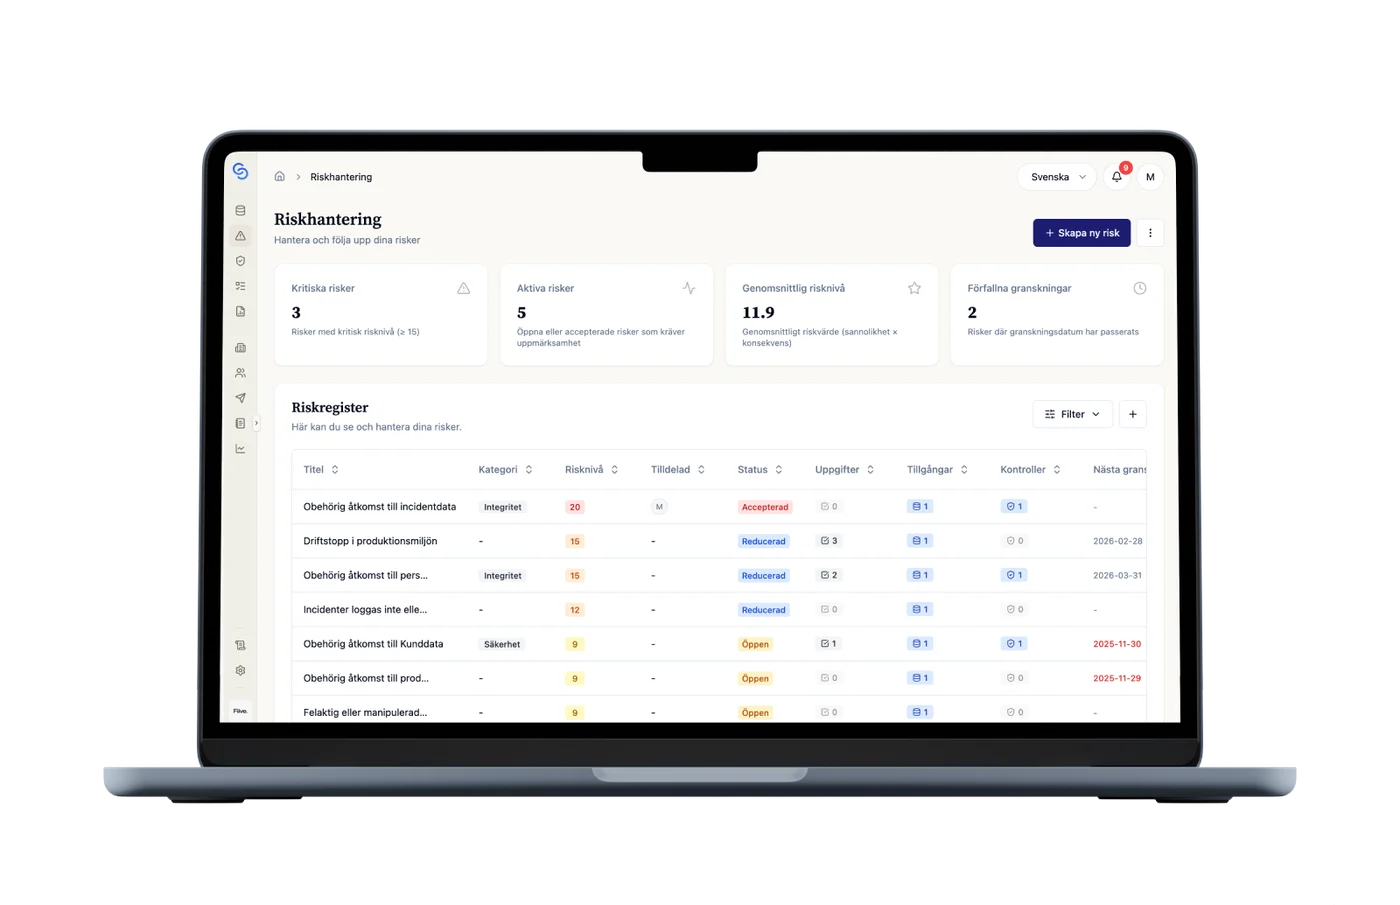
| Riskunderlag för DPIA · artikel 35 | GDPR artikel 35 kräver bedömning vid behandling som sannolikt leder till hög risk. Dokumentera behandlingar, bedöm risker för registrerade i riskmatrisen och koppla skyddsåtgärder. Riskregistret ger er ett samlat underlag för bedömningen. | Riskbedömningar och valda skyddsåtgärder. |
| Dokumentation · artikel 5.2 och 30 | Samla dokumentation om säkerhetsåtgärder, biträdesgranskningar och risker. Dokumentera behandlingar i Artikel 30-registret i Dataskydd. | Artikel 30-register och dokumentation av säkerhetsarbetet. |
I det dagliga arbetet
Från dokumentation till löpande uppföljning.
Håll ihop leverantörsgranskningar, risker och åtgärder i det dagliga arbetet.
Kontrollhantering för GDPR-krav
Dokumentera egna kontroller och säkerhetsåtgärder. Identifiera brister, skapa åtgärder och följ upp implementering. En färdig GDPR-katalog är planerad.
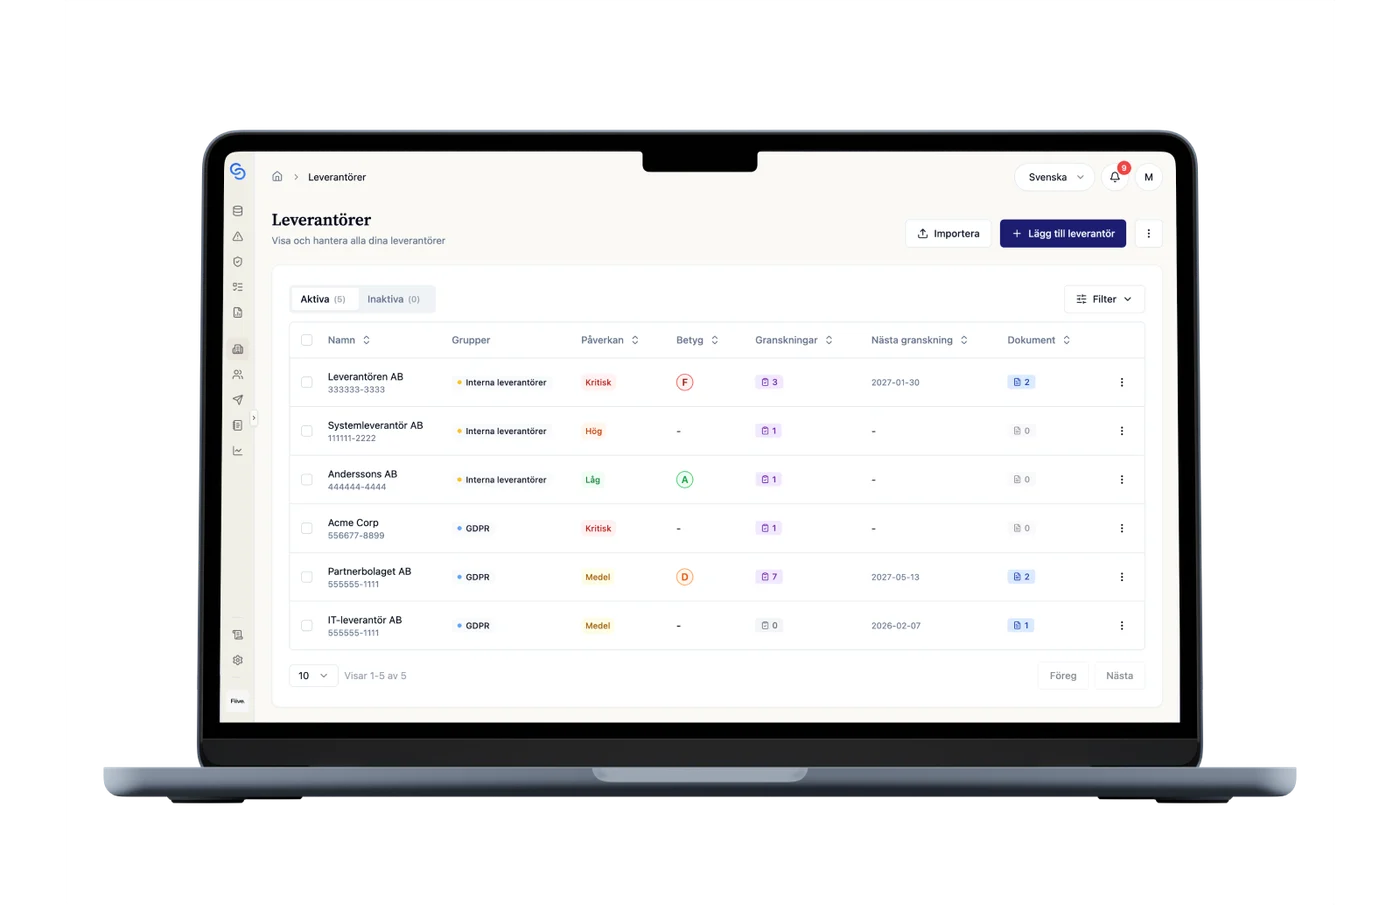
Leverantörsregister för personuppgiftsbiträden
Dokumentera biträden i leverantörsregistret, ladda upp underlag och skicka bedömningar. Särskild DPA-spårning är planerad.
Riskhantering för DPIA
GDPR kräver konsekvensbedömningar (DPIA) vid behandling som sannolikt leder till hög risk för enskilda. Dokumentera behandlingar, bedöm risker för registrerade i riskmatrisen, och koppla skyddsåtgärder för att minimera riskerna.
Frågor och svar om GDPR
Vad är GDPR?
GDPR (General Data Protection Regulation) eller Dataskyddsförordningen är EU:s lagstiftning för skydd av personuppgifter som trädde i kraft den 25 maj 2018. Förordningen reglerar hur organisationer får samla in, använda, lagra och dela personuppgifter och ger individer stärkta rättigheter gällande sina data.
Vilka sanktioner riskerar man vid bristande GDPR-efterlevnad?
Sanktionerna för GDPR-överträdelser kan vara omfattande — upp till 20 miljoner euro eller 4% av den globala årsomsättningen, beroende på vilket belopp som är högst. I Sverige har Integritetsskyddsmyndigheten (IMY) utfärdat sanktionsavgifter på flera tiotals miljoner kronor mot enskilda organisationer för bland annat bristande grundsäkerhet och otillåten kamerabevakning.
Hur påverkar GDPR hanteringen av leverantörer?
När ni anlitar leverantörer (personuppgiftsbiträden) som behandlar personuppgifter för er räkning är ni fortfarande ytterst ansvariga för att GDPR efterlevs. Detta kräver tydliga personuppgiftsbiträdesavtal, due diligence innan anlitande, och kontinuerlig uppföljning av leverantörernas dataskyddsarbete. Ni måste verifiera att era leverantörer har lämpliga tekniska och organisatoriska säkerhetsåtgärder på plats.
Vad är en konsekvensbedömning (DPIA) och när behövs den?
En konsekvensbedömning avseende dataskydd (Data Protection Impact Assessment, DPIA) är en process för att identifiera och minimera risker med personuppgiftsbehandling. Den krävs enligt GDPR när behandlingen sannolikt medför hög risk för individers rättigheter och friheter, särskilt vid användning av ny teknik, systematisk övervakning, eller behandling av känsliga personuppgifter i stor skala.
Hur kan ChainSec hjälpa oss med GDPR-efterlevnad?
ChainSec stödjer dokumentation av personuppgiftsbiträden, behandlingar, risker och säkerhetsåtgärder. Dataskydd innehåller Artikel 30-register och tillgångsklassning. Ni dokumenterar egna kontroller; en färdig GDPR-katalog och särskild DPA-spårning är planerade. ChainSec ger underlag till arbetet, medan den juridiska bedömningen stannar hos er.
Hur relaterar GDPR till andra regelverk som ISO 27001 och NIS2?
GDPR fokuserar specifikt på skydd av personuppgifter, medan ISO 27001 är en bredare standard för informationssäkerhet och NIS2 riktar in sig på cybersäkerhet i samhällsviktiga sektorer. Det finns betydande överlappningar mellan regelverken, särskilt kring riskhantering och säkerhetsåtgärder. Genom att använda ChainSec kan ni samla ert arbete med alla dessa regelverk i en gemensam plattform och dra nytta av överlappningarna mellan dem.
Se ert GDPR-arbete i ChainSec.
Vi visar riskerna, kraven och uppföljningen utifrån hur ni arbetar idag. Efter demon får ni testa ChainSec kostnadsfritt.