ISO 27001 · ChainSec GRC
Samla säkerhetsarbetet.
Bygg vidare på ert ISMS.
Håll ihop risker, tillgångar, leverantörsbedömningar och åtgärder. ChainSec stödjer delar av ISO 27001-arbetet och ger er ett gemensamt underlag att följa upp.
Vad innebär ISO 27001?
ISO 27001 är en internationell standard för informationssäkerhet som hjälper organisationer implementera, övervaka och ständigt förbättra ett ledningssystem för informationssäkerhet (ISMS). Den senaste versionen, ISO/IEC 27001:2022, har 93 kontroller fördelade på fyra teman (organisatoriska, mänskliga, fysiska och tekniska kontroller) i Annex A.
- Ett systematiskt ISMS
- Standarden beskriver hur informationssäkerhet ska ledas, dokumenteras och följas upp.
- Riskbaserade beslut
- Bedöm risker och välj de kontroller som är relevanta för er verksamhet.
- Kontinuerlig förbättring
- Följ upp säkerhetsmålen och dokumentera hur arbetet förbättras över tid.
Från krav till arbete
Underlag för ert ISO 27001-arbete.
ChainSec är inte ett ISO-system och ersätter inte ert ledningssystem. Vi löser vissa delar: risker, krav, leverantörer och åtgärder.
| Arbetsområde | Stöd i ChainSec | Underlag att följa upp |
|---|---|---|
| Kontroller och tillämplighet | Dokumentera implementering av kontroller, ladda upp bevis och koppla policies. Notera tillämplighet per kontroll som underlag för er Statement of Applicability. | Dokumenterad implementering och bevis per kontroll. |
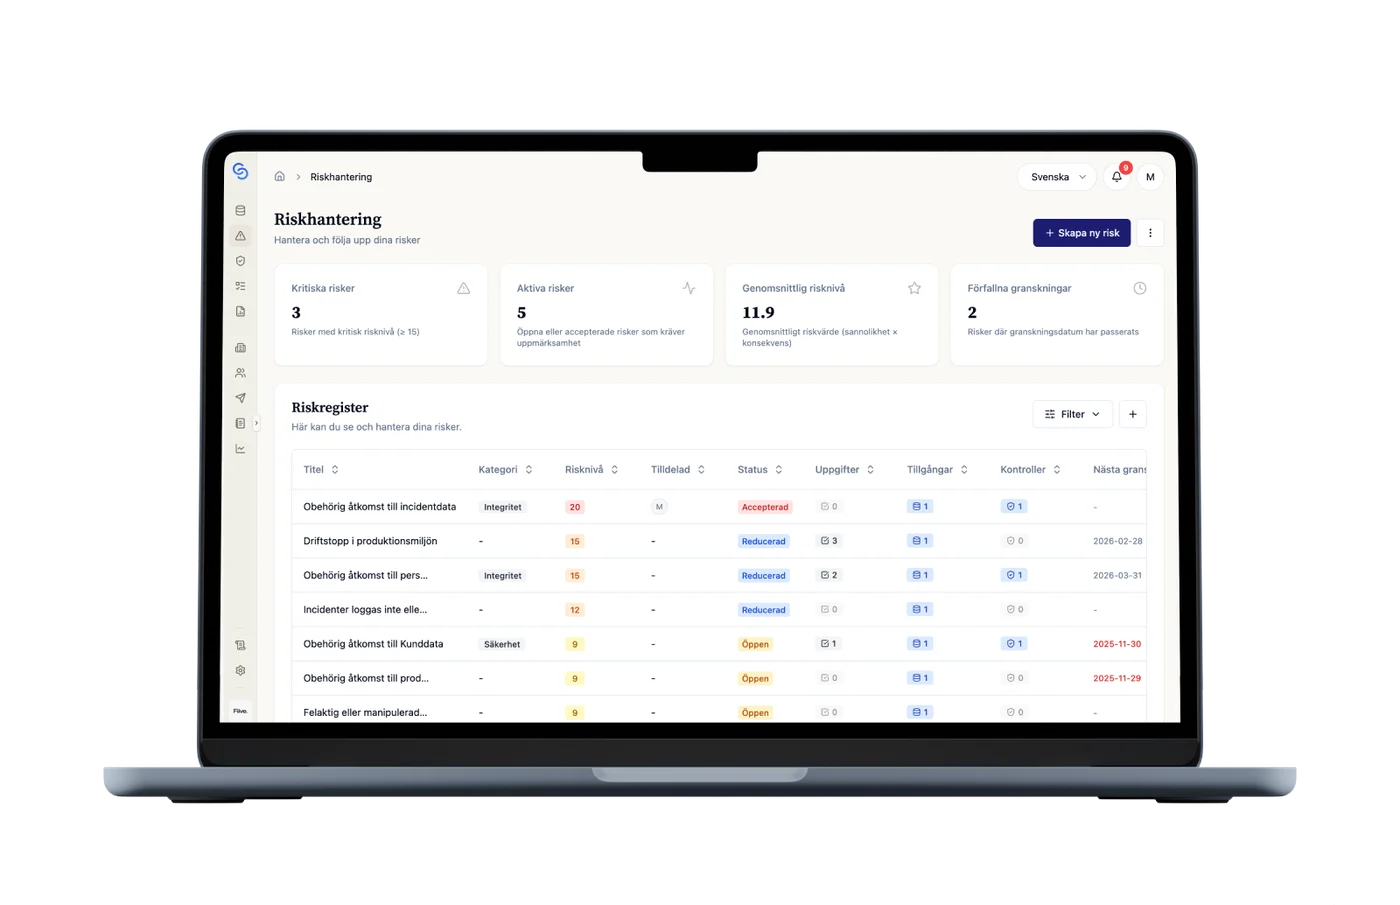
| Riskbedömning | Dokumentera informationstillgångar i tillgångsregistret, bedöm IKT-risker med sannolikhet och konsekvens, och koppla Annex A-kontroller till specifika risker. Visa hur ert säkerhetsarbete faktiskt är riskbaserat. | Tillgångar, riskmatris och valda skyddsåtgärder. |
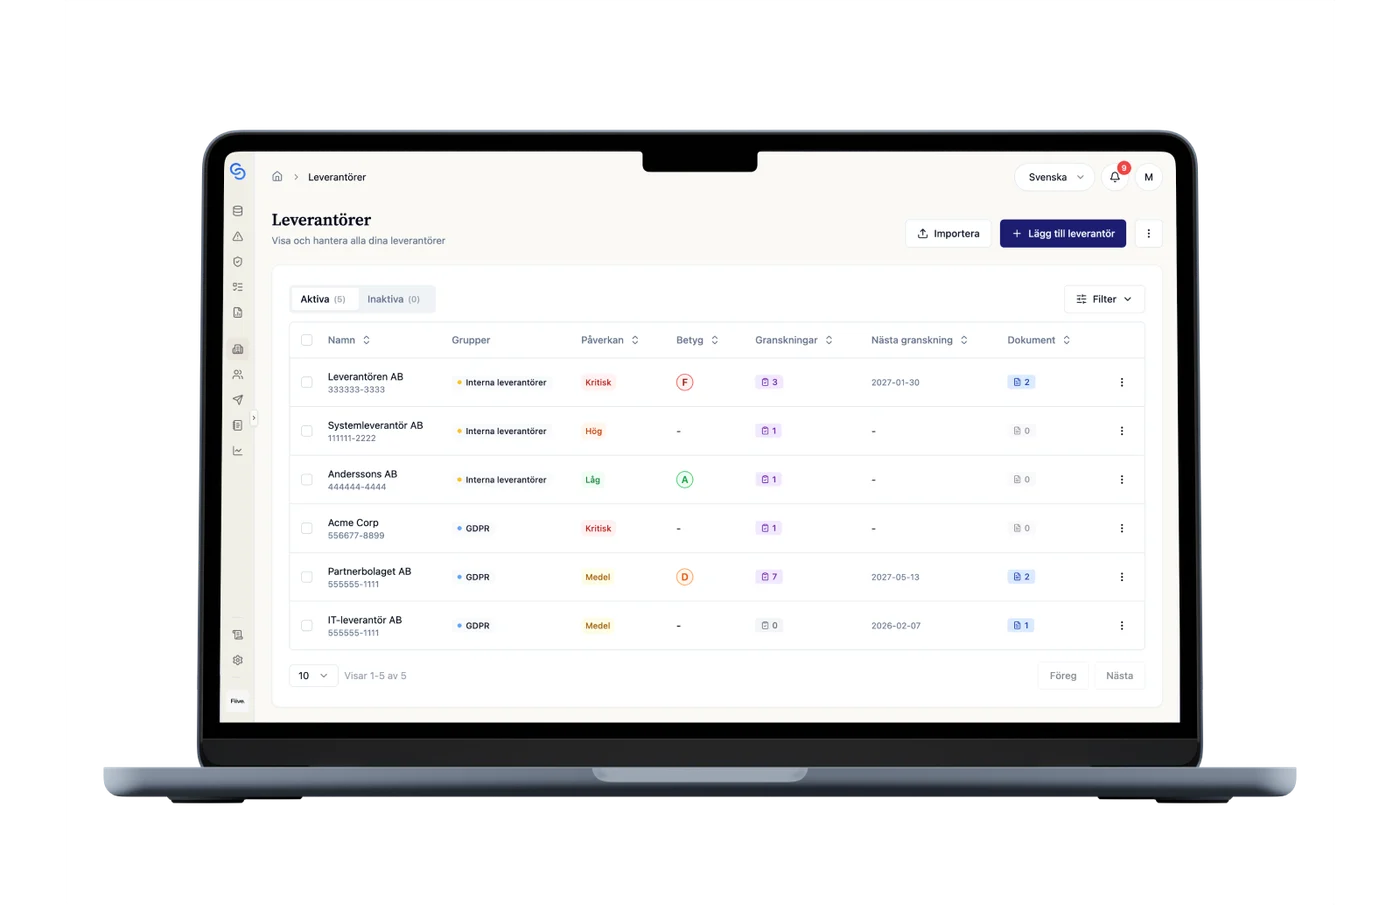
| Leverantörssäkerhet | ISO 27001 Annex A kräver leverantörskontroller. Samla leverantörer i registret, ladda upp underlag och certifikat, skicka säkerhetsbedömningar och följ upp regelbundet. Allt samlat på ett ställe. | Leverantörsbedömningar, certifikat och historik. |
| Åtgärder och förbättring | Skapa åtgärder för brister som ni identifierar i kontrollarbetet. Tilldela ansvariga, sätt deadlines och följ upp status. Dokumentera resultatet så att ni kan bygga vidare vid nästa genomgång. | Ansvariga, deadlines och status för åtgärder. |
I det dagliga arbetet
Från dokumentation till löpande uppföljning.
Håll ihop leverantörsgranskningar, risker och åtgärder i det dagliga arbetet.
Kontroller och bevis för Annex A
Dokumentera egna kontroller, tillämplighet, implementering och bevis.
Bedöm risker och följ upp behandlingen
Bedöm risker med sannolikhet och konsekvens. Dokumentera hur riskerna ska behandlas och koppla dem till krav och åtgärder. Med tillägget Dataskydd kan ni också dokumentera tillgångar och koppla dem till riskerna.
Leverantörssäkerhet enligt A.5.19-A.5.23
Dokumentera leverantörer, skicka säkerhetsbedömningar och följ upp underlaget för leverantörskontrollerna i A.5.19–A.5.23.
Läs mer
Frågor och svar om ISO 27001
Vad är ISO 27001?
ISO 27001 är en internationell standard för ledningssystem för informationssäkerhet (ISMS) som ger ett systematiskt angreppssätt för att hantera känslig företagsinformation. Standarden innehåller krav på hur organisationer ska etablera, implementera, underhålla och ständigt förbättra sitt informationssäkerhetsarbete.
Hur hjälper ChainSec med ISO 27001-efterlevnad?
ChainSec stödjer riskhantering, tillgångsregister, säkerhetsbedömningar av leverantörer, kontroller och åtgärder. Ni dokumenterar egna kontroller och bevis. ChainSec ersätter inte ert ISMS eller arbetet med certifiering.
Vilka fördelar finns med ISO 27001-certifiering?
En ISO 27001-certifiering ger många fördelar, inklusive förbättrad säkerhetshantering, ökad trovärdighet hos kunder och partners, bättre efterlevnad av lagar och regler, minskad risk för säkerhetsincidenter och potentiella kostnadsbesparingar genom effektivare processer.
Hur lång tid tar det att komma igång med ChainSec?
Börja med att importera leverantörer via CSV, lägga till tillgångar och dokumentera risker. Vi visar arbetssättet i en demo, och därefter kan ni testa plattformen kostnadsfritt.
Hur relaterar ISO 27001 till leverantörssäkerhet?
ISO 27001 ställer specifika krav på hantering av leverantörsrelationer i kontrollerna A.5.19–A.5.23 (i 2022-versionen, tidigare A.15 i 2013-versionen). Organisationer måste verifiera att leverantörer som har tillgång till känslig information följer lämpliga säkerhetsrutiner. Detta inkluderar riskbedömningar av leverantörer, säkerhetsavtal och kontinuerlig övervakning av leverantörers säkerhetsarbete. ChainSec förenklar detta genom färdiga leverantörsbedömningar som ni kan skicka ut direkt, samt ett centralt register för att hålla koll på allt.
Se ert ISO 27001-arbete i ChainSec.
Vi visar riskerna, kraven och uppföljningen utifrån hur ni arbetar idag. Efter demon får ni testa ChainSec kostnadsfritt.