DORA · ChainSec GRC
Samla IKT-leverantörerna.
Få ordning på riskerna.
Dokumentera IKT-leverantörer, koppla risker till tillgångar och följ upp säkerhetsbedömningar. Ett gemensamt underlag för de delar av DORA-arbetet som ChainSec stödjer.
Vad är DORA och vem omfattas?
Digital Operational Resilience Act (DORA) är en EU-förordning som tillämpas sedan 17 januari 2025 (den trädde i kraft i januari 2023) och syftar till att stärka den digitala motståndskraften inom finanssektorn. Regelverket omfattar banker, försäkringsbolag, värdepappersföretag, betalningsinstitut, pensionsfonder, kryptotillgångstjänsteleverantörer och andra finansiella aktörer samt deras kritiska IKT-tjänsteleverantörer.
- Digital motståndskraft
- DORA gäller för finansiella verksamheter och samlar kraven på digital operativ motståndskraft.
- IKT-tredjepartsrisker
- Identifiera beroenden till IKT-leverantörer och bedöm de risker de innebär.
- Dokumenterad uppföljning
- Dokumentera bedömningar och följ upp riskhantering och åtgärder.
Från krav till arbete
Struktur för IKT-risker och leverantörsuppföljning.
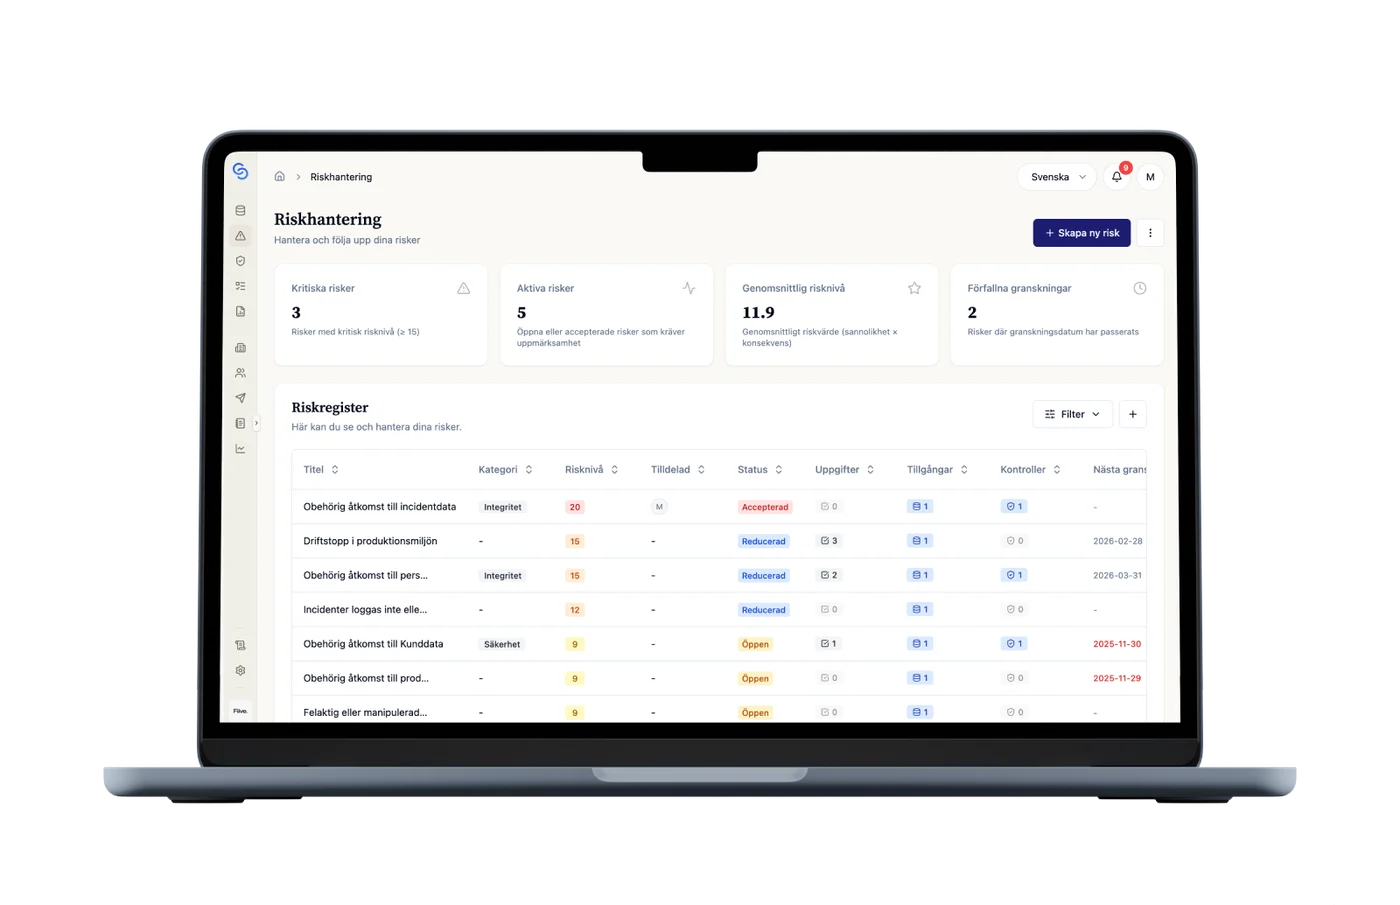
ChainSec är ett generiskt GRC-verktyg, inte en DORA-specifik implementation. Leverantörsregistret, riskregistret och bedömningarna stödjer delar av arbetet. Ni ansvarar för DORA:s fullständiga informationsregister, rapportering och övriga krav.
| Arbetsområde | Stöd i ChainSec | Underlag att följa upp |
|---|---|---|
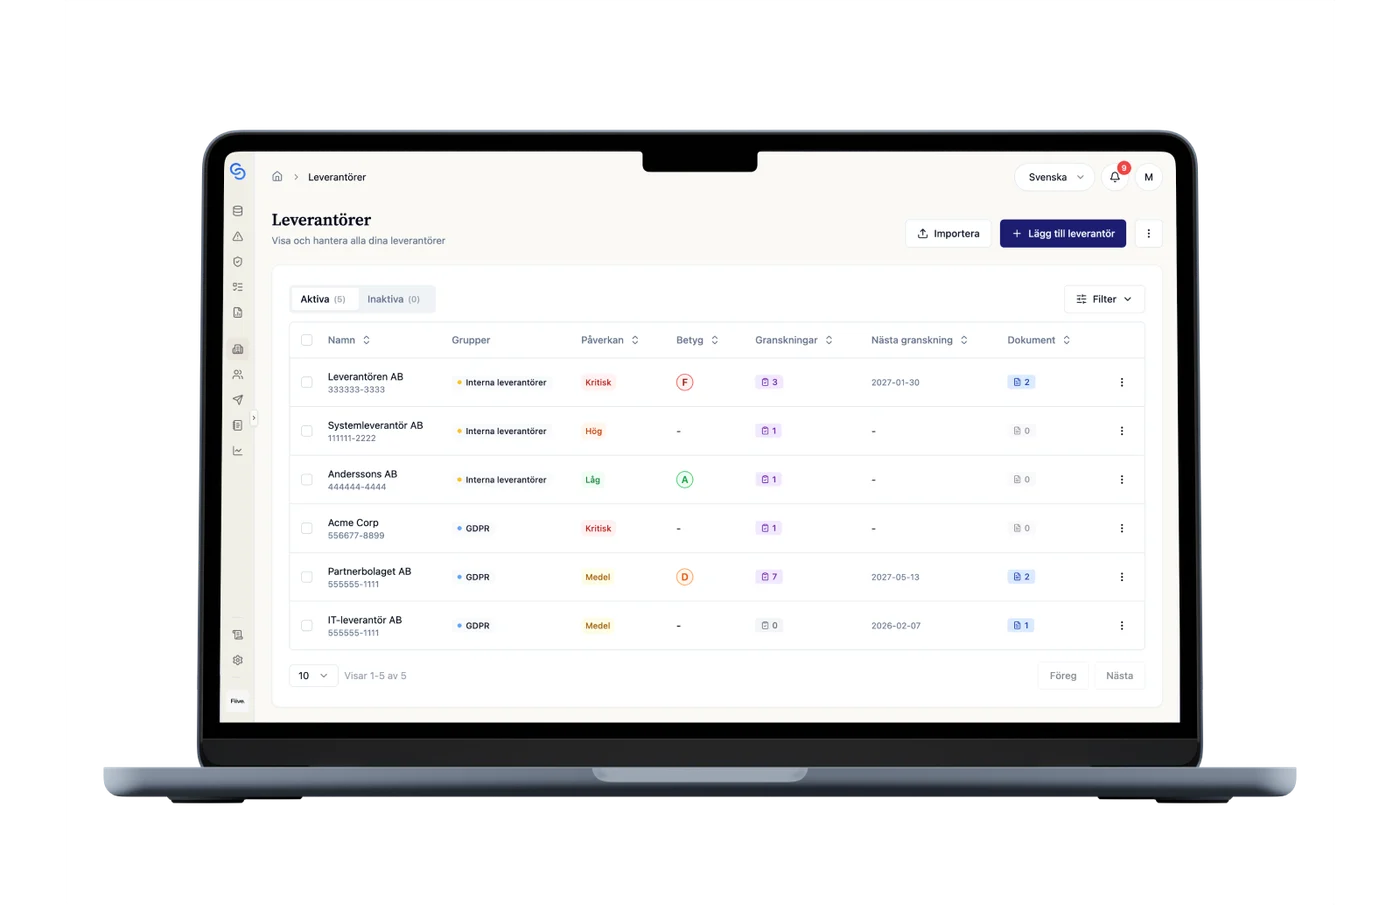
| IKT-leverantörer | Samla IKT-leverantörer i leverantörsregistret, klassa dem och ladda upp underlag. Använd registret som arbetsunderlag vid sidan av ert informationsregister enligt DORA. | Leverantörer med klassning, dokument och kontaktuppgifter. |
| IKT-risker och tillgångar | Lägg till IKT-tillgångar, bedöm risker i riskmatrisen och koppla säkerhetskontroller direkt till dem. Allt hänger ihop i samma vy — ni slipper hålla separata dokument synkroniserade. | Tillgångar, riskmatris och kopplade kontroller. |
| Leverantörsbedömningar | Skicka säkerhetsbedömningar direkt från ChainSec och granska svaren på ett ställe. Följ upp avvikelser och dokumentera varje bedömning. | Säkerhetsbedömningar och dokumenterad uppföljning. |
| Historik och underlag | Granskningar loggas per leverantör, och risker och åtgärder följs upp i samma system. Använd historiken och exporten av godkänd leverantörslista (status, klassning, senaste granskning och certifikatens giltighet) som underlag inför en granskning. | Granskningshistorik, risker och åtgärder. |
I det dagliga arbetet
Från dokumentation till löpande uppföljning.
Håll ihop leverantörsgranskningar, risker och åtgärder i det dagliga arbetet.
Ett register för alla IKT-leverantörer
Samla IKT-leverantörer i leverantörsregistret, klassa dem och ladda upp underlag. Använd registret som arbetsunderlag vid sidan av ert informationsregister enligt DORA.
IKT-risker och tillgångar hänger ihop
Dokumentera IKT-tillgångar, bedöm risker i riskmatrisen och koppla säkerhetsåtgärder direkt till dem. Ni slipper hålla ett tillgångsregister och ett riskregister synkroniserade manuellt.
Leverantörsbedömningar utan e-postkaos
Skicka säkerhetsbedömningar direkt från ChainSec, granska svaren och följ upp avvikelser. Allt samlas på ett ställe i stället för i e-posttrådar.
Samlad historik utan mejljakt
Granskningar loggas per leverantör, och risker och åtgärder följs upp i samma system. Underlaget finns på ett ställe i stället för i mejltrådar och hos olika personer.
Läs mer
Frågor och svar om DORA
När gäller DORA och vilka omfattas?
DORA tillämpas sedan 17 januari 2025 (förordningen trädde i kraft i januari 2023). Den gäller de finansiella företag som räknas upp i artikel 2: banker, försäkringsbolag, värdepappersföretag, betalningsinstitut, fondförvaltare, pensionsinstitut och kryptotillgångstjänsteleverantörer. DORA har proportionalitetsregler och förenklade krav för bland annat mikroföretag, och vissa verksamheter är undantagna enligt artikel 2. Kontrollera artikel 2 för er typ av verksamhet.
Vad måste vi ha i vårt IKT-leverantörsregister?
Ni måste dokumentera alla IKT-leverantörer med: leverantörens namn och kontaktuppgifter, vilka tjänster de tillhandahåller, om de är kritiska eller inte, avtalsinformation och avtalstider, samt plats där data lagras och behandlas. Registret ska uppdateras kontinuerligt.
Hur klassificerar vi kritiska IKT-leverantörer?
En IKT-leverantör är kritisk om: tjänsten är svår att ersätta på kort tid, avbrott skulle väsentligt påverka verksamheten, leverantören hanterar känslig eller affärskritisk data, eller ni har betydande beroende av leverantören. Dokumentera klassificeringen och riskbedömningen.
Vilka klausuler krävs i avtal med IKT-leverantörer?
Avtal måste innehålla: rätt att granska leverantörens säkerhet och processer, krav på incidentrapportering till er, dokumenterade exitstrategier och övergångsplaner, säkerhetskrav och SLA:er, samt information om eventuella underleverantörer.
Hur ofta ska vi bedöma våra IKT-leverantörer?
DORA anger inget fast intervall. Bedömningarna ska ske regelbundet och stå i proportion till hur kritisk leverantören är. Genomför säkerhetsbedömningar, granska deras incidenthantering och återhämtningsförmåga, kontrollera att avtalskrav efterlevs, samt dokumentera alla bedömningar och identifierade risker.
Vad är en exitstrategi och varför krävs det?
En exitstrategi beskriver hur ni kan avsluta samarbetet med en IKT-leverantör utan att störa verksamheten. Den ska inkludera: alternativa leverantörer, tidsplan för övergång, hur data överförs, samt hur kontinuitet säkerställs under bytet. Detta är obligatoriskt för kritiska leverantörer.
Måste vi rapportera leverantörsincidenter?
Ja, om en IKT-leverantör har en incident som påverkar er verksamhet måste ni rapportera enligt DORA:s tidsramar: initial notifiering inom 4 timmar efter att incidenten klassificerats som allvarlig och senast 24 timmar efter upptäckt, mellanliggande rapport inom 72 timmar efter den initiala notifieringen, och slutrapport senast en månad efter den senaste mellanliggande rapporten. Dokumentera även mindre incidenter för årlig rapportering.
Hur hjälper ChainSec med DORA:s leverantörskrav?
ChainSec är ett generiskt GRC-verktyg, inte en DORA-specifik implementation. Leverantörsregistret, riskregistret och bedömningarna stödjer delar av arbetet. Ni ansvarar för DORA:s fullständiga informationsregister, rapportering och övriga krav.
Se ert DORA-arbete i ChainSec.
Vi visar riskerna, kraven och uppföljningen utifrån hur ni arbetar idag. Efter demon får ni testa ChainSec kostnadsfritt.