Informationsklassning innebär att bedöma konsekvenserna om information röjs, ändras felaktigt eller blir otillgänglig. På svenska kallas aspekterna konfidentialitet, riktighet och tillgänglighet (KRT); på engelska Confidentiality, Integrity och Availability (CIA). Klassningen hjälper er välja skydd efter behov.
Informationsklassning är en grundläggande del av informationssäkerhetsarbetet. I ISO 27001 behandlas klassning i kontroll A.5.12. Ni ska bedöma och motivera kontrollens tillämplighet i er Statement of Applicability. Se avsnitt 6.1.3 och expertvägledningen om kontrollurval från ISO/IEC JTC 1/SC 27. Utan klassning riskerar ni att lägga pengar på att skydda offentliga dokument, samtidigt som känsliga uppgifter ligger oskyddade.
Så fungerar det i praktiken
Informationsklassning börjar med att ni identifierar vilken information ni har och vad den är värd för verksamheten. Det handlar inte om att sätta ett krontalsvärde, utan om att förstå konsekvenserna om informationen läcker, förvanskas eller blir otillgänglig.
Många organisationer gör misstaget att börja med tekniken – vilka system har vi? Men det rätta är att börja med informationen. Systemen är bara behållare. Det är innehållet som avgör vilken skyddsnivå som krävs. Ett tillgångsregister ger er en samlad plats att dokumentera informationstillgångarna, deras ägare och klassning.
Vad ska klassas?
Ni ska klassa både informationen själv och systemen som hanterar den. Här är konkreta exempel på vad som behöver klassas:
Information att klassa:
- Personuppgifter – Kundregister, personalregister, patientjournaler, elevdata. Allt som omfattas av GDPR kräver särskild uppmärksamhet.
- Affärskritisk information – Avtal med stora kunder, affärsplaner, offerter, prissättningsstrategier. Information som ger er konkurrensfördelar.
- Teknisk information – Källkod, systemdokumentation, nätverkskartor, konfigurationsfiler. Information som exponerar hur era system fungerar.
- Autentiseringsuppgifter – Lösenord, API-nycklar, certifikat, åtkomstkoder. Information som ger direkt tillgång till era system.
System att klassa:
- Affärssystem – CRM, ERP, ekonomisystem, fakturasystem. System som driver den dagliga verksamheten.
- Kommunikationssystem – E-post, Teams, Slack, telefoni. System där känslig information ofta delas.
- Produktionssystem – Tillverkningssystem, styrsystem, logistiksystem. System där driftstopp får omedelbara konsekvenser.
- Lagringssystem – Filservrar, databaser, molntjänster, backup-system. System där informationen faktiskt finns lagrad.
Ett vanligt misstag är att bara klassa de "uppenbara" systemen. Glöm inte stödsystem som HR-system, tidrapportering eller bokningssystem – även dessa kan innehålla känslig information.
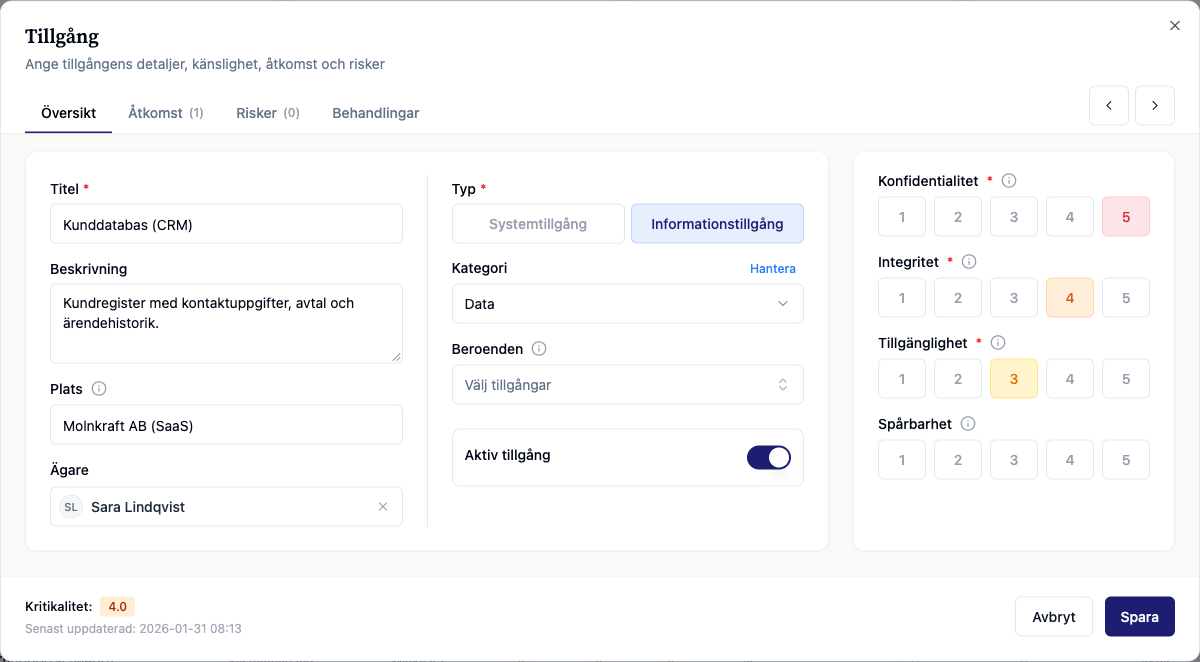
I ChainSecs tillgångsregister, som ingår i GRC-erbjudandet, kan ni ange vem som ansvarar för informationen och var den finns. Ni kan också ange värden för konfidentialitet, riktighet och tillgänglighet. Använd den skala ni har beslutat om. Förklara värdena utifrån hur verksamheten kan påverkas.
Vem ansvarar för informationsklassning?
Informationsklassning är ett lagarbete där olika roller i organisationen bidrar med sin expertis. Ingen kan genomföra en korrekt klassning av information helt ensam.
Informationsägaren (ofta verksamhetschef eller processägare) har det övergripande ansvaret och fattar slutgiltiga beslut om klassning. De vet bäst vad informationen betyder för verksamheten och vilka konsekvenser ett läckage eller bortfall skulle få. De kan svara på frågor som: Vad händer med vår verksamhet om denna information blir publik? Hur länge kan vi klara oss utan tillgång till den?
IT-säkerhetsansvarig eller informationssäkerhetssamordnare leder själva klassningsprocessen, tillhandahåller er valda klassningsmodell och säkerställer att arbetet följer aktuella regelverk och standarder. Hen ser till att varje informationsklassning blir konsekvent över hela organisationen och att den dokumenteras i enlighet med er informationssäkerhetspolicy.
Systemförvaltare bidrar med teknisk kunskap om hur systemen fungerar, var data lagras, vilka tekniska beroenden som finns och vilka säkerhetsåtgärder som redan är på plats. De kan också bedöma vad som är tekniskt möjligt att implementera.
Slutanvändare som arbetar med informationen dagligen ger viktiga insikter om hur den används, hur ofta den behövs och vad som händer om den inte är tillgänglig. De känner till de praktiska konsekvenserna på ett sätt som ledningen kanske inte gör.
Bästa resultatet får ni genom att samla dessa roller i en klassningsworkshop där ni går igenom era viktigaste informationstillgångar tillsammans.
När ska klassning göras?
Klassning är inte en engångsaktivitet. Informationens värde och känslighet förändras över tid, och nya hot dyker upp. Gör klassning vid:
-
Nya system eller informationstyper – Klassa alltid innan ett nytt system tas i drift eller innan ni börjar hantera en ny typ av information. Det är mycket enklare att bygga in rätt säkerhet från start än att lägga till det i efterhand.
-
Väsentliga verksamhetsförändringar – Omorganisation, nya affärsområden, fusioner eller förvärv kan förändra informationens värde. Ett kundregister som tidigare var internt kan plötsligt delas med en ny del av koncernen.
-
Regelverksändringar – Nya föreskrifter eller uppdaterade tolkningar av till exempel GDPR och säkerhetsskyddslagen kan kräva omklassning. Det som tidigare var okej kan plötsligt vara otillräckligt skyddat.
-
Planerad översyn – Till exempel årligen som en intern rutin i er riskhantering. Anpassa intervallet efter riskerna. Gå igenom era viktigaste tillgångar och verifiera att klassningen fortfarande stämmer.
-
Efter incidenter – Om en säkerhetsincident visar att klassningen var felaktig eller att skyddsåtgärderna var otillräckliga. Lär av misstagen och justera klassningen.
CIA-modellen - De tre grundpelarna
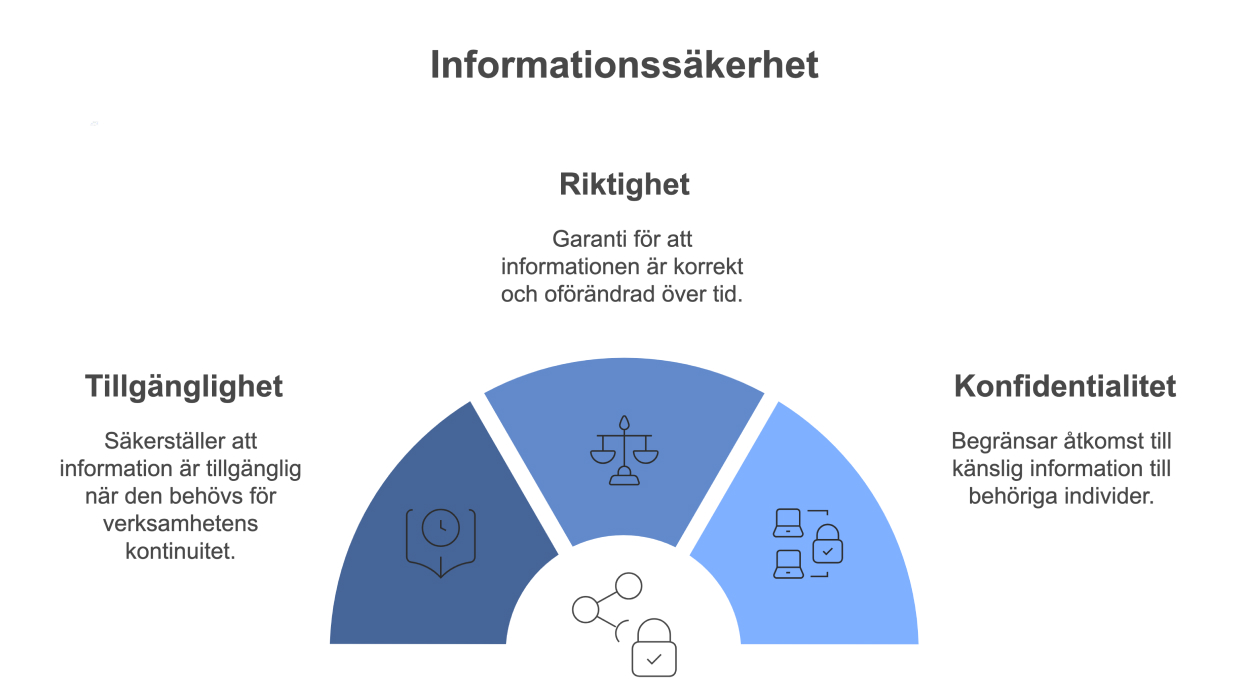
När ni utför en informationsklassning utgår ni vanligtvis från CIA-modellen. Denna metod för klassning bygger på tre grundpelare som var och en bedöms separat för varje informationstillgång.
Samma dokument kan ha olika klassning för olika dimensioner – en fil kan vara offentlig (låg konfidentialitet) men ändå ha ett kritiskt krav på att den är korrekt (hög riktighet).
1. Konfidentialitet (Confidentiality)
Konfidentialitet handlar om att skydda informationen från obehörig åtkomst. Bara de som har rätt behörighet ska kunna läsa, kopiera eller på annat sätt ta del av informationen.
Frågor att ställa:
- Vad händer om denna information blir publik?
- Vilka får se informationen idag?
- Finns det lagkrav på sekretess (GDPR, patientdatalagen, säkerhetsskyddslagen)?
- Skulle ett läckage skada er verksamhet, kunder eller anställda?
Klassningsnivåer:
-
Hög: Exempelvis patientjournaler, affärshemligheter och lösenord. Personuppgifter ska klassas efter möjliga konsekvenser för de registrerade, inte automatiskt på högsta nivå. Hög klass passar information där ett läckage får allvarliga konsekvenser – juridiska, ekonomiska eller för personers säkerhet.
-
Medel: Interna nyhetsbrev, organisationsscheman, interna rutiner, offerter. Information som är avsedd för internt bruk och där ett läckage skulle vara olyckligt men inte katastrofalt.
-
Låg: Årsredovisningar, offentliga pressmeddelanden, marknadsföringsmaterial. Information som är eller kan vara offentlig utan negativa konsekvenser.
2. Riktighet (Integrity)
Riktighet handlar om att informationen är korrekt, fullständig och inte har ändrats av obehöriga eller av misstag. Det handlar också om att ni kan lita på att informationen är autentisk.
Frågor att ställa:
- Vad händer om informationen ändras eller manipuleras?
- Hur kritiskt är det att informationen är exakt rätt?
- Kan felaktig information leda till farliga beslut?
- Behöver ni kunna bevisa att informationen inte har ändrats?
Klassningsnivåer:
-
Hög: Läkemedelsrecept, ekonomiska transaktioner, avtal, säkerhetskonfigurationer, loggfiler. Information där fel eller manipulation kan få allvarliga konsekvenser för hälsa, ekonomi eller säkerhet.
-
Medel: Interna rutiner, projektdokumentation, kundkorrespondens. Information där fel är problematiskt och kan leda till ineffektivitet eller missnöje, men inte direkt fara.
-
Låg: Lunchmenyn, informella anteckningar, utkast. Information där fel är harmlösa och lätt kan rättas utan större konsekvenser.
3. Tillgänglighet (Availability)
Tillgänglighet handlar om att informationen och systemen som hanterar den är tillgängliga när behöriga användare behöver dem. Det handlar om drifttid, prestanda och återställningstid.
Frågor att ställa:
- Hur snabbt måste vi kunna komma åt informationen?
- Vad händer om systemet är nere i en timme? En dag? En vecka?
- Hur mycket kostar varje timme av driftstopp?
- Finns det alternativa sätt att arbeta om systemet är nere?
Klassningsnivåer:
-
Hög: Akutsjukvårdens system, betalningssystem, produktionsstyrning, kundtjänstsystem. System där även korta avbrott får allvarliga konsekvenser för verksamheten, kunder eller säkerhet. Sätt krav på avbrottstid och återställning utifrån verksamhetens behov, inte en generell drifttidsprocent.
-
Medel: Ekonomisystem, e-post, intranät, CRM-system. System som är viktiga för den dagliga verksamheten men där kortare avbrott kan hanteras. Kan acceptera planerade driftstopp utanför kontorstid.
-
Låg: Arkiverade dokument, historiska rapporter, referensmaterial. Information som sällan behövs och där det är okej om åtkomst tar några dagar. Kan acceptera längre återställningstider.
Varför är informationsklassning viktigt?
Många företag reagerar tyvärr först när en incident redan är ett faktum. Det är både dyrt och riskfyllt. Genom att proaktivt arbeta med informationsklassning tar ni kontroll över era risker innan olyckan är framme.
Här är fyra fördelar:
Effektivare användning av kapital
Genom att veta exakt vilken information som är kritisk kan ni rikta era resurser dit de gör störst nytta. Det är sällan ekonomiskt försvarbart att ge lunchmenyn samma skyddsnivå som era källkoder eller kundregister.
Informationsklassning hjälper er att undvika både över- och underskydd. Ni sparar pengar genom att inte investera i dyra säkerhetslösningar för data som egentligen är offentlig, samtidigt som ni minskar risken för extremt kostsamma läckor av er mest värdefulla information.
Lättare att följa lagen
Informationsklassning kan stödja riskbaserade skyddsåtgärder enligt GDPR och NIS2. GDPR föreskriver inte en bestämd KRT-modell; artikel 32 kräver säkerhet som är lämplig utifrån riskerna. Genom att ha en tydlig struktur på er data kan ni snabbt påvisa för myndigheter hur ni hanterar olika typer av information och vilka skyddsåtgärder som finns på plats.
Det underlättar också vid interna och externa revisioner. Istället för att gissa var känslig data finns, kan ni presentera ett färdigt inventarium som visar att ni har kontroll och följer de regelverk som gäller för just er bransch. Ett tillgångsregister kan koppla klassningen till informationens ägare och risker. Underlaget behöver ändå uppdateras när skyddsbehoven förändras.
Ökad säkerhetskultur
När organisationen pratar öppet om informationens värde ökar förståelsen hos varje medarbetare. Det blir tydligt att säkerhet inte bara är en teknisk fråga, utan handlar om att skydda de värden som hela företaget vilar på.
När personalen förstår varför vissa filer kräver multifaktorautentisering eller varför vissa dokument inte får delas externt, ökar efterlevnaden markant. Det skapar en gemensam ansvarskänsla där alla hjälps åt att hålla informationen säker.
Snabbare hantering av incidenter
Om en it-incident inträffar är tiden er värsta fiende. En färdig klassning ger ett första underlag för prioritering i incidenthanteringen. Ni behöver också bedöma vilken information som faktiskt berörs, händelsens omfattning och vilka skydd som fungerat.
Även offentlig information kan innehålla personuppgifter, och klassningen ensam avgör inte om en incident ska anmälas. Bedöm vilka personer som berörs och vilka konsekvenser händelsen kan få. En anmälningspliktig personuppgiftsincident ska rapporteras till IMY utan onödigt dröjsmål och, om möjligt, inom 72 timmar efter kännedom. Klassningen ger er det beslutsstöd ni behöver för att prioritera rätt när sekunderna räknas. Läs mer om incidenthantering.
Vanliga frågor
Vad är skillnaden mellan konfidentialitet, riktighet och tillgänglighet?
Konfidentialitet betyder att bara rätt personer får se informationen. Riktighet betyder att informationen är korrekt och inte har ändrats på ett otillåtet sätt. Tillgänglighet betyder att behöriga personer kan nå informationen när de behöver den. Bedöm alla tre när ni väljer hur informationen ska skyddas.
Hur hänger informationsklassning ihop med riskanalys?
Informationsklassning är ofta förutsättningen för din riskanalys. Genom att först klassa informationen vet ni vad som är mest skyddsvärt. När du gör riskanalysen fokuserar du sedan på vilka hot som finns mot just den skyddsvärda informationen. Utan en tydlig klassning riskerar riskanalysen att bli för generell.
Hur ofta ska man klassa sin information?
Bestäm ett översynsintervall utifrån informationens användning och risker; en årlig översyn kan vara en intern rutin. Uppdatera klassningen vid nya informationstyper, större verksamhetsförändringar och ändrade skyddsbehov. ISO 27001 anger inte ett generellt årligt intervall för all informationsklassning.
Vem ansvarar för informationsklassning i en organisation?
Ansvaret delas mellan flera roller. Informationsägaren (ofta verksamhetschefen) har det övergripande ansvaret för att klassningen görs och är korrekt. IT-säkerhetsansvarig eller informationssäkerhetssamordnare leder processen, medan systemförvaltare bidrar med teknisk kunskap. Slutanvändare som hanterar informationen dagligen ger viktiga insikter om informationens användning och värde.
Vilka verktyg finns för att klassificera information?
Det finns många verktyg för att klassificera information. I offentlig sektor används vanligtvis KLASSA, som är framtaget av Sveriges Kommuner och Regioner (SKR). Inom privat sektor är det istället vanligt att man använder Excel-ark, Word eller ett digitalt verktyg som ChainSec.