Leverantörsberoende innebär att en leverantör är viktig för er drift eller leverans. Vendor lock-in, eller inlåsning, är den situation där ett byte blir svårt eller dyrt på grund av teknik, data, kompetens eller avtal. Ett viktigt beroende behöver inte innebära inlåsning.
Inlåsningen kan vara teknisk, kompetensmässig eller ekonomisk och skapar en sårbarhet som påverkar både affärsnyttan och säkerheten. Att ha en tydlig strategi för att undvika eller minska detta beroende är därför en central del av modern riskhantering.
I den här artikeln går vi igenom hur ni identifierar dolda inlåsningar och vilka sex steg ni kan ta för att planera ett leverantörsbyte och begränsa följderna av ett avbrott.
Hur uppstår ett leverantörsberoende?
Tänk dig att du bygger hela din IT-miljö kring en specifik molnleverantörs unika funktioner. Allt fungerar smidigt i början. Men en dag höjer de priset med 300%. Eller så lägger de ner tjänsten du är beroende av.
Då sitter du i rävsaxen. Att flytta kräver inte bara en ny server, det kräver att du bygger om hela systemet från grunden. Det är klassisk inlåsning.
En annan växande faktor är datatyngd (Data Gravity). När väl din data har landat hos en leverantör och börjat växa, skapas en enorm tröghet. Att flytta några filer är enkelt. Men att flytta hela databaser med tillhörande behörigheter, metadata och integrationer kan bli så kostsamt och komplext att man väljer att stanna kvar – trots att man är missnöjd.
Ett vanligt exempel är företag som bygger in sig djupt i SharePoint för dokumenthantering. Det är en stabil plattform, men det finns risker:
- Servrar kan gå ner (leveransproblem).
- Licenskostnader kan skjuta i höjden (ekonomisk risk).
- Microsoft kan sluta stödja funktioner som är kritiska för just er (strategisk risk).
Olika typer av inlåsningar
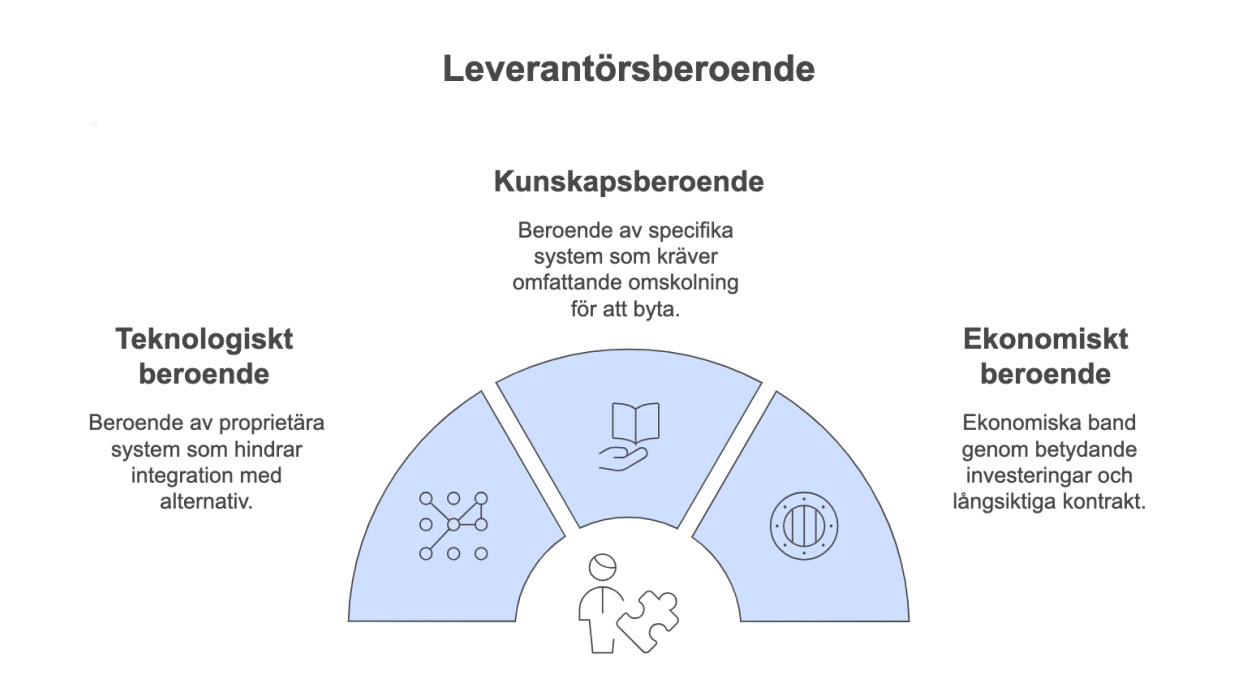
Det finns olika sätt att fastna. Ofta handlar det om en kombination av dessa tre:
1. Teknikfällan (Teknologiskt beroende)
Ni använder system som inte pratar med andra. Kanske har ni byggt speciallösningar ovanpå en leverantörs plattform. Att byta ut detta blir ett enormt och dyrt projekt eftersom inga standardkopplingar fungerar.
Kontrollera också hur lång tid en export tar och vilka kostnader som gäller enligt avtalet. Ett öppet filformat hjälper inte om viktiga bilagor, behörigheter eller kopplingar saknas i exporten. Testa därför både att hämta ut informationen och att använda den i en annan miljö.
2. Kunskapsfällan (Kompetensberoende)
Detta är smygande och farligt. Bara leverantörens konsulter vet egentligen hur era system fungerar "under huven". Eller så har er egen personal bara lärt sig just detta system. Kompetensen blir en boja som gör det mentalt och praktiskt svårt att byta.
När kunskapen om era processer flyttar ut ur huset förlorar ni kontrollen. Om nyckelpersoner hos leverantören slutar, eller om samarbetet gnisslar, står ni där utan den interna insikt som krävs för att driva verksamheten vidare på egen hand eller med en ny partner.
3. Plånboksfällan (Ekonomiskt beroende)
Långa avtalsperioder, uppsägningsavgifter och kostnader för migration kan göra ett byte dyrt. Redan nedlagda kostnader, så kallade sunk costs, bör däremot inte avgöra valet: jämför framtida kostnader och nytta av att stanna med kostnader och nytta av att byta.
Det handlar också om dolda kostnader för omställning. Att utbilda om personal, migrera data och hantera dubbla licenskostnader under en övergångsperiod kan verka oöverstigligt. Leverantörer vet detta och paketerar ofta sina tjänster för att maximera tröskeln för att lämna.
Regulatoriska krav: vad gäller för beroenden?
DORA ställer krav på finansiella entiteters hantering av IKT-tredjepartsrisker. Artikel 29 behandlar koncentrationsrisk; artikel 28.8 kräver exitstrategier för IKT-tjänster som stöder kritiska eller viktiga funktioner. Läs förordningens artiklar 28–29.
NIS2 kräver riskbaserade säkerhetsåtgärder för leveranskedjan och kontinuitet hos verksamheter som omfattas. Det innebär inte samma uttryckliga exitkrav som i DORA. En exitplan kan ändå vara en lämplig åtgärd om ett beroende hotar kontinuiteten.
Konsekvenserna av att sitta fast
Att vara beroende av en enda leverantör ger dem makten över er framtid. Här är riskerna ni tar:
Ekonomisk press
När leverantören vet att ni inte kan byta, försvinner incitamentet att hålla priserna nere. De kan införa nya avgifter eller höja licenskostnaderna med kort varsel. Ni hamnar i en sits där ni måste betala vad de begär eftersom alternativet – ett totalstopp – skulle vara ännu dyrare.
Utan förhandlingskraft blir ni passiva mottagare av prislistor. Det är inte ovanligt att företag betalar "premiumpriser" för tjänster som blivit daterade, bara för att kostnaden för att byta system anses för hög i stunden. På sikt blöder verksamheten pengar som istället kunde gått till utveckling.
Bromsad innovation
Ni blir beroende av leverantörens utvecklingstakt. Vill ni ha en funktion som de inte prioriterar? Då får ni vänta. Ni riskerar att fastna i gamla "legacy-system" medan era konkurrenter springer om er med modernare, flexibla lösningar som bättre stödjer kundernas behov.
Detta skapar en teknisk skuld som växer för varje år. Istället för att bygga framtidens lösningar tvingas era utvecklare och IT-team lägga tid på att "lappa och laga" integrationer mot en stängd plattform. Inlåsningen blir därmed ett hinder för hela företagets tillväxtpotential.
Säkerhetsrisker och operationell sårbarhet
Vad händer om er enda leverantör går i konkurs? Eller om de drabbas av en massiv cyberattack? Om ni har lagt alla ägg i samma korg står ni plötsligt helt utan skydd. En leverantörskedja är aldrig starkare än sin svagaste länk.
Bortom de direkta hoten finns den rent operativa risken. Om din huvudleverantör drabbas av ett långvarigt avbrott eller en global bugg (tänk CrowdStrike-incidenten i juli 2024), stannar hela din verksamhet. En alternativ leveransväg eller en plan för manuell drift kan begränsa avbrottets konsekvenser.
Så bryter ni beroendet: 6 steg för ökad kontroll
Helt oberoende blir man sällan, men genom att vara proaktiv kan ni drastiskt minska riskerna och öka er förhandlingskraft:
- Prioritera standardisering: Undvik leverantörsspecifika "specialbyggen" så långt det går. Genom att använda tekniker som följer branschstandarder (t.ex. öppen källkod eller standard-SQL) blir det betydligt enklare att flytta din miljö till en annan leverantör i framtiden.
- Säkerställ fullt dataägande: Det räcker inte att äga datan juridiskt; du måste kunna hämta ut den tekniskt. Kräv att all information kan exporteras i öppna, maskinläsbara format (som JSON eller CSV) och genomför regelbundna tester för att säkerställa att exporten faktiskt fungerar.
- Pröva alternativ för kritiska leveranser: Kontrollera att en reservleverantör kan leverera det ni behöver inom den tid ni klarar ett avbrott. Undersök gemensamma underleverantörer; två avtal ger inte oberoende reservvägar om båda bygger på samma infrastruktur. Väg nyttan mot kostnaden för att underhålla och testa alternativen i er leverantörshantering.
- Behåll kompetensen internt: Låt inte externa konsulter bli de enda som förstår "magin" under huven. Se till att dokumentera arkitekturen noggrant och att din egen personal har tillräcklig kunskap för att kunna driva verksamheten vidare eller leda en flytt till en ny partner.
- Skriv in en tydlig exit-strategi: Planera för slutet redan vid starten. Ett bra avtal bör innehålla en "exit-klausul" som specificerar tidsramar för överlämning, vilket stöd leverantören ska ge vid en flytt och att priset för denna assistans är fastställt i förväg.
- Kräv öppna API:er och exportstöd: Kontrollera att API:er och exportformat täcker den data och de integrationer ni behöver flytta. Kräv öppna API:er som tillåter automatiserad datahämtning. Det gör det inte bara lättare att byta leverantör, utan underlättar även din dagliga verksamhet genom bättre integrationer och automation.
Så testar ni en exitplan innan ni behöver den
Välj en kritisk tjänst och skriv ned vad ett byte kräver. Tabellen kan användas som arbetsunderlag:
| Fråga | Vad ni behöver ta reda på |
|---|---|
| Vad måste flyttas? | Data, bilagor, behörigheter, integrationer och historik |
| Hur lång tid tar bytet? | Export, överföring, import, test och utbildning |
| Vilka kostnader uppstår? | Avtalat överlämningsstöd, ombyggnad och parallell drift |
| Vad fungerar under tiden? | Reservrutin, alternativ leverans och ansvarig för varje steg |
Genomför sedan ett avgränsat test med ett representativt urval av data. Kontrollera att informationen går att läsa och använda i den nya miljön, inte bara att en fil kan laddas ned. Använd testdata eller skydda känsliga uppgifter under överföringen. Mät tidsåtgång och dokumentera det som saknas.
Jämför resultatet med hur länge verksamheten klarar att tjänsten är otillgänglig. En plan för ett ordnat byte på tre månader löser inte ett driftstopp i morgon. Därför behöver exitplanen kompletteras med reservrutiner i kontinuitetsplanen.
Dokumentera kvarstående beroenden och vem som följer upp dem. Vår guide till att kartlägga leverantörsrisker hjälper er att prioritera vilka relationer ni börjar med.
Vanliga frågor
Vad är vendor lock-in?
Vendor lock-in (leverantörsinlåsning) innebär att en organisation har gjort sig så beroende av en enskild leverantörs produkter, plattform eller kompetens att det är dyrt, tidskrävande eller riskabelt att byta. Det kan vara tekniskt – proprietära format och API:er – men också ekonomiskt eller kompetensmässigt.
Vilka risker innebär leverantörsberoende?
Om ni är beroende av en leverantör kan det bli svårare att förhandla om priset. Ni blir också sårbara om leverantören får driftstopp, går i konkurs eller drabbas av en cyberattack. Beroendet kan göra det svårt att ändra verksamheten när behoven förändras. För kritiska leverantörer kan riskerna också påverka hur ni följer NIS2 och DORA.
Hur undviker man vendor lock-in?
Gör det lättare att byta leverantör redan från start. Använd öppna standarder och format. Undvik när det går lösningar som bara fungerar hos en viss leverantör. Planera hur ni ska avsluta samarbetet redan när ni skriver avtalet. Kontrollera att ni kan exportera data i läsbara format. Dokumentera hur systemen är uppbyggda, så att kunskapen finns hos er också. Bedöm regelbundet om nyttan väger upp beroendet.
Vad kräver DORA om leverantörsberoende?
DORA kräver att finansiella entiteter hanterar IKT-tredjepartsrisker och bedömer koncentrationsrisk. För IKT-tjänster som stöder kritiska eller viktiga funktioner kräver artikel 28.8 exitstrategier. Det är inte ett generellt krav på en exitstrategi för varje leverantör.