Vilka omfattas av NIS2? Sektorer och storleksgränser
Lucas Rosvall
Co-Founder & Tech LeadNIS2 omfattar verksamheter inom utpekade sektorer, normalt från medelstor företagsstorlek, samt vissa aktörer oavsett storlek. För företag är huvudgränsen minst 50 årsarbetskrafter eller att både årsomsättning och balansomslutning överstiger 10 miljoner euro. Kommuner, regioner och kommunalförbund omfattas genom särskilda svenska regler.
I Sverige gäller cybersäkerhetslagen (2025:1506) sedan den 15 januari 2026. Här får ni ett underlag för att bedöma tillämpningsområdet (kraven i sin helhet finns på vår sida om NIS2), skilja på väsentliga och viktiga verksamhetsutövare och prioritera säkerhetsarbetet.
Vad är NIS2?
NIS2 är ett EU-direktiv om cybersäkerhet för samhällsviktiga verksamheter. Det skrivs ibland som NIS 2 eller NIS2-direktivet och ersätter det ursprungliga NIS-direktivet från 2016.
I Sverige implementeras NIS2 genom Cybersäkerhetslagen (CSL), som trädde i kraft 15 januari 2026. Det är alltså Cybersäkerhetslagen ni är skyldiga att följa – direktivet i sig riktar sig till medlemsstaterna.
Vad är skillnaden mellan NIS och NIS2?
NIS2 utökar det gamla direktivet på fyra punkter:
| Område | NIS (2016) | NIS2 (cybersäkerhetslagen) |
|---|---|---|
| Sektorer | 7 sektorer | 18 sektorer, inklusive tillverkning och avfall |
| Vilka omfattas | Medlemsstaterna pekade ut aktörer | Storleksgränser gäller automatiskt |
| Ledningsansvar | Otydligt | Ledningen ansvarar för styrningen; uttryckligt krav på utbildning |
| Sanktioner | Nationellt bestämda | Sanktionsavgifter med olika tak för enskilda och offentliga aktörer |
Den största praktiska skillnaden: under NIS blev ni utpekade av en myndighet. Under NIS2 måste ni själva avgöra om ni omfattas – och registrera er.
Vilka omfattas av NIS2?
För att avgöra om ni omfattas behöver ni titta på två saker: vilken sektor ni är verksamma i och hur stor er organisation är.
Storleksgränser: räkna både personal och ekonomi
För företag i de utpekade sektorerna är huvudregeln att verksamheten ska motsvara ett medelstort företag eller vara större. Storleken beräknas enligt EU:s SME-definition, rekommendation 2003/361/EG.
| Bedömning | Huvudgräns |
|---|---|
| Minst medelstort företag | Minst 50 årsarbetskrafter eller både årsomsättning över 10 M€ och balansomslutning över 10 M€ |
| Större än medelstort företag | Minst 250 årsarbetskrafter eller både årsomsättning över 50 M€ och balansomslutning över 43 M€ |
Det betyder att 50 årsarbetskrafter räcker vid personalgränsen. För ett företag med färre än 50 räcker däremot inte hög omsättning ensam: även balansomslutningen måste överstiga 10 M€. Räkna årsarbetskrafter enligt EU-definitionen, inte bara antalet personer på lönelistan. Uppgifter från partnerföretag och anknutna företag kan behöva räknas in; granska även reglerna om referensperioder och möjliga koncernundantag.
Väsentlig eller viktig? Större företag inom bilaga I är normalt väsentliga. Företag inom bilaga II är normalt viktiga även om de är stora. Kvalificerade tillhandahållare av betrodda tjänster, DNS-leverantörer och registreringsenheter för toppdomäner är exempel på särskilda kategorier. Allmänna elektroniska kommunikationsnät och kommunikationstjänster har också särskilda storleksregler. Klassificeringen följer 1 kap. 9 § i cybersäkerhetslagen.
Båda kategorierna omfattas av samma grundläggande säkerhetskrav, som vi går igenom i 10 säkerhetsåtgärder för NIS2. Väsentliga verksamhetsutövare kan granskas löpande; tillsyn av viktiga förutsätter normalt anledning att anta en överträdelse. Vissa små aktörer omfattas genom undantagsregler, exempelvis om ett avbrott kan få betydande konsekvenser för liv och hälsa.
Sektorer med hög kritikalitet (bilaga I)
Större företag inom dessa sektorer klassas normalt som väsentliga, med de särregler som beskrivs ovan:
- Energi – elproduktion och -distribution, gas, olja, vätgas
- Transport – flyg, järnväg, sjöfart, vägtransport
- Bank och finans – banker, finansmarknadsinfrastruktur
- Hälso- och sjukvård – bland annat vårdgivare, EU-referenslaboratorier och vissa läkemedels- och medicintekniska verksamheter
- Dricksvatten och avloppsvatten
- Digital infrastruktur – datacenter, molntjänster, DNS, internetknutpunkter
- IKT-tjänster B2B – managed service providers, managed security providers
- Offentlig förvaltning – utpekade offentliga aktörer; Sverige har särskilda regler för kommuner och regioner
- Rymdsektorn
Många av sektorerna omfattas också av CER-direktivet, som rör fysisk motståndskraft hos kritiska entiteter.
Övriga kritiska sektorer (Bilaga II) – typiskt viktiga entiteter
Verksamheter i dessa sektorer som är minst medelstora (se storleksgränserna ovan) klassas normalt som viktiga entiteter:
- Post- och budtjänster
- Avfallshantering
- Kemikalier – tillverkning och distribution
- Livsmedel – produktion, bearbetning och distribution i stor skala
- Tillverkning – medicinsk utrustning, elektronik, maskiner, fordon
- Digitala leverantörer – sökmotorer, onlinemarknadsplatser, sociala medier
- Forskning
Sektorsnamnet räcker inte för bedömningen. Kontrollera även vilken typ av verksamhet bilagan beskriver, er etablering, storlek och eventuella undantag. För verksamhetsutövare som omfattas av DORA gäller inte cybersäkerhetslagens skyldigheter om säkerhetsåtgärder, ledningsutbildning och incidentrapportering i 2 kap. 3–10 §§; där gäller DORA:s motsvarande regler (läs om DORA). Se 1 kap. 11 § cybersäkerhetslagen.
Omfattas kommuner och regioner av NIS2?
Ja. Kommuner, regioner och kommunalförbund omfattas uttryckligen av 1 kap. 3 § i cybersäkerhetslagen. Tillämpningen är alltså bredare än enbart VA, sjukvård eller energiverksamhet. Kommunala bolag behöver däremot bedömas som egna juridiska personer mot de regler som gäller deras verksamhet.
Det finns undantag. Bland annat omfattas inte kommunfullmäktige, regionfullmäktige, förbundsfullmäktige eller förbundsdirektion. Säkerhetskänslig och brottsbekämpande verksamhet har särskilda regler. Kartlägg därför vilka delar som omfattas, vem som ingår i ledningen och hur ansvar för säkerhetsåtgärder och utbildning ska fördelas.
Vilka krav ställer NIS2 på företag?
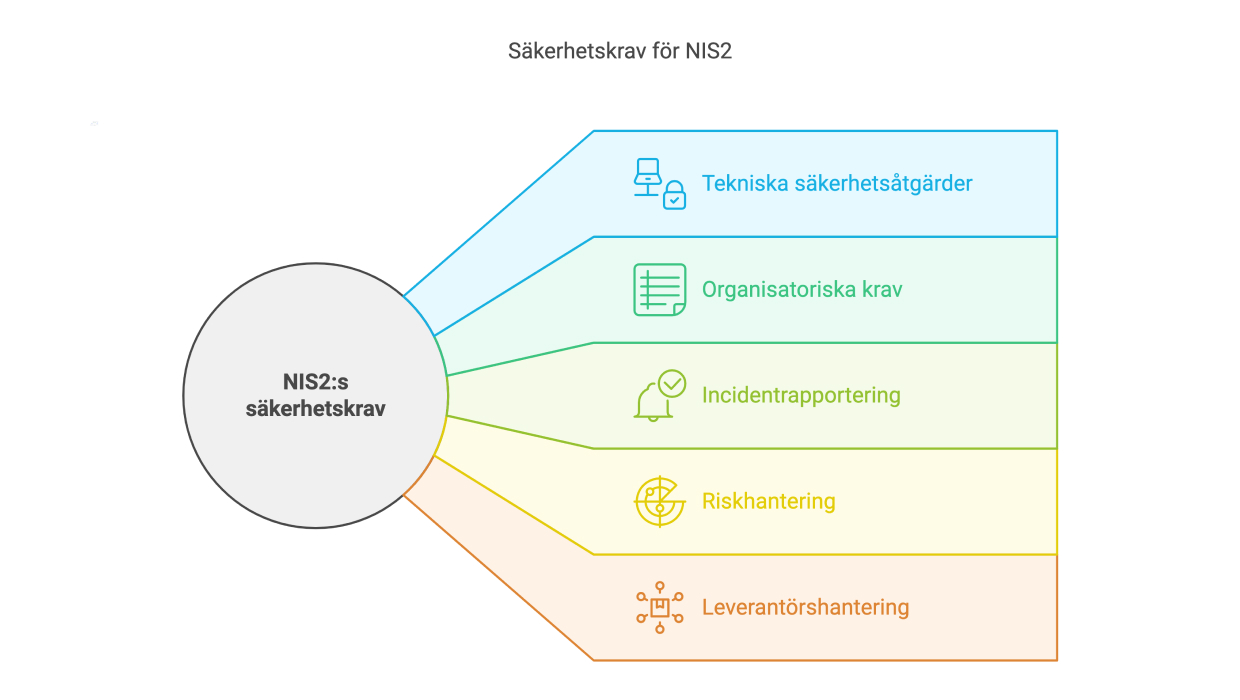
Verksamheter som omfattas behöver hantera säkerhetsåtgärder, ledningens ansvar och rapportering av betydande incidenter. Säkerhetsåtgärderna ska vara lämpliga och proportionella utifrån riskerna enligt 2 kap. 3 § i cybersäkerhetslagen.
När ni har avgjort att ni omfattas kan ni gå vidare till NIS2-kraven och checklistan med tio säkerhetsområden. För rapportering och tidsfrister finns guiden om NIS2-incidentrapportering, och ledningens uppgifter beskrivs i NIS2 för ledningen.
Vill ni bedöma nuläget, börja med NIS2-självbedömningen. På ChainSecs NIS2-sida ser ni vilket systemstöd som finns för leverantörsbedömningar, risker, krav och åtgärder. Väljer ni mellan flera verktyg finns en jämförelse av NIS2-verktyg.
Vanliga frågor om NIS2
Omfattas mitt företag av NIS2?
Kontrollera sektor, verksamhetstyp, etablering och storlek. För företag är huvudgränsen minst 50 årsarbetskrafter eller att både årsomsättning och balansomslutning överstiger 10 miljoner euro. Koncernkopplingar kan påverka beräkningen. Vissa verksamheter omfattas oavsett storlek, och särskilda undantag finns.
När trädde NIS2 i kraft i Sverige?
Cybersäkerhetslagen (2025:1506), som genomför NIS2 i Sverige, trädde i kraft den 15 januari 2026. Om ni omfattas ska ni anmäla verksamheten och uppfylla de tillämpliga kraven på säkerhetsåtgärder, utbildning och incidentrapportering.
Vad händer om vi inte följer NIS2?
Enskilda väsentliga verksamhetsutövare kan få sanktionsavgift upp till det högsta av 10 miljoner euro eller 2 procent av global årsomsättning. För enskilda viktiga är taket det högsta av 7 miljoner euro eller 1,4 procent. För offentliga verksamhetsutövare är taket 10 miljoner kronor. Förbud mot ledningsfunktion kan beslutas av domstol under särskilda förutsättningar.
Vad är skillnaden mellan väsentliga och viktiga entiteter?
Klassificeringen beror på sektor, storlek och särregler, inte bara antalet anställda. Större företag inom bilaga I är normalt väsentliga; företag inom bilaga II är normalt viktiga även om de är stora. DNS och kvalificerade betrodda tjänster är exempel på särregler. Grundkraven på säkerhet är samma, men tillsyn och sanktionsnivåer skiljer sig.
Hur påverkar NIS2 vår leverantörskedja?
NIS2 kräver att ni systematiskt hanterar cybersäkerhetsrisker i er leverantörskedja. Ni måste ställa säkerhetskrav på leverantörer, särskilt IT-leverantörer och andra som hanterar kritiska system eller data. ChainSec hjälper er att kravställa, bedöma och följa upp leverantörers säkerhetsåtgärder enligt NIS2-kraven.
Omfattas kommuner av NIS2?
Ja. Cybersäkerhetslagen omfattar kommuner, regioner och kommunalförbund uttryckligen, inte bara deras verksamheter inom vissa sektorer. Bland annat fullmäktigeorgan är undantagna. Kommunala bolag bedöms separat, och säkerhetskänslig verksamhet har särskilda regler.
Vad är skillnaden mellan NIS och NIS2?
NIS2 omfattar fler sektorer, inför en huvudregel baserad på verksamhetstyp och storlek samt tydligare krav på ledningens styrning och utbildning. Säkerhetskrav, incidentrapportering och sanktioner skärps. I Sverige ersatte cybersäkerhetslagen den tidigare NIS-lagen den 15 januari 2026.