NIS2 kräver riskbaserade säkerhetsåtgärder inom tio områden. I Sverige finns de i 2 kap. 3 § i cybersäkerhetslagen, som gäller sedan den 15 januari 2026. Åtgärderna ska vara lämpliga och proportionella utifrån verksamhetens risker; lagen föreskriver inte samma tekniska lösning för alla.
Använd checklistan för att kartlägga nuläge, ansvarig och bevis för varje område. Börja med att kontrollera om ni omfattas av NIS2 och vilka föreskrifter som gäller för er sektor.
1. Riskanalys och säkerhetspolicyer
Kartlägg kritiska tjänster, system och information. Bedöm vad ett avbrott, dataintrång eller en fysisk störning skulle innebära och vilka skydd som redan finns. Lagen utgår från ett allriskperspektiv, så analysen behöver även omfatta exempelvis brand och elavbrott.
Underlag: en aktuell riskbedömning, beslutade policyer och en riskbehandlingsplan med ansvariga.
2. Incidenthantering
Bestäm hur ni upptäcker, bedömer, eskalerar och hanterar incidenter. Öva ansvarsfördelningen och se till att kontaktlistor är tillgängliga även vid systemavbrott.
Betydande incidenter rapporteras till NCSC vid FRA. Upplysningen lämnas så snart det kan ske och senast inom 24 timmar efter kännedom; incidentanmälan inom 72 timmar, eller 24 timmar för betrodda tjänster. Slutrapporten lämnas senast en månad efter incidentanmälan. Läs mer om undantag och pågående incidenter i vår guide till NIS2-incidentrapportering och NCSC:s vägledning.
Underlag: incidentplan, rapporteringsrutiner och dokumenterade övningsresultat.
3. Kontinuitetshantering och krishantering
Sätt mål för hur snabbt kritiska tjänster ska återställas och hur mycket dataförlust verksamheten kan acceptera. Anpassa säkerhetskopior, reservrutiner och redundans till de målen.
Testa återställning i praktiken. En lyckad säkerhetskopiering bevisar inte att ni kan återställa tjänsten inom önskad tid.
Underlag: kontinuitetsplan, återställningstester och åtgärder för upptäckta brister.
4. Säkerhet i leverantörskedjan
Identifiera leverantörer med åtkomst till data eller betydelse för kritiska tjänster. Bedöm deras säkerhetsarbete, ställ relevanta krav i avtal och följ upp brister. Ta hänsyn till beroenden till underleverantörer.
ChainSecs leverantörshantering samlar klassning, enkäter, granskningar och godkännandestatus. Ni väljer bedömningens djup och sätter omvärderingsintervallet per leverantör.
Underlag: leverantörsregister, säkerhetsbedömningar, avtal och dokumenterad uppföljning.
5. Säker anskaffning, utveckling och underhåll
Inför säkerhetskrav när system köps eller utvecklas. Hantera sårbarheter under hela livscykeln: identifiera dem, bedöm exponeringen och prioritera rättningar.
Kodgranskning, beroendeskanning, penetrationstester och patchning kan vara relevanta åtgärder. Välj metoder utifrån systemets risker och kontrollera att rättningarna fungerar.
Underlag: säkerhetskrav, testresultat, sårbarhetsrutiner och uppföljning av patchning.
6. Bedömning av åtgärdernas effektivitet
Kontrollera om skyddet ger den effekt ni avsett. Det kan innebära återställningstester, behörighetsgranskningar, logganalys, interna revisioner och uppföljning av incidenter.
En SIEM-lösning kan vara ett hjälpmedel, men är inte ett generellt uttryckligt lagkrav för varje verksamhet. Bestäm vad som behöver övervakas, vem som analyserar resultatet och vilka avvikelser som kräver åtgärd.
Underlag: kontrollplan, mätresultat och beslutade förbättringar.
7. Cyberhygien och utbildning
Gör säkra arbetssätt till en del av vardagen: uppdatera programvara, använd säkra inloggningar och erbjud en tydlig väg att rapportera misstänkta händelser. Anpassa utbildningen till medarbetarnas roller och följ upp förståelsen.
Ledningen har en separat skyldighet att genomgå utbildning enligt 2 kap. 4 §. Läs mer om NIS2 för ledningen.
Underlag: utbildningsplan, deltagande och resultat från praktiska övningar.
8. Kryptografi och kryptering
Bestäm hur kryptografi ska användas och när kryptering behövs för att skydda information. Bedöm data i överföring och lagring samt hur nycklar skapas, skyddas och återkallas.
Underlag: krypteringspolicy, tekniska inställningar och rutiner för nyckelhantering.
9. Personalsäkerhet, åtkomstkontroll och tillgångsförvaltning
Håll tillgångsregistret aktuellt och koppla system till ansvariga. Begränsa behörigheter efter arbetsuppgift, granska privilegierade konton och stäng åtkomst när anställningar eller leverantörsuppdrag upphör.
Underlag: tillgångsregister, behörighetsbeslut och genomförda åtkomstgranskningar.
10. Autentisering och säkrad kommunikation
Bedöm behovet av flerfaktorsautentisering, säkrad röst-, video- och textkommunikation samt säkra nödkommunikationssystem. Prioritera exempelvis administratörskonton, fjärråtkomst och kritiska system.
Formuleringen ”vid behov” innebär att behovet ska bedömas och motiveras utifrån riskerna. Den gör inte området frivilligt att ignorera.
Underlag: beslut om autentisering, införda lösningar och testade kommunikationsvägar vid kris.
Checklista: nuläge, ansvar och bevis
| Kravområde | Status | Ansvarig | Underlag som saknas |
|---|---|---|---|
| Riskanalys och policyer | Ej påbörjat / pågår / infört | Namn eller roll | Riskbedömning, beslut |
| Incidenthantering | Plan, rapporteringsrutin, övning | ||
| Kontinuitet och krishantering | Plan, återställningstest | ||
| Leveranskedjans säkerhet | Bedömningar, avtal, uppföljning | ||
| Anskaffning, utveckling och underhåll | Krav, tester, patchrutiner | ||
| Åtgärdernas effektivitet | Kontrollplan, resultat | ||
| Cyberhygien och utbildning | Utbildningar, övningar | ||
| Kryptografi och kryptering | Policy, nyckelrutiner | ||
| Personal, åtkomst och tillgångar | Register, behörighetsgranskning | ||
| Autentisering och säkrad kommunikation | Behovsbedömning, införda lösningar |
Markera en åtgärd som införd först när ni också har kontrollerat att den fungerar. Prioritera sedan bristerna utifrån risk och lagkrav, och ge varje åtgärd en ansvarig och ett uppföljningsdatum. Vår guide till gap-analys visar hur ni gör.
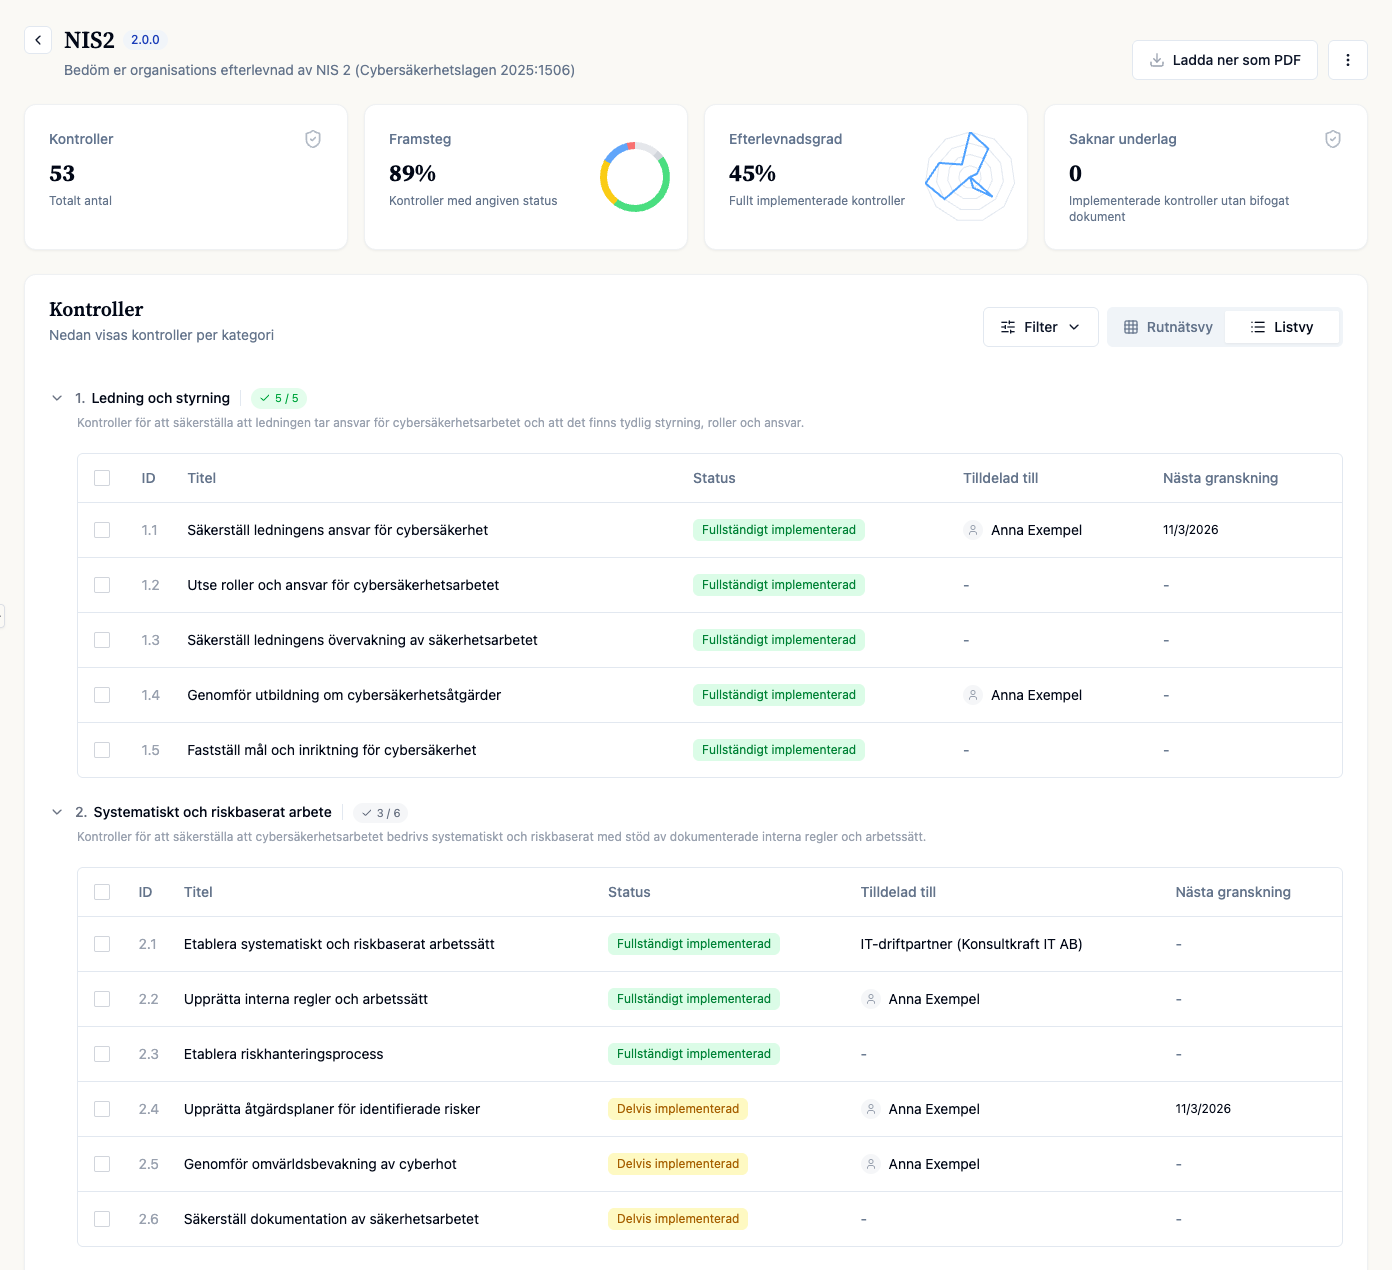
I ChainSecs NIS2-kravkatalog kan ni samla kontrollstatus, ansvarig och nästa granskning. Använd översikten för att prioritera uppföljningen och granska underlaget bakom varje status.
Vad händer vid bristande efterlevnad?
För enskilda väsentliga verksamhetsutövare är det högsta avgiftstaket det högsta av 10 miljoner euro eller 2 procent av global årsomsättning. För enskilda viktiga är det högsta av 7 miljoner euro eller 1,4 procent. För offentliga verksamhetsutövare är taket 10 miljoner kronor. Förbud mot ledningsfunktion beslutas av domstol och kräver särskilda förutsättningar; se 4 kap. cybersäkerhetslagen.
En incident innebär inte automatiskt att verksamheten brutit mot lagen. Bedömningen handlar om skyldigheterna och hur de har uppfyllts, bland annat säkerhetsåtgärder och rapportering.
Vanliga frågor
Vilka säkerhetsåtgärder kräver NIS2?
Lagen anger tio områden: riskanalys och policyer, incidenthantering, kontinuitet och krishantering, leveranskedjans säkerhet, säker anskaffning och utveckling, utvärdering av åtgärdernas effektivitet, cyberhygien och utbildning, kryptografi, personal och åtkomst samt autentisering och säkrad kommunikation. Åtgärderna ska vara lämpliga och proportionella utifrån riskerna.
Vad måste vara på plats för att följa cybersäkerhetslagen?
Ni behöver anmäla verksamheten, vidta lämpliga säkerhetsåtgärder, utbilda ledningen och ha en process för rapportering av betydande incidenter. Kontrollera även föreskrifterna för er sektor. Dokumentera vilka åtgärder ni valt, varför och hur ni kontrollerar att de fungerar.
När börjar NIS2 gälla i Sverige?
Cybersäkerhetslagen, som genomför NIS2 i Sverige, trädde i kraft den 15 januari 2026. Tillämpliga föreskrifter kan ha egna ikraftträdandedatum, så kontrollera också vad som gäller för er verksamhet.
Hur mycket kan en NIS2-överträdelse kosta?
För enskilda väsentliga verksamhetsutövare är avgiftstaket det högsta av 10 miljoner euro eller 2 procent av global årsomsättning. För enskilda viktiga är det högsta av 7 miljoner euro eller 1,4 procent. För offentliga verksamhetsutövare är taket 10 miljoner kronor. Avgiften bedöms i det enskilda fallet.
Vad gäller för underleverantörer enligt NIS2?
NIS2 ställer explicita krav på säkerhet i leverantörskedjan. Det innebär att ni måste bedöma och dokumentera säkerheten hos era kritiska leverantörer, ställa motsvarande krav på dem genom avtal samt regelbundet följa upp att kraven efterlevs. Leverantörshantering blir därmed en central del av efterlevnadsarbetet.