Leverantörsrisker är risker för er drift, information och leveransförmåga som uppstår genom beroenden av externa leverantörer. Kartlägg dem genom att lista leverantörerna, beskriva beroendena och bedöma vad som händer om en leverantör inte kan leverera.
Resultatet ska visa vilka leverantörer som behöver en fördjupad bedömning och vem som ansvarar för nästa steg. Här går vi igenom tre riskområden, en kartläggning i fem steg och vad cybersäkerhetslagen kräver av leverantörsarbetet. När ni väljer skydd mot informationsläckage och avbrott finns guiden om säkerhet i leverantörskedjan.
Vad kostar dålig kontroll?
Kostnaden beror på vilket beroende som brister. Ett avbrott hos löneleverantören kan stoppa löneutbetalningar, ett kvalitetsfel hos en komponentleverantör kan leda till omarbete och ett intrång hos IT-partnern kan exponera era kunduppgifter.
Beskriv därför ett konkret scenario per kritisk leverantör: vilken tjänst påverkas, hur länge kan ni klara er utan den och vilken reservlösning finns? Ta med arbetstid för återställning, alternativ leverans, kundpåverkan och eventuella rättsliga skyldigheter. Det ger mer användbart beslutsunderlag än en generell procentsats för alla företag.
Tre riskområden i leverantörskedjan
Bedöm leverantörerna utifrån deras roll i er verksamhet. En molnleverantör, en transportör och en komponenttillverkare skapar olika typer av risker.
Informationssäkerhetsrisker
För leverantörer som hanterar era system eller data är informationssäkerhet ett centralt riskområde. Kartlägg åtkomst, dataflöden och möjlig påverkan på er verksamhet. Anpassa sedan skyddet till era risker och tillämpliga krav.
De mest kritiska sårbarheterna uppstår genom:
- Otillräcklig åtkomstkontroll som gör det möjligt för obehöriga att nå känslig företagsdata genom leverantörers system.
- Bristfälligt skydd mot moderna cyberhot som ransomware, där angripare utnyttjar leverantörers säkerhetsbrister för att ta sig in i kunders nätverk.
- Ineffektiv incidenthantering hos leverantörer som försenar upptäckt och respons vid säkerhetsincidenter.
- Avsaknad av regelbunden sårbarhetsskanning och patchhantering hos leverantörer.
- Nya AI-funktioner i en befintlig tjänst som flyttar data till underleverantörer; se så bedömer ni en AI-leverantör.
Coop-incidenten 2021 är ett klassiskt exempel. Attacken mot Kaseya ledde till kassastörningar och stängda butiker hos Coop. Coop bekräftade att kassasystemen påverkades i nästan hela landet. Det innebär inte att samtliga cirka 800 butiker var stängda.
Hållbarhetsrisker
Med EU:s Corporate Sustainability Reporting Directive (CSRD) står de största företagen inför striktare krav på hållbarhetsrapportering och leverantörskontroll. EU antog Omnibus I i februari 2026, med trösklar på fler än 1 000 anställda och över 450 miljoner euro i nettoomsättning. Svensk lag måste också beaktas under genomförandet. Mindre leverantörer kan påverkas indirekt av kunders behov av hållbarhetsdata (läs mer i vår guide om skillnaden mellan NFRD och CSRD).
CSRD reglerar rapportering om väsentlig påverkan, risker och möjligheter i värdekedjan. Det är inte samma sak som CSDDD:s skyldigheter att vidta åtgärder. Omnibus I begränsar även informationskrav mot mindre företag; se ändringsdirektiv (EU) 2026/470.
Konsekvenserna av bristande hållbarhetsarbete kan bli omfattande:
- Miljööverträdelser eller arbetsmiljöproblem hos underleverantörer kan utlösa betydande varumärkesskador och förlorat kundförtroende.
- Bristande regelefterlevnad kan resultera i substantiella böter och uteslutning från offentliga upphandlingar.
- Dokumenterade fall av oetiska arbetsförhållanden i leverantörskedjan leder ofta till negativ medieexponering, konsumentbojkotter och förlorade affärsmöjligheter.
Operativa risker
Moderna leverantörskedjor är mer komplexa och geografiskt utspridda än någonsin, vilket gör dem sårbara för både planerade och oväntade störningar.
Tre huvudsakliga problemområden dominerar:
- Bristande kontinuitetsplanering (business continuity) hos nyckelleverantörer kan leda till oplanerade produktionsstopp och försenade leveranser som påverkar hela värdekedjan.
- Kvalitetsproblem i levererade komponenter orsakar kundmissnöje, garantikostnader och skadat anseende, särskilt när defekter upptäcks sent.
- Leverantörers ekonomiska svårigheter kan resultera i leveransförseningar eller helt uteblivna leveranser, vilket skapar dominoeffekter genom hela värdekedjan.
För att hantera detta krävs struktur. Ramverk som ISO 27001:2022 (A.5.19–A.5.23 för leverantörsrelationer) ger bra vägledning.
Så kartlägger ni leverantörsrisker i fem steg
Kartläggningen ska visa vilken verksamhet som är beroende av varje leverantör och vad ett fel eller avbrott skulle innebära. Dokumentera även osäkra uppgifter och vem som ska kontrollera dem.
1. Lista leverantörer och berörda verksamheter
Utgå från inköpslistor, avtal och systemförteckningar. Be verksamhetsansvariga bekräfta vilka leverantörer de använder och vad de köper. En faktura visar betalningen; ni behöver också veta vilken produkt eller tjänst verksamheten är beroende av.
2. Beskriv beroenden, information och åtkomst
Koppla varje leverantör till den process eller leverans den stödjer. Ange vilka uppgifter leverantören hanterar och vilken åtkomst den har. Ta med kritiska underleverantörer där ni känner till dem. Markera okända beroenden som frågor att utreda.
3. Bedöm konsekvensen av fel eller bortfall
Beskriv ett konkret scenario: försenad komponent, avbrott i en tjänst, felaktig leverans eller röjda uppgifter. Låt verksamhetsägaren ange hur kvalitet, drift, kunder eller miljö påverkas. För avbrott behöver ni också veta hur länge verksamheten kan klara sig utan leveransen.
4. Kontrollera alternativ och gemensamma beroenden
Finns en reservrutin eller alternativ leverantör, och hur lång tid tar ett byte? Skilj mellan ett tänkbart alternativ och en lösning ni har provat. Kontrollera också om flera leverantörer använder samma underleverantör, infrastruktur eller transportväg. Annars kan flera avtal ge samma beroende.
5. Prioritera fortsatt bedömning och utse ansvarig
Prioritera leverantörer med stor verksamhetspåverkan, svag ersättbarhet eller viktiga kunskapsluckor. Ange vem som ska utreda varje fråga, vilket underlag som behövs och när ni ska fatta nästa beslut. Kartläggningen ger underlag för att välja granskningens djup; den ersätter inte en fördjupad riskbedömning.
För metoden att identifiera aktiviteter, externa resurser och avbrottstider, se Myndigheten för civilt försvars stöd för kontinuitetshantering.
Exempel på en karta över leverantörsberoenden
Exemplet är fiktivt. Anpassa konsekvenser, alternativ och ansvar till er verksamhet. Skriv vad ni vet och vad som återstår att verifiera.
| Leverantör och tjänst | Kritiskt beroende | Konsekvens vid fel eller bortfall | Reservlösning eller alternativ | Nästa steg och ansvarig |
|---|---|---|---|---|
| A – lönehantering | Beräkningsunderlag och betalningsfil | Löner kan inte betalas på planerad dag | Manuell reservrutin finns men är inte provad | Ekonomichefen provar rutinen före nästa lönekörning |
| B – kundportal | Inloggning och lagring i en molntjänst | Kunder når inte sina ärenden vid avbrott; läckage kan röja kunduppgifter | Ingen prövad ersättare | IT-ansvarig utreder åtkomst, återställning och möjligheten att byta tjänst |
| C – komponentleverans | En del som behövs i produktionen | Felaktiga delar stoppar leverans till kund | En möjlig ersättare är ännu inte kvalitetsbedömd | Inköp och kvalitetsansvarig bedömer ersättaren och verifierar lagersaldot |
Vad kräver NIS2 och cybersäkerhetslagen?
Omfattas ni av cybersäkerhetslagen ska ni hantera säkerhetsrisker i leveranskedjan. Kravet bygger på NIS2-direktivet, artikel 21.2 d. Vid bedömningen ska ni enligt artikel 21.3 ta hänsyn till varje direkt leverantörs sårbarheter, produkternas kvalitet och leverantörens cybersäkerhetsrutiner. Osäker på om lagen gäller er? Börja med vilka som omfattas av NIS2.
De närmare kraven finns i 4 kap. 1–4 §§ i MCFFS 2026:11, som gäller sedan den 1 oktober 2026. Kraven rör förvärv av system, utkontraktering av informationsbehandling och digitala leveranskedjor. Ni ska:
- värdera och hantera riskerna innan ett system köps in eller informationsbehandling läggs ut (1 §)
- utvärdera om leverantören kan uppfylla kraven på cybersäkerhet under hela avtalstiden (1 §)
- identifiera behovet av att komplettera avtal som ingicks före den 1 oktober 2026 med krav på cybersäkerhet, om det är möjligt (1 §)
- hantera behovet av kontinuitet i de digitala leveranskedjorna och vid behov få information om leverantörens underleverantörer (2 §)
- bedöma om ni behöver välja produkter och tjänster som är certifierade enligt EU:s cybersäkerhetsakt (3 §)
- säkerställa i avtalet att lämpliga och proportionella säkerhetsåtgärder kan genomföras och förvaltas över tid (4 §)
Kartläggningen ovan ger underlaget. För NIS2 lägger ni upp arbetet så här:
- Inventera leverantörer som levererar system, driver informationsbehandling eller har åtkomst till er digitala miljö.
- Klassa hur kritisk leverantören är utifrån konsekvens vid bortfall och hur lätt leverantören går att ersätta.
- Bedöm leverantören med en säkerhetsenkät och, för de mest kritiska, en fördjupad granskning. Se leverantörsenkäter och leverantörsgranskning.
- Följ upp avvikelser med ansvarig, åtgärd och slutdatum. Se avvikelsehantering.
- Dokumentera urval, bedömning och beslut, så att ni kan visa tillsynsmyndigheten hur ni kommit fram till dem.
En komponentleverantör utan koppling till era system berörs sällan av just de här paragraferna. Säkerhet i leveranskedjan enligt artikel 21.2 d gäller ändå, så leverantören hör hemma i kartläggningen. Levererar ni själva till någon som omfattas, kommer kraven oftast som avtalskrav och säkerhetsenkäter från kunden. Väljer ni systemstöd för arbetet finns en jämförelse av NIS2-verktyg.
Hur går ni vidare efter kartläggningen?
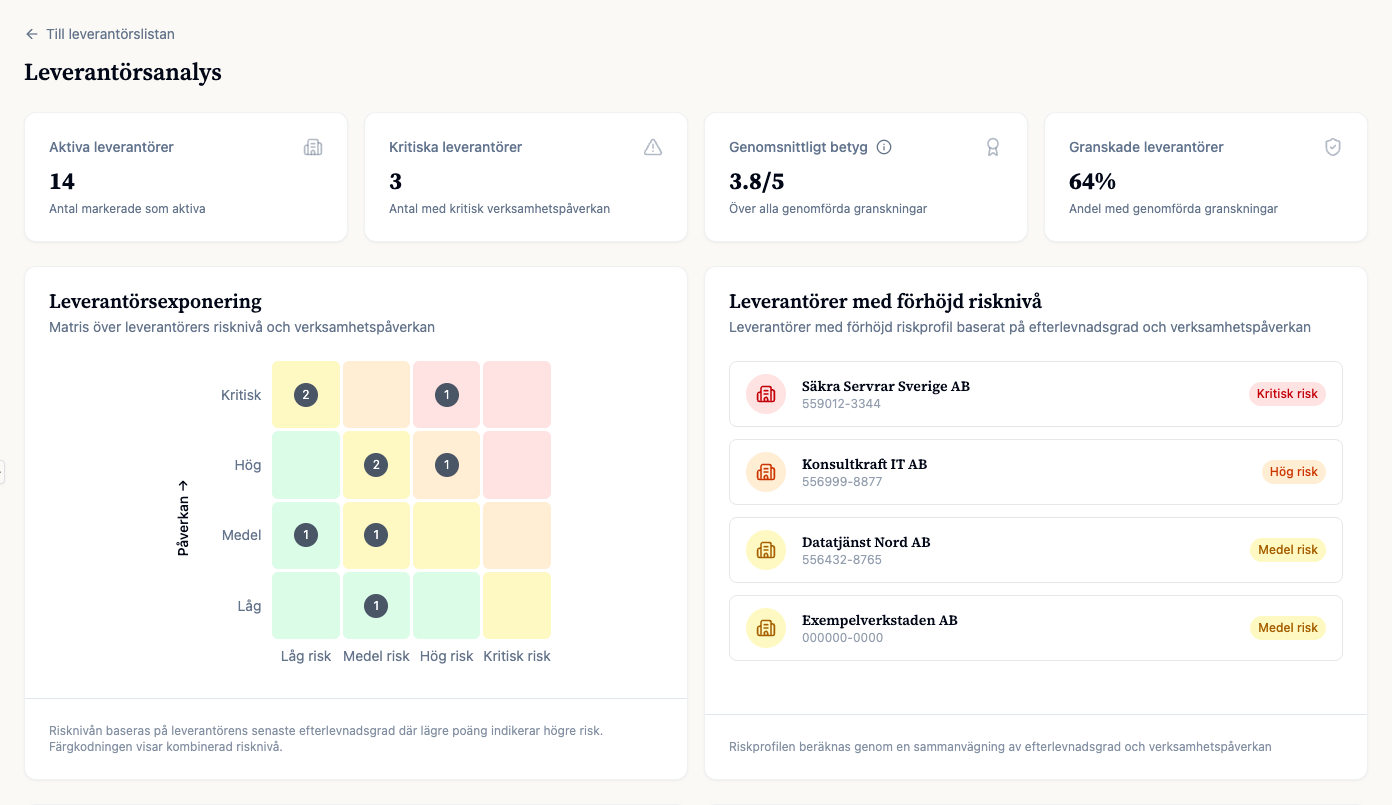
Samla kartläggningen med bedömningar, certifikat och status. I ChainSecs leverantörsregister anger ni verksamhetspåverkan och skickar enkäter som ger leverantörens risknivå. Dashboardens riskmatris kombinerar de två för att visa vilka leverantörer som behöver extra uppföljning.
Välj kontrollfrågor efter leveransen och era krav. För kvalitet och miljö finns guiden till leverantörsbedömning. För åtkomst, informationsskydd och kontinuitet finns säkerhet i leverantörskedjan. ChainSecs leverantörsenkäter omfattar kvalitet och miljö samt säkerhetsbedömningar i tre djup för NIS2 och ISO 27001.
Dokumentera brister som avvikelser med ansvarig, åtgärd och slutdatum och följ upp resultatet. Sätt ett omvärderingsintervall per leverantör utifrån risk och verksamhetspåverkan. I ChainSec sätter ni intervallet manuellt; leverantörsklassen styr det inte. Underlag och beslut behöver hållas aktuella även när samarbetet förändras.
För in relevanta krav på kvalitet, miljö, säkerhet, granskning och incidentkontakt i avtalet. Ange även ansvar och hur brister ska hanteras. Hur riskbesluten följer med från urval till avtalsuppföljning beskrivs i riskhantering i inköp.
Nästa steg
Så kommer ni igång:
- Kartlägg era tio mest kritiska leverantörer utifrån konsekvens och riskexponering.
- Genomför en snabb riskanalys för att identifiera de mest akuta sårbarheterna.
- Samla enkäter, certifikat och granskningar i ett system för leverantörshantering. Läs mer om att minska riskerna i leverantörskedjan och om hur risk byggs in i inköpsprocessen.
- Skapa en tydlig ansvarsfördelning för uppföljning och kontroll.
Har ni redan en leverantörslista i ett kalkylblad kan ni exportera den till CSV och importera den i ChainSec. Boka en demo så går vi igenom er lista.
Vanliga frågor om leverantörsrisker
Vad är leverantörsrisker?
Leverantörsrisker är sådant som kan gå fel när ni anlitar en leverantör. Det kan vara dataintrång, cyberattacker, sena leveranser eller bristande kvalitet. Även miljöpåverkan och dåliga arbetsförhållanden kan innebära risker. Problemen kan påverka er direkt eller via andra företag i leverantörskedjan.
Vilka regelverk ställer krav på leverantörskontroll?
NIS2-direktivet kräver att verksamheter som omfattas hanterar säkerhetsrisker i leveranskedjan, med fokus på relationerna till direkta leverantörer och tjänsteleverantörer (artikel 21.2 d och 21.3). ISO 27001:2022 innehåller specifika kontroller för leverantörssäkerhet (A.5.19–A.5.23). CSRD ställer krav på hållbarhetsrapportering i leverantörskedjan, och GDPR kräver att personuppgiftsansvariga säkerställer att även personuppgiftsbiträden hanterar data säkert.
Vad ska ingå i en leverantörsriskbedömning?
Bedöm hur leverantören skyddar information, vilka som får åtkomst och hur incidenter hanteras. Kontrollera också kvalitet, leveransförmåga och planerna för att fortsätta vid avbrott. Granska ekonomin, arbetet med hållbarhet och hur regler följs. Lägg mest tid på de största riskerna. Anpassa granskningen efter leverantörens uppdrag och tillgång till känslig information eller kritiska system.
Hur hanterar man risker hos underleverantörer?
Ställ tydliga krav i avtal på att leverantörer ska hantera sina underleverantörer enligt samma säkerhetsnivå. Begär information om kritiska underleverantörer och deras säkerhetsåtgärder. För högriskleverantörer kan du kräva rätt att granska även underleverantörer. NIS2 och ISO 27001 betonar vikten av att hantera risker genom hela leverantörskedjan, inte bara direkta leverantörer.
Vad kräver NIS2 och cybersäkerhetslagen av leverantörsarbetet?
Den som omfattas av cybersäkerhetslagen ska hantera säkerhetsrisker i leveranskedjan (NIS2 artikel 21.2 d). Enligt MCFFS 2026:11, 4 kap. 1–4 §§, ska ni värdera risker innan ni förvärvar system eller lägger ut informationsbehandling, utvärdera om leverantören kan uppfylla kraven under hela avtalstiden, hantera kontinuiteten i digitala leveranskedjor och reglera säkerhetsåtgärderna i avtalet. Ni ska också bedöma om avtal som ingicks före den 1 oktober 2026 behöver kompletteras med cybersäkerhetskrav, om det är möjligt.
Vad är skillnaden mellan leverantörsrisk och leverantörsriskhantering?
Leverantörsrisk är själva exponeringen, alltså vad som kan gå fel genom ett beroende till en extern part. Leverantörsriskhantering är den löpande processen att identifiera, bedöma, åtgärda och följa upp de riskerna. Kartläggningen är första steget i processen och det som all efterföljande kontroll bygger på.
Hur ofta bör man göra en riskbedömning av leverantörer?
Sätt intervallet per leverantör efter risk och verksamhetspåverkan. Se vår genomgång av ISO 9001 8.4 för hur ofta leverantörer ska utvärderas.
Var börjar man om man inte har någon kontroll idag?
Börja med att lista era leverantörer och rangordna topp tio efter kritikalitet, alltså hur illa det blir om de faller bort. Gör därefter en enkel riskanalys på just de tio för att hitta de mest akuta sårbarheterna. Det ger snabbt en användbar bild utan att ni behöver kartlägga hela leverantörsbasen på en gång.