Informationssäkerhet är organisatoriska, fysiska och tekniska åtgärder som skyddar information från att läcka ut, förvanskas eller förstöras. Det omfattar både digital information (databaser, e-post, molntjänster) och fysisk information (pappershandlingar, lagringsmedia).
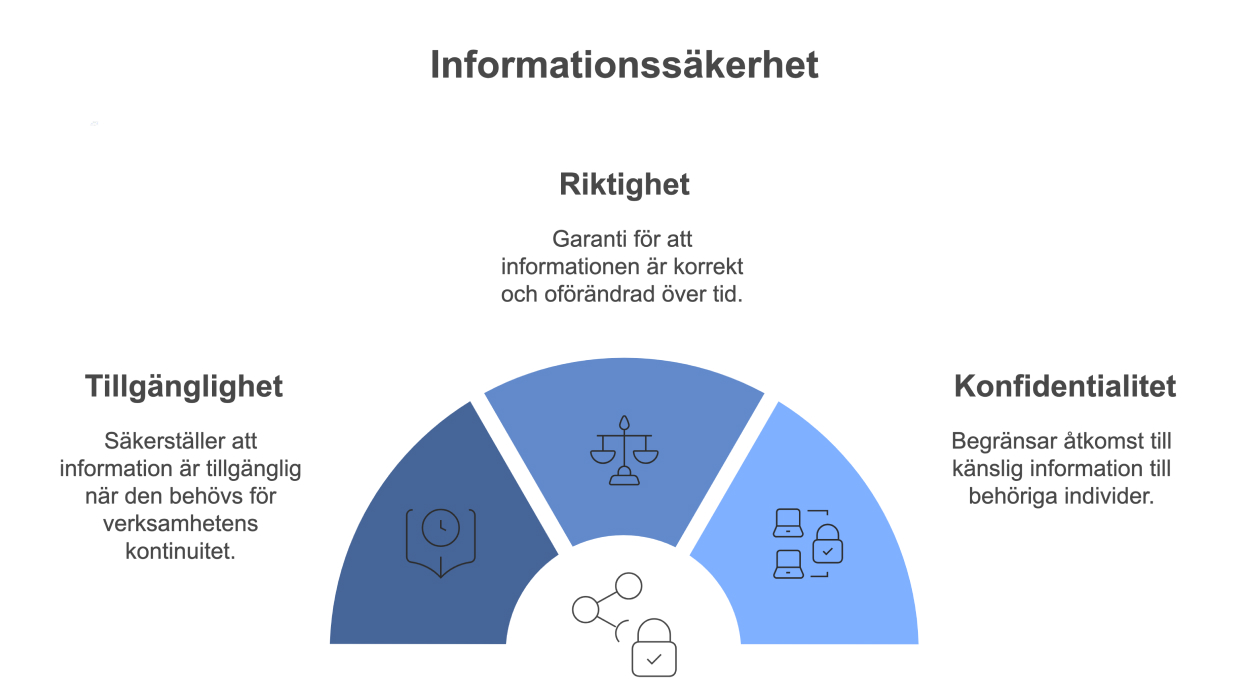
Målet är att skydda tre grundläggande egenskaper: konfidentialitet, riktighet och tillgänglighet (KRT). På engelska kallas de CIA-triaden:
- Konfidentialitet – Endast behöriga personer ska ha tillgång till informationen
- Riktighet – Informationen ska vara korrekt och fullständig
- Tillgänglighet – Informationen ska finnas tillgänglig när den behövs
CIA-triaden (Confidentiality, Integrity, Availability) utgör grunden för allt informationssäkerhetsarbete, inklusive standarder som ISO 27001 och regelverk som NIS2. ISO 27000 lyfter dessutom fram att andra egenskaper – som autenticitet, ansvarighet (accountability), oavvislighet (non-repudiation) och tillförlitlighet – också kan ingå i ett komplett informationssäkerhetsarbete. I de allmänna råden till MSBFS 2020:6 anges att statliga myndigheter bör beakta behov av spårbarhet och autenticitet vid informationsklassning. Det gör inte spårbarhet till en universell fjärde del av CIA-triaden.
Varför är informationssäkerhet viktigt för din verksamhet?
Ett dataintrång kan leda till att känslig information läcker ut, ändras eller förstörs. En enda säkerhetsincident kan stänga ner verksamheten i flera dagar eller veckor, vilket leder till förlorad omsättning och extra kostnader för att återställa system och data.
Bristande informationssäkerhet innebär också:
- Förlorad konkurrenskraft: Affärshemligheter och strategiska planer kan hamna hos konkurrenter
- Tappat kundförtroende: Kunder väljer bort er om de inte känner sig trygga med hur ni hanterar deras data
- Leverantörsrisker: Svaga säkerhetskontroller hos era leverantörer kan påverka er verksamhet
Dessutom ställer lagstiftningen allt högre krav. Regelverk som GDPR, NIS2 och DORA kräver systematiskt informationssäkerhetsarbete, dokumenterade rutiner och bevisade skyddsåtgärder. Vilka skyldigheter som gäller beror på er verksamhet, vilka uppgifter ni behandlar och vilka regelverk ni omfattas av.
Vad innebär informationssäkerhet? KRT och CIA-triadens tre delar
Informationssäkerhet innebär i praktiken att skydda tre egenskaper hos informationen samtidigt. Varje princip adresserar ett specifikt skyddsbehov:
| Princip | Vad det betyder | Konkreta åtgärder | Exempel på hot |
|---|---|---|---|
| Konfidentialitet (Confidentiality) | Endast behöriga personer får tillgång till informationen | Kryptering, multifaktorautentisering, åtkomstkontroll, VPN | Hackerintrång, phishing, insiderhot |
| Riktighet (Integrity) | Informationen är korrekt, fullständig och oförändrad | Checksummor, digitala signaturer, versionshantering, loggar | Manipulation av data, virus, felaktig datainmatning |
| Tillgänglighet (Availability) | Informationen och systemen är tillgängliga när de behövs | Backup-rutiner, redundans, DDoS-skydd, kontinuitetsplanering | Ransomware, serverhaveri, DDoS-attacker |
Viktigt att förstå: Alla tre principer måste vara balanserade. Strikta åtkomstbegränsningar kan påverka tillgängligheten för dem som behöver informationen. Din verksamhet måste hitta rätt balans utifrån informationens värde och kritikalitet.
Exempel på konfidentialitet, riktighet och tillgänglighet
Utgå från samma information när ni bedömer de tre delarna. För en orderlista kan konsekvenserna vara olika:
- Konfidentialitet: En obehörig ser kundernas priser och kontaktuppgifter. Begränsa åtkomsten till dem som behöver uppgifterna.
- Riktighet: Fel antal eller leveransadress leder till en felaktig leverans. Bestäm vem som får ändra uppgifterna och hur ändringar kontrolleras.
- Tillgänglighet: Listan går inte att nå när lagret ska packa dagens order. Planera ett reservsätt att arbeta och testa att uppgifterna går att återställa.
Fråga vad som händer om informationen röjs, ändras eller inte går att nå. Svaren kan motivera olika skyddsnivåer för varje del. En offentlig prislista behöver exempelvis inte hållas hemlig, men fel priser kan ändå orsaka problem. Informationsklassning hjälper er att dokumentera dessa behov innan ni väljer skydd.
Hur du skyddar information genom hela livscykeln
Informationssäkerhet handlar om att skydda information genom hela dess livscykel – från att den skapas tills den raderas.
Skyddet gäller all information, både digital och fysisk. Det kan vara i molnet, på servrar eller i pärmar. Anpassa skyddet efter informationens känslighet, användning och risker genom hela livscykeln:
- Skapande – Klassificera informationen direkt (informationsklassning).
- Lagring – Kryptering, behörighetskontroll, backup.
- Användning – Säker åtkomst, loggning, övervakning.
- Delning – Krypterade kanaler, säkra överföringsmetoder.
- Arkivering – Långtidsförvaring enligt lagkrav.
- Radering – Säker destruktion av data.
Vad är skillnaden mellan cybersäkerhet och informationssäkerhet?
Många använder begreppen synonymt, men det finns en viktig skillnad:
- Cybersäkerhet = Skydd av digitala miljöer, där både teknik, människor och arbetssätt ingår
- Informationssäkerhet = helhetsperspektiv på all information (digital, fysisk och organisatorisk)
Vad ingår i cybersäkerhet?
- Brandväggar och antivirusprogram
- Intrångsdetektering (IDS/IPS)
- Sårbarhetsskanning och patchhantering
- Säker konfiguration av system och nätverk
- Skydd mot tekniska hot som XSS-attacker, ransomware och man-in-the-middle-attacker (sociala attacker som phishing hanteras både tekniskt och organisatoriskt)
Vad omfattar informationssäkerhet?
- Styrande dokument som en informationssäkerhetspolicy och rutiner
- Utbildning och säkerhetskultur hos personal
- Fysisk säkerhet för lokaler och utrustning
- Riskanalys och kontinuitetsplanering
- Processer för säker informationshantering
- Incidenthantering
Begreppen överlappar, men betonar olika saker. Informationssäkerhet utgår från informationens skyddsbehov oavsett format. Cybersäkerhet betonar den digitala miljön och dess risker. Därför ingår även utbildning och incidentrutiner i cybersäkerhetsarbetet. Se definitionerna i Termbanken för informationssäkerhet.
Genom att kombinera principer för både cybersäkerhet och informationssäkerhet, och anpassa dem till verksamhetens storlek och behov, kan du bygga ett kostnadseffektivt försvar mot dagens säkerhetshot. Det handlar inte om att implementera alla tänkbara säkerhetsåtgärder, utan om att göra rätt prioriteringar baserat på riskbedömningar.
Så här kommer du igång med informationssäkerhet
Om du ännu inte har ett strukturerat informationssäkerhetsarbete är det lätt att känna sig överväldigad. Men med rätt prioriteringar kan även mindre verksamheter bygga ett effektivt försvar. Här är konkreta steg att börja med:
Sätt upp grundläggande säkerhet först
Använd automatiska säkerhetsuppdateringar där det är lämpligt. För driftkritiska system behöver ni planera testning och utrullning. Inför också multifaktorautentisering (MFA) på kritiska tjänster som e-post, ekonomisystem och administrativa gränssnitt.
Välj gärna nätfiskeresistent MFA, exempelvis säkerhetsnycklar eller passkeys, där tjänsten stöder det. MFA minskar risken för kontoövertagande men ersätter inte säkra återställningsrutiner och uppföljning av misstänkta inloggningar.
Få kontroll över informationen
Genomför en informationsinventering: Identifiera var din viktigaste information finns, vem som ansvarar för den och vilken skyddsnivå som behövs. Denna informationsklassning är grundläggande i både ISO 27001 och GDPR:s krav på ansvarsskyldighet (accountability).
Skapa också en tydlig incidenthanteringsprocess. Ett enkelt flödesschema med kontaktuppgifter och eskaleringsvägar räcker för att komma igång – det viktiga är att processen finns dokumenterad och är känd i organisationen.
Bygg vidare med övervakning och löpande kontroller
När grunderna är på plats kan ni bygga vidare med logghantering och behörighetsgranskningar för kritiska system. Bestäm vem som granskar loggar och agerar på larm; insamling i sig upptäcker inte ett intrång. Anpassa intervallet för behörighetsgranskning till risken och kontrollera åtkomst även när någon byter roll eller slutar.
Följ upp skydden med ett konkret prov. Be exempelvis ansvarig återställa en orderlista från en säkerhetskopia och kontrollera att den är korrekt och går att använda. Spara resultatet och åtgärda brister med en ansvarig och ett datum. Då får ni underlag för nästa riskbedömning, inte bara en lista över installerade verktyg.
Kom ihåg: Informationssäkerhet handlar om systematiskt arbete och riskbaserade prioriteringar, inte om att implementera alla möjliga kontroller. Börja med åtgärder som ger störst effekt för din specifika verksamhet och bygg metodiskt vidare enligt en fastställd säkerhetsstrategi.
Vanliga frågor
Vad är skillnaden mellan informationssäkerhet och IT-säkerhet?
IT-säkerhet handlar om att skydda tekniska system och digital information. Det är en del av informationssäkerhet, som omfattar all information, till exempel i datorer, på papper och i samtal. Informationssäkerhet handlar även om regler, arbetssätt och utbildning av personal.
Vilka ramverk och standarder finns för informationssäkerhet?
De vanligaste ramverken är ISO 27001 (certifierbar standard för ledningssystem), ISO 27002 (katalog med säkerhetskontroller), NIST Cybersecurity Framework (särskilt använt i USA), och CIS Controls (praktiska säkerhetskontroller). ISO 27001 kan användas som grund för ett systematiskt säkerhetsarbete.
Hur påverkar GDPR och NIS2 informationssäkerhetsarbetet?
GDPR kräver att du implementerar "lämpliga tekniska och organisatoriska åtgärder" för att skydda personuppgifter, vilket i praktiken innebär ett systematiskt informationssäkerhetsarbete. NIS2-direktivet ställer ännu tydligare krav på cybersäkerhet och riskhantering för samhällsviktiga och digitala tjänster. Båda regelverken kräver dokumentation, incidenthantering och ansvarig ledning.
Hur många huvudaspekter har informationssäkerhet?
Tre: konfidentialitet, riktighet och tillgänglighet. Tillsammans kallas de CIA-triaden (Confidentiality, Integrity, Availability). ISO 27000 lyfter dessutom fram kompletterande egenskaper som autenticitet, ansvarighet, oavvislighet och tillförlitlighet. Spårbarhet och autenticitet kan också behöva beaktas, beroende på informationen och verksamhetens krav.
Vad betyder konfidentialitet?
Konfidentialitet betyder att endast behöriga personer får tillgång till informationen. Det är en av CIA-triadens tre principer och säkerställs med kryptering, åtkomstkontroll och multifaktorautentisering.
Behöver små företag informationssäkerhet?
Ja, alla verksamheter som hanterar digital information behöver grundläggande informationssäkerhet. Även mindre företag behöver hantera risker för intrång, misstag och avbrott. Dessutom kräver GDPR systematiskt skydd av personuppgifter oavsett företagsstorlek. Det behöver inte vara komplicerat - börja med grunderna och bygg vidare efter behov och resurser.