ISMS står för Information Security Management System, på svenska ledningssystem för informationssäkerhet – ofta förkortat LIS. Det är ett systematiskt ramverk för att hantera och skydda organisationens information, från riskhantering och processer till tekniska skydd.
Ett ISMS gör ansvar, riskbeslut och uppföljning tydliga. Ni kan visa vilka skydd som valts, om de har införts och vad tester eller incidenter visar behöver förbättras. Det ger ett arbetssätt för säkerhet, ingen garanti mot incidenter.
Ett vanligt missförstånd är att ett ISMS är en produkt man köper. Det är det inte — det är ett arbetssätt. Programvara kan bära arbetssättet och göra det spårbart, men själva ledningssystemet består av era policyer, roller, riskbeslut och uppföljningsrutiner.
För många företag är ett ISMS idag också en affärskritisk nödvändighet för att:
- Bli ISO 27001-certifierade.
- Uppfylla lagkrav som NIS2 och DORA.
- Bygga förtroende vid upphandlingar och leverantörsgranskningar.
ISMS = Ordning och reda på säkerheten
Ett ISMS omfattar människor, processer och teknik. En brandvägg kan inte ensam stoppa alla försök att lura personalen med nätfiskemejl. Kombinera tekniska skydd med träning, tydliga rutiner och en känd väg för att rapportera misstänkta händelser. Läs mer om informationssäkerhet.
Ett konkret ISMS består i grunden av fyra delar (enligt PDCA-modellen):
- Planera: Identifiera vilka tillgångar ni har (data, system, personal) och vilka risker som hotar dem. Bestäm säkerhetsmål.
- Genomför: Implementera skyddsåtgärder. Det kan vara allt från multifaktorautentisering (MFA) till utbildning av personal och leverantörskontroller.
- Följ upp: Mät om skyddet fungerar. Har vi haft incidenter? Följer personalen våra policyer? Genomför interna revisioner.
- Förbättra: Agera på resultatet. Täpp till luckor och uppdatera riskbedömningen.
Varför räcker det inte med Excel?
Många börjar bygga sitt ISMS i Excel eller Word. "Vi har en policy i den här mappen och en risklista i det här kalkylarket". Det kan fungera bra när ansvar, versionshantering och uppföljning är tydliga.
När flera personer ska hålla underlagen aktuella behöver ni en gemensam struktur för risker, beslut och bevis. Jämför då ett dokumenterat arbetssätt i delade mappar med ett GRC-verktyg utifrån hur ni faktiskt följer upp arbetet.
Vad ska ett ISMS-system klara av?
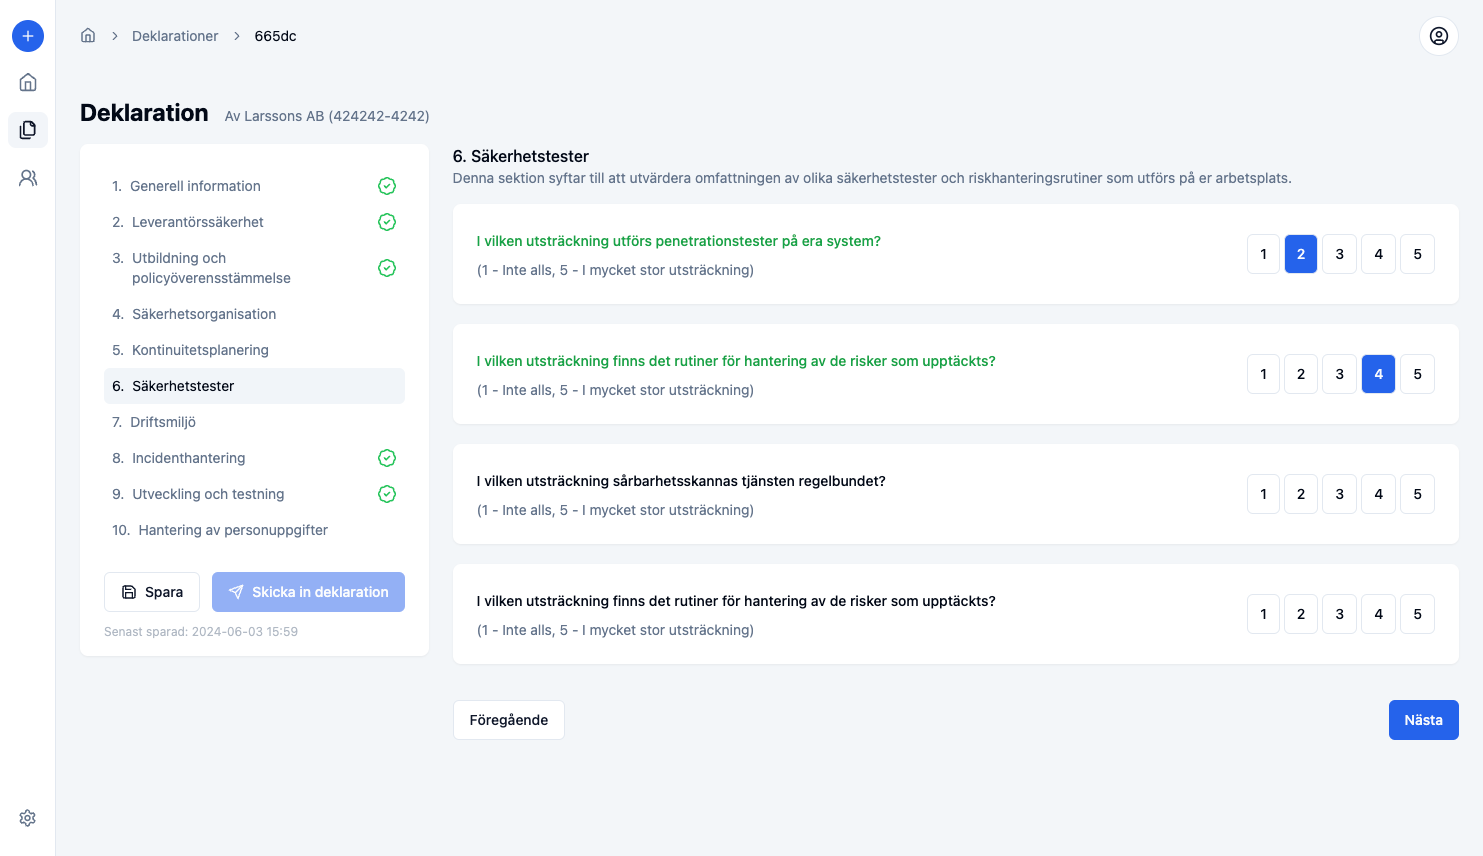
Ett ISMS är ett arbetssätt, men programvaran som bär det behöver hantera fyra saker på ett ställe. Så här ser kraven ut när ni jämför verktyg:
- Tillgångsregistret: Vilka system, data och leverantörer som omfattas av ert tillämpningsområde, och vem som äger varje post.
- Riskerna och besluten: Varje identifierad risk med bedömning, valt åtgärdsalternativ och den som godkände beslutet.
- Kontrollerna och tillämplighetsförklaringen: Vilka av ISO 27001:s 93 säkerhetsåtgärder ni tillämpar, vilka ni har uteslutit och motiveringen till varje beslut.
- Bevisen: Underlaget som visar en revisor att en kontroll faktiskt utfördes – inte bara att den var planerad.
Risker och kontroller går att lista i kalkylblad. För spårbarhet behöver varje risk, beslut, åtgärd och bevis kunna kopplas samman och hållas aktuellt. Det kan göras med tydliga identifierare och länkar eller i ett gemensamt system.
Ett verktyg blir användbart när uppföljning eller spårbarhet tar för mycket tid. Det finns ingen fast gräns vid ett visst antal ansvariga eller en certifieringsrevision. En plattform som ChainSec knyter ihop riskregistret med åtgärdshanteringen och tillgångsregistret, så att en identifierad risk leder till en åtgärd med en ansvarig, ett datum och ett spårbart resultat.
Bestäm ändå arbetssättet innan ni väljer verktyg. Ett system som ska spegla en process ni saknar blir dyr dokumentation utan säkerhetsvärde.
Kom igång med ditt ISMS i 5 steg
Att implementera ett ISMS behöver inte ta år. Fokusera på "Good Enough" först och förbättra sedan.
1. Definiera omfattningen
Man måste inte skydda hela världen direkt. Börja med det som är absolut viktigast. Är det kunddatabasen? E-handelsplattformen? Utvecklingsmiljön? Avgränsa tydligt vad ert ISMS ska täcka inledningsvis.
Ett väldefinierat tillämpningsområde är faktiskt en styrka, inte en svaghet. Det gör att ni kan gå djupt snarare än brett, och att en revisor eller kund förstår exakt vad som ingår. Dokumentera avgränsningen skriftligt – vad som täcks, vad som uttryckligen lämnas utanför, och varför. Det sparar tid vid varje framtida revision.
2. Gör en riskbedömning
Ni kan inte skydda er mot allt. Riskbedömningen är verktyget för att prioritera. Ställ er tre frågor för varje kritisk tillgång:
- Vad är det värsta som kan hända? (Ransomware? Dataläcka? Systemstopp?)
- Hur sannolikt är det att det faktiskt inträffar?
- Vad skulle konsekvensen bli för verksamheten?
Lägg resurserna där risken är störst – inte där det känns enklast att agera. En riskbedömning är heller aldrig ett engångsjobb. Sätt ett datum för nästa genomgång direkt, förslagsvis kvartalsvis eller vid större förändringar i verksamheten.
3. Skriv en "Statement of Applicability" (SoA)
En SoA är en tillämplighetsförklaring enligt ISO 27001. Den beskriver vilka säkerhetsåtgärder ni behöver, varför de valts och om de är införda. Ni jämför urvalet med de 93 kontrollerna i bilaga A så att nödvändiga åtgärder inte missas och motiverar uteslutningar. Egna eller andra ramverks kontroller kan också behövas.
Det låter omständligt, men behöver inte vara det. Börja med att markera de åtgärder ni redan tillämpar idag, även om de inte är formellt dokumenterade. Det ger er en realistisk bild av skillnaden mellan nuläget och en certifieringsnivå.
Motivera uteslutningar utifrån ert tillämpningsområde, riskbedömning och rättsliga eller avtalsmässiga krav. Att ni saknar en rutin idag betyder inte att kontrollen är irrelevant.
4. Implementera grundläggande hygienfaktorer
Håll det enkelt. Börja med de åtgärder som ger mest effekt per investerad timme:
- MFA på alla konton.
- Onboarding/offboarding-checklistor för personal.
- Regelbunden säkerhetsuppdatering av datorer och system.
- Grundläggande incidenthantering.
Dokumentera vad ni gör och varför – det räcker med enkla rutiner i ett delat dokument. En revisor vill inte bara se att ni har MFA aktiverat; de vill se att det är ett medvetet beslut kopplat till en identifierad risk. Det är skillnaden mellan att råka ha säkerhet och att aktivt arbeta med det.
5. Utbilda personalen
Ett ISMS lever bara om personalen förstår det. Skicka inte ut en 40-sidig säkerhetspolicy som ingen läser. Håll korta, konkreta dragningar om varför säkerhet är viktigt och hur de ska agera i vardagen.
Bygg in säkerhetsmedvetenhet i befintliga rutiner istället för att skapa separata moment. Lägg in ett säkerhetsavsnitt i er onboarding, kör en kort genomgång en gång per kvartal och komplettera gärna med simulerade phishing-tester för att ge personalen praktisk träning.
Målet är inte att alla ska kunna citera ISO 27001 – det räcker med att de vet vad de ska göra om de misstänker ett intrång eller råkar klicka på en skadlig länk.
Vanliga frågor
Vad skiljer ISMS från ISO 27001?
ISMS är själva systemet/metoden ni jobbar efter medan ISO 27001 är den internationella standarden som beskriver hur ett bra ISMS ska se ut. Man kan ha ett ISMS utan att följa ISO 27001, men ISO 27001 är "facit" som de flesta använder.
Är ISMS bara för stora företag?
Nej. Alla företag som har kunder och data behöver ett sätt att hålla koll på säkerheten. För små bolag kan ett ISMS vara lättviktigt, medan storbolag kräver mer dokumentation och komplexa processer.
Måste man ha en CISO?
Inte nödvändigtvis en heltidsanställd CISO (Chief Information Security Officer), men någon måste vara utpekad som ansvarig. Om ingen äger frågan slutar ISMS:et att fungera.
Vad betyder ISMS?
ISMS är en förkortning av Information Security Management System, på svenska ledningssystem för informationssäkerhet. Det beskriver hela den struktur av policyer, roller, riskbedömningar och uppföljningsrutiner som en organisation använder för att styra sitt informationssäkerhetsarbete systematiskt.
Är ett ISMS ett IT-system man köper?
Nej. Ett ISMS är ett arbetssätt, inte en produkt. Programvara kan bära arbetssättet och göra risker, åtgärder och evidens spårbara, men själva ledningssystemet består av era egna policyer, roller, riskbeslut och uppföljningsrutiner.
Vad heter ISMS på svenska?
ISMS heter ledningssystem för informationssäkerhet på svenska, och förkortas LIS. Både ISMS och LIS används i svenska sammanhang, där ISMS är vanligare i ISO 27001-arbete och LIS förekommer i myndighetstexter och äldre standarder. De betyder samma sak.
Vad ska ett ISMS-system klara av?
Programvaran behöver hålla ihop fyra saker på ett ställe: tillgångsregistret med ägare, riskerna med bedömning och beslut, kontrollerna och tillämplighetsförklaringen mot ISO 27001, samt bevisen som visar att varje kontroll faktiskt utfördes. Bevisen är det som oftast saknas i kalkylblad, eftersom spårbarheten mellan risk, åtgärd och resultat kräver samma struktur.
Hur lång tid tar det att bygga ett ISMS?
För ett mindre bolag med tydligt avgränsat tillämpningsområde går grunderna att få på plats inom några månader. Vill ni certifiera er enligt ISO 27001 tillkommer tid för att hinna samla evidens över en period samt för intern revision och själva certifieringsrevisionen, vilket i praktiken ofta betyder sex till tolv månader totalt.