En konsekvensbedömning (DPIA - Data Protection Impact Assessment) är en obligatorisk riskbedömning enligt GDPR artikel 35 som krävs när personuppgiftsbehandling sannolikt medför hög risk för enskildas rättigheter och friheter.
Enligt GDPR artikel 35(7) ska en DPIA alltid innehålla:
- Beskrivning av behandlingen och dess syfte
- Bedömning av nödvändighet och proportionalitet
- Riskbedömning för de registrerades rättigheter och friheter
- Planerade skyddsåtgärder och hur de hanterar kvarstående risker
DPIA är ett centralt verktyg för privacy by design. Kravet på DPIA är specifikt för GDPR (artikel 35), men bedömningen kompletterar de riskbedömningskrav som finns i ramverk som ISO 27001 och NIS2. Terminologin skiljer sig mellan ramverken — läs mer om skillnaden mellan riskanalys och riskbedömning.
Vad är en DPIA?
En konsekvensbedömning granskar systematiskt hur personuppgifter samlas in, används, lagras och delas – med fokus på att behandlingen är laglig, proportionerlig och transparent.
Till skillnad från en registerförteckning (artikel 30), som dokumenterar vad ni behandlar, analyserar en DPIA riskerna med behandlingen och kräver aktiva åtgärder för att hantera dem.
En DPIA är inte ett soloarbete. Enligt GDPR artikel 35(2) är organisationer med dataskyddsombud (DPO) skyldiga att rådfråga DPO under processen. I praktiken involveras ofta IT-säkerhet, juridik och verksamhetsansvariga parallellt – eftersom en fullständig riskbild kräver teknisk, rättslig och operationell kompetens samlad.
En DPIA är heller inte ett engångsdokument. Den ska uppdateras när behandlingen förändras väsentligt, ny teknik införs eller nya risker identifieras. För kritiska system rekommenderas en översyn minst en gång per år.
När behöver du göra en DPIA?
Enligt GDPR artikel 35 krävs en konsekvensbedömning när din personuppgiftsbehandling sannolikt medför en hög risk för enskilda personers rättigheter och friheter.
Checklista: situationer som kan kräva DPIA
Bedöm den samlade risken och jämför med IMY:s kriterier och förteckning. Att exempelvis använda AI innebär inte automatiskt att en DPIA krävs.
- Känsliga uppgifter: Behandling av hälsodata, biometri eller politiska åsikter i stor skala.
- Systematisk övervakning: Kamerabevakning eller spårning av anställda/kunder.
- Automatiserat beslutsfattande: Kreditbedömningar eller rekryteringsrobotar.
- Ny teknik: Användning av AI eller IoT där riskerna är svårbedömda.
- Sårbara registrerade: Behandling av uppgifter om barn eller anställda (beroendeställning).
Ett tydligt exempel är ett sjukhus som inför ett nytt journalsystem. Här behandlas känsliga uppgifter om patienters hälsa i stor skala - en typisk situation som kräver DPIA. Samma sak gäller när ett företag samlar in hälsodata via en träningsapp eller när en bank använder AI för att automatiskt bedöma kreditvärdighet.
GDPR artikel 35.3 anger bland annat systematisk och omfattande bedömning av personliga aspekter genom automatiserad behandling, när bedömningen ligger till grund för beslut med rättsliga eller liknande betydande effekter. Granska därför vad ett rekryteringssystem faktiskt gör och hur urvalet påverkar kandidaterna.
Övervakning är ett annat område som ofta kräver konsekvensbedömning. Det gäller särskilt vid kamerabevakning i publika miljöer eller när man spårar människors beteende online.
Hur genomför du en konsekvensbedömning?
1. Beskriv behandlingen
Första steget är att tydligt dokumentera vad du planerar att göra. Beskriv hur personuppgifterna ska användas, vilka system som är involverade och vem som kommer att ha tillgång till dem.
Ett bra exempel är när ett företag inför ett nytt personalhanteringssystem, då behöver du kartlägga vilka uppgifter som samlas in, hur länge de sparas och vem som kan se dem.
2. Kontrollera om behandlingen är nödvändig och proportionerlig
Nästa steg är att kritiskt granska om du verkligen behöver all data du planerar att samla in. Detta är en central del av GDPR:s princip om dataminimering. Om du till exempel vill förbättra din rekryteringsprocess, behöver du verkligen spara personnummer på alla sökande?
Här gäller det att hitta rätt balans mellan verksamhetens legitima behov och enskildas integritet.
3. Identifiera och bedöm risker
Nu kommer den viktiga riskanalysen. Fundera över vad som kan gå fel och hur det skulle påverka de registrerade. Tänk konkret: Vad händer om personuppgifterna läcker ut? Vilka konsekvenser får det om data används på fel sätt?
Ett effektivt sätt att genomföra denna riskanalys är att använda en riskmatris där du bedömer både sannolikhet och konsekvens för varje risk.
Tänk dig en skala från 1–4 för sannolikhet och konsekvens. Definiera sannolikheten för ett angivet scenario under en gemensam tidsperiod, exempelvis de kommande tolv månaderna.
Sannolikhet:
- Osannolikt
- Möjligt
- Sannolikt
- Mycket sannolikt
Konsekvens:
- Försumbar (Minimal påverkan på enskilda)
- Måttlig (Viss påverkan på enskildas integritet)
- Betydande (Allvarlig påverkan på enskilda)
- Kritisk (Omfattande skada för enskilda)
Efter att ha bedömt sannolikhet och konsekvens kan du bestämma den totala risknivån. Detta gör du genom att multiplicera värdena för sannolikhet och konsekvens.
Värdena är ett hjälpmedel för prioritering, inte juridiska gränser. Definiera era skalor och dokumentera antagandena. En kvarstående hög risk för enskilda kan kräva förhandssamråd med IMY, oavsett vilket poängvärde ni valt.
4. Bestäm skyddsåtgärder
Sista steget är att identifiera och implementera konkreta åtgärder för att hantera de risker du identifierat. Detta är avgörande för att visa att dataskyddsförordningen efterlevs och att ni arbetar enligt privacy by design.
Skyddsåtgärder kan vara både tekniska och organisatoriska:
- Kryptera känslig information i vila och under överföring
- Införa stark autentisering (tvåfaktor eller MFA)
- Implementera åtkomstkontroller enligt minsta-behörighets-principen
- Skapa tydliga rutiner för datahantering och incidenthantering
- Utbilda personal regelbundet i dataskydd
- Genomföra regelbundna säkerhetsgranskningar
Varje åtgärd ska vara konkret, dokumenterad och mätbar så att du senare kan utvärdera om den fungerar som tänkt. För organisationer som arbetar med ISO 27001 eller NIS2 kan många av dessa åtgärder integreras med befintliga säkerhetsramverk.
Vill du få en snabb överblick av er GDPR-efterlevnad i stort, innan du dyker ner i enskilda behandlingar, kan vår kostnadsfria GDPR-bedömning vara en bra startpunkt.
Verktyg för DPIA: mall eller system?
De flesta börjar i ett dokument och märker först efter ett par bedömningar var det tar emot. Valet står sällan mellan bra och dåligt, utan mellan tre nivåer som passar olika lägen.
Mall i Word eller Excel kan räcka för enstaka bedömningar. IMY:s vägledning beskriver arbetet och CNIL:s kostnadsfria PIA-verktyg stödjer dokumentationen. Komplettera med versionshistorik, en utsedd ansvarig och ett dokumenterat datum eller villkor för nästa översyn.
Dedikerat dataskyddsverktyg bygger hela flödet runt registerförteckningen enligt artikel 30. Ni ser vilka behandlingar som kräver en bedömning, och GDPR-dokumentationen hänger ihop. Passar den som har dataskydd som sin enda större efterlevnadsfråga.
Bredare GRC-plattform är rimligt när DPIA är en av flera bedömningar ni gör. En högriskbehandling är sällan isolerad: den körs i ett system, hos ett biträde, och skyddas av åtgärder som ofta redan finns i ert ISO 27001- eller NIS2-arbete. Hanterar ni dataskyddsriskerna separat får ni två riskbilder att hålla synkroniserade manuellt.
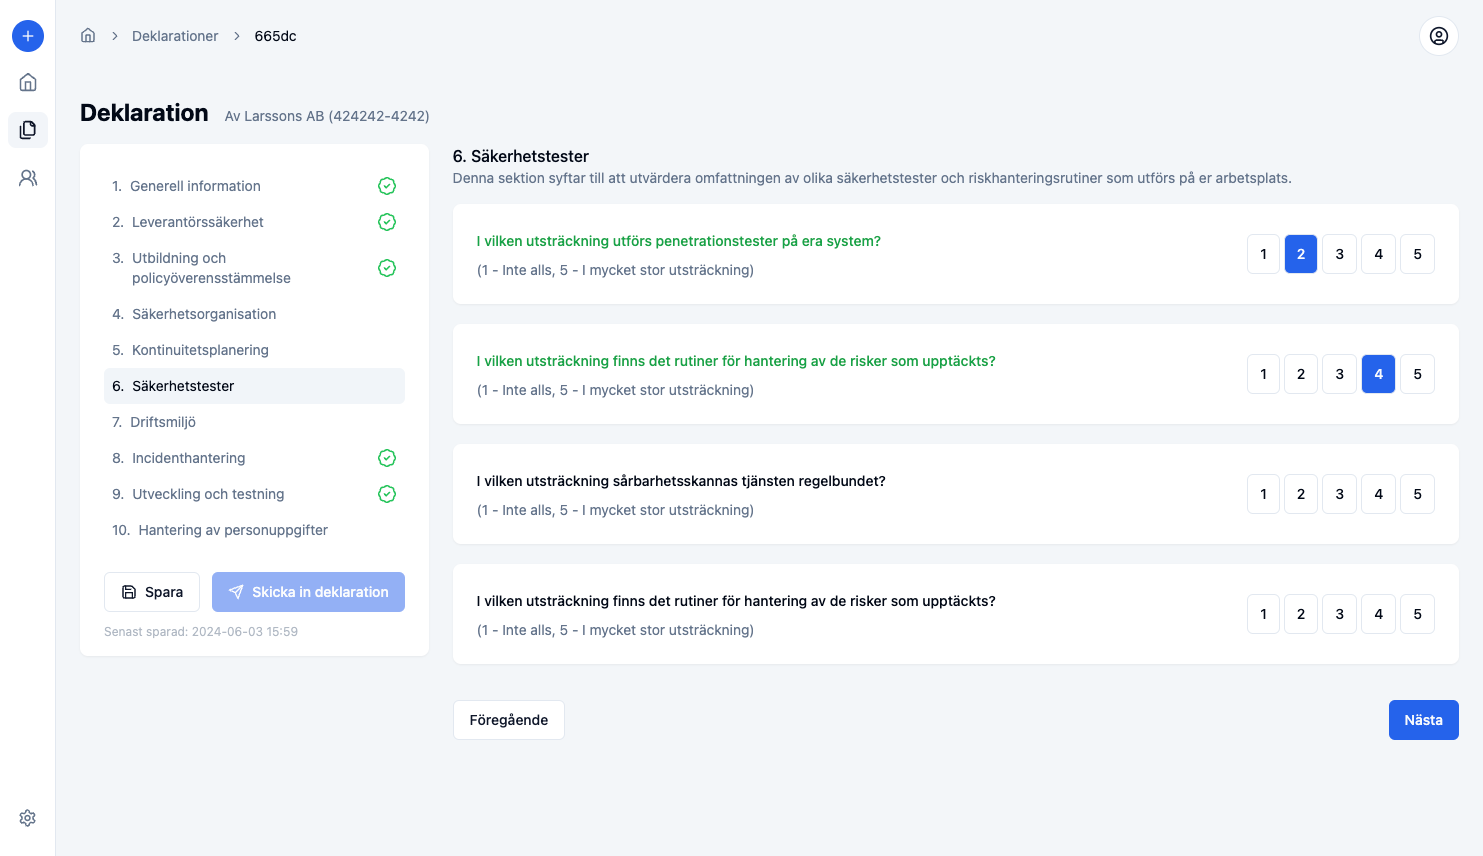
ChainSec kan stödja delar av dataskyddsarbetet med ett artikel 30-register, tillgångsregister, riskregister och åtgärder med ansvarig och datum. Ni ansvarar för själva konsekvensbedömningen: att beskriva behandlingen, pröva nödvändighet och proportionalitet samt bedöma riskerna för enskilda. Samla DPIA-dokumentet och besluten i ett format som ni kan hålla aktuellt och lämna till IMY vid behov.
Vad ni bör kräva av verktyget
Oavsett nivå är det fyra saker som avgör om verktyget håller över tid:
- Koppling till registerförteckningen — så att ni ser vilka behandlingar som faktiskt kräver en DPIA, inte bara vilka ni råkat komma på
- Versionshantering — en DPIA är ett levande dokument som ska kunna visas upp i den version som gällde vid ett givet tillfälle
- Påminnelser om översyn — kraven gäller så länge behandlingen pågår, och det är översynen som oftast glöms bort
- Spårbarhet från risk till åtgärd — att kunna visa vilken skyddsåtgärd som hanterar vilken risk, och vem som äger den
Vanliga frågor
Vem är ansvarig för att genomföra en DPIA?
Den personuppgiftsansvariga ansvarar för att DPIA genomförs. Om ni har ett dataskyddsombud ska ombudet rådfrågas; det har en rådgivande och granskande roll. Verksamhetsansvariga, IT och juridik bidrar med underlag och genomför skyddsåtgärder.
Hur ofta behöver man uppdatera en DPIA?
DPIA ska uppdateras när behandlingen förändras väsentligt, när nya risker identifieras, eller när ny teknik införs. För kritiska system rekommenderas översyn minst årligen. Även förändringar hos personuppgiftsbiträden kan kräva uppdatering.
Behöver man alltid konsultera IMY innan man startar behandlingen?
Nej, endast om din DPIA visar att det finns kvarstående höga risker som inte kan hanteras med rimliga åtgärder. Då krävs förhandssamråd med IMY enligt GDPR artikel 36 innan behandlingen får påbörjas.
Vad händer om man inte gör DPIA när det krävs?
Utebliven obligatorisk DPIA kan leda till sanktionsavgifter från IMY. Viktigare är de faktiska riskerna: utan DPIA missar ni sårbarheter som kan leda till personuppgiftsincidenter, förlorat förtroende och skada för registrerade personer.
Vilka verktyg finns för att genomföra en DPIA?
Det finns tre nivåer. En mall i Word eller Excel räcker för enstaka bedömningar — IMY har en mall och franska CNIL erbjuder gratisverktyget PIA. Ett dedikerat dataskyddsverktyg bygger flödet runt registerförteckningen och passar den som har dataskydd som sin enda större efterlevnadsfråga. En bredare GRC-plattform passar när DPIA är en av flera bedömningar och dataskyddsriskerna rör samma system och leverantörer som ISO 27001- eller NIS2-arbetet. Kräv fyra saker oavsett val: koppling till registerförteckningen enligt artikel 30, versionshantering, bevakning av när behandlingar ska ses över, och spårbarhet från risk till åtgärd med utpekad ansvarig.
Kan man använda samma DPIA för flera liknande behandlingar?
Ja, enligt GDPR artikel 35.1 kan en enda bedömning omfatta flera liknande behandlingar som medför liknande höga risker. Detta kallas för en generisk DPIA. Det kan till exempel vara användbart om ni implementerar samma typ av system på flera avdelningar eller kontor.