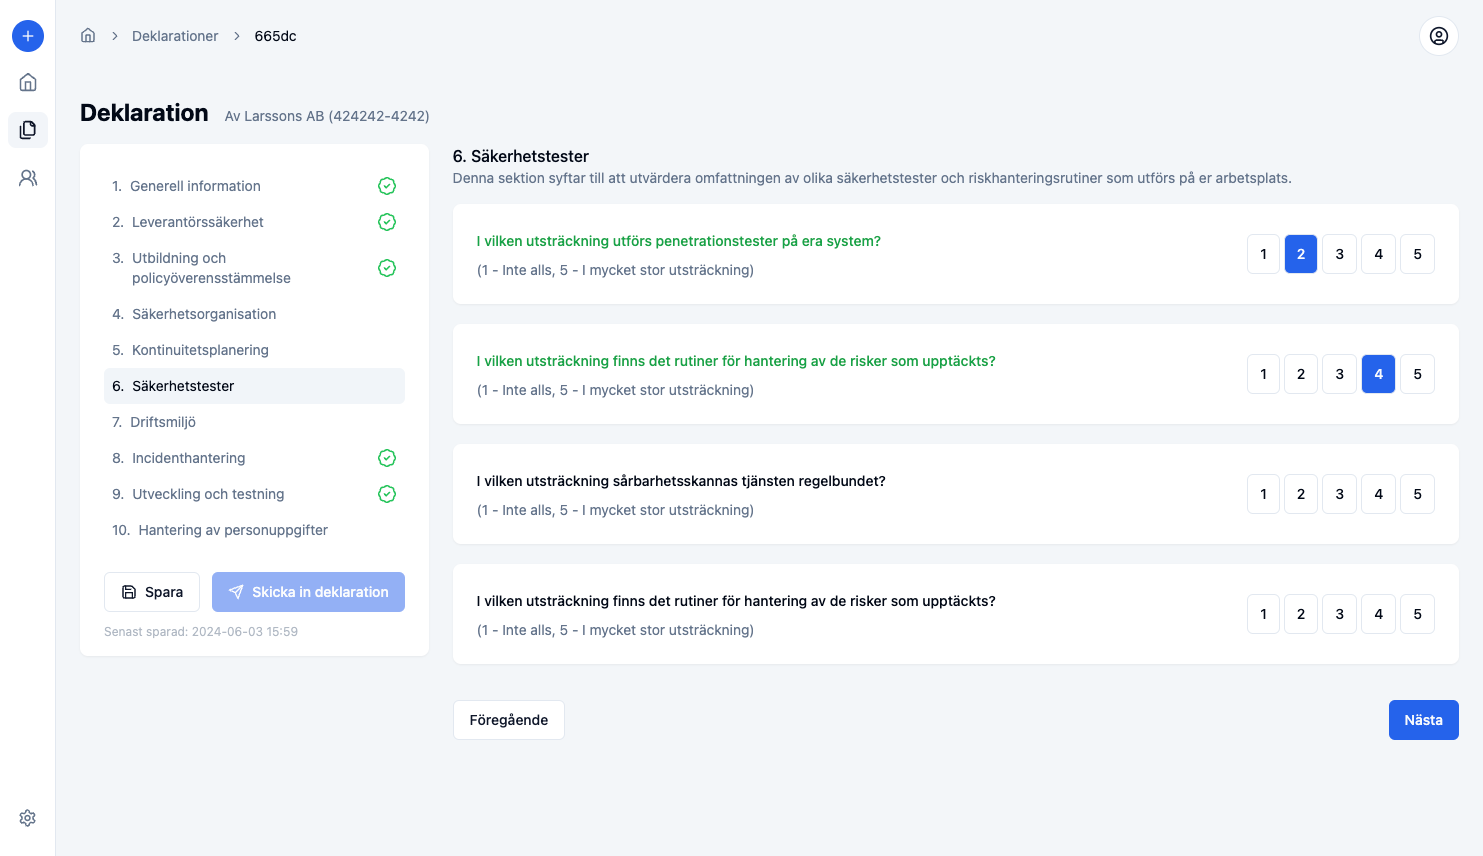
Leverantörshantering är arbetet med att styra samarbetet från urval och godkännande till uppföljning och avslut. Utse ansvariga för krav, avtal, bedömningar och omvärdering. För kvalitet, miljö och inköp behöver besluten gå att följa genom hela leverantörens livscykel.
Här får ni överblick över processen och vem som gör vad. Själva kontrollen av enkätsvar, certifikat och brister beskrivs i guiden om leverantörsgranskning.
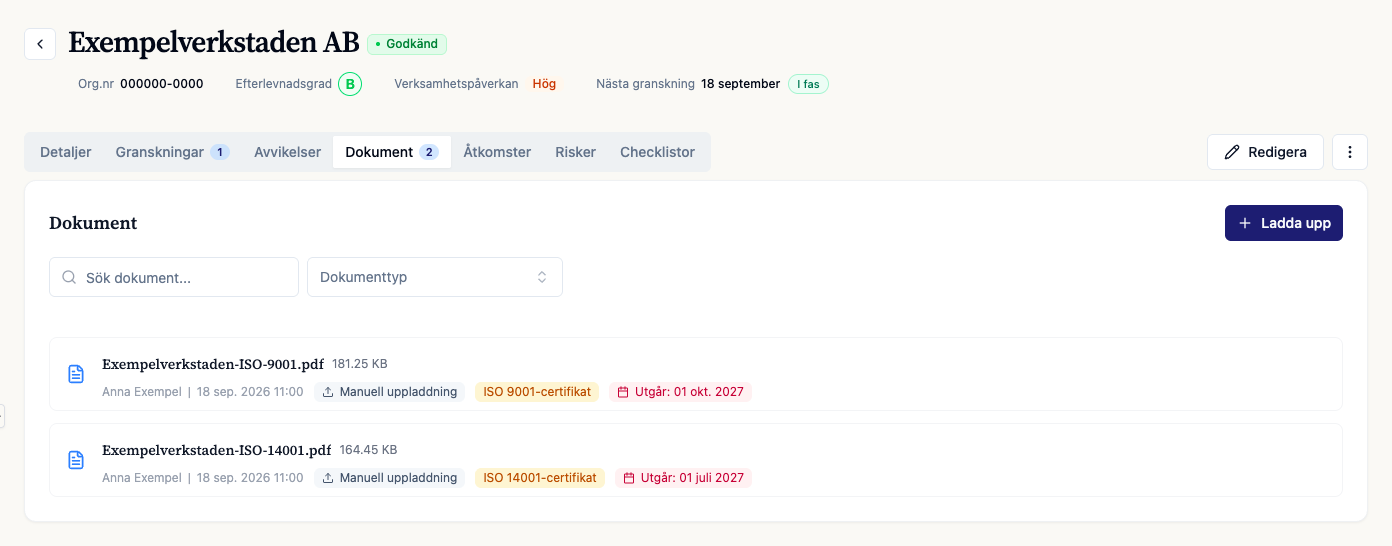
För systemstöd, se leverantörsregistret med certifikat och godkännandestatus. I ChainSec samlar ni leverantörer, klassning och beslutsunderlag och kan exportera en godkänd leverantörslista.
Centrala områden i leverantörshantering
Börja med vilka krav leveransen ska uppfylla, vem som godkänner leverantören och hur resultatet följs upp. Riskbedömning, relevanta regelkrav och avtal ger underlaget för dessa beslut.
1. Risk- och sårbarhetsanalys
Effektiv styrning kräver kännedom om era samarbetspartners. Genomför en leverantörsbedömning både inför nya avtal och löpande under samarbetet.
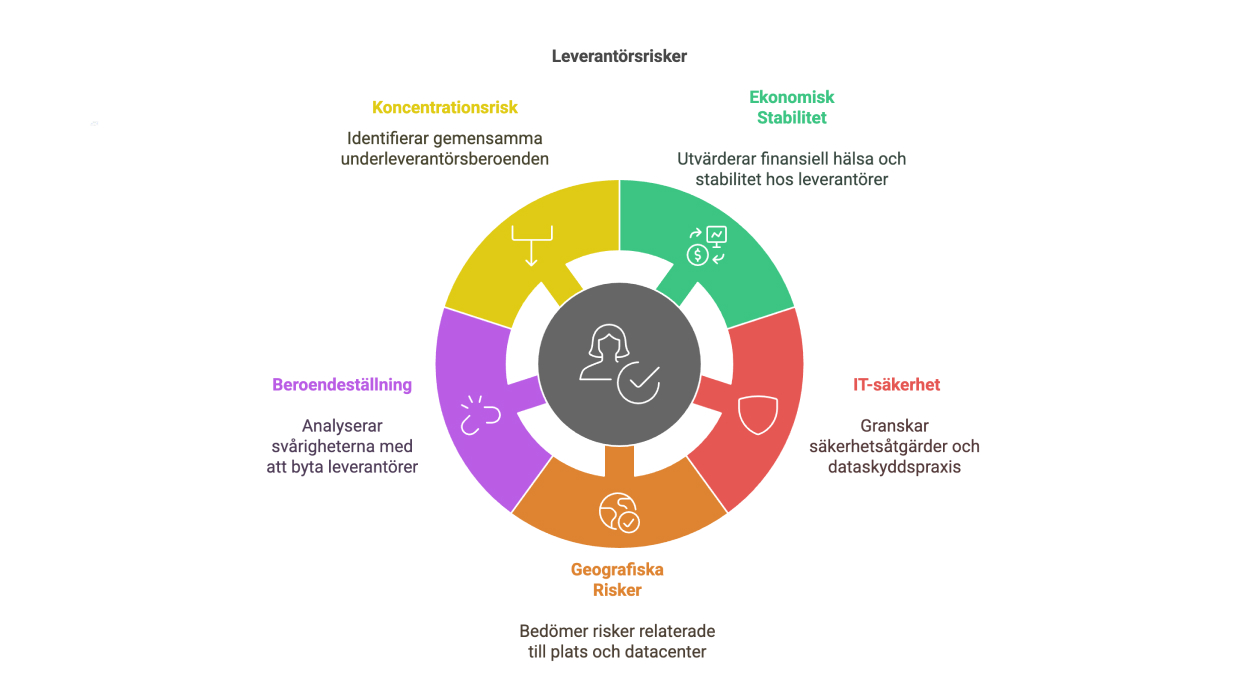
Analysen bör täcka följande områden:
- Ekonomisk stabilitet: Analysera nyckeltal och trender. Sjunkande marginaler eller ökande skulder indikerar risk för leveransavbrott. Kontrollera även betalningsförmåga mot underleverantörer.
- IT-säkerhet och dataskydd: Kräv konkreta bevis på säkerhetsnivån. Erbjuder leverantören AI-funktioner, se så bedömer ni en AI-leverantör. Certifieringar ger en indikation, men granska även faktiska rutiner för incidenthantering, penetrationstester och mjukvaruuppdateringar.
- Geografiska risker: Identifiera var personal och datacenter finns. Verksamhet i högriskländer ökar exponeringen för dataintrång och rättsliga komplikationer.
- Beroendeställning och inlåsning: Utvärdera svårigheten att byta leverantör. Identifiera dolda beroenden som specialanpassade system eller unik kompetens.
- Koncentrationsrisk: Kartlägg om flera av era leverantörer använder samma underleverantörer. Fel hos en gemensam länk kan skapa omfattande dominoeffekter.
2. Lagkrav och Compliance
Regelverken ställer olika krav inom sina respektive tillämpningsområden:
- GDPR: När leverantören är personuppgiftsbiträde krävs reglering enligt artikel 28, normalt ett PUB-avtal, tillräckliga garantier och lämplig uppföljning.
- NIS2: Krav på riskbaserad säkerhet i relationen till direkta leverantörer och tjänsteleverantörer för de verksamheter som omfattas; se artikel 21.
- DORA: Detaljerade regler för finanssektorns hantering av ICT-tredjepartsrisker.
- CSRD: För verksamheter som omfattas kan rapporteringen kräva underlag om väsentliga hållbarhetsfrågor i värdekedjan. En kundförfrågan om hållbarhetsdata innebär inte automatiskt att leverantören själv omfattas.
3. Avtalshantering och uppföljning
Ett avtal ger skydd endast om det efterlevs och uppdateras kontinuerligt. Avtalshantering och kontraktshantering används i praktiken synonymt — det handlar om att hålla ordning på vad som är avtalat, vad som gäller just nu och när det behöver ses över.
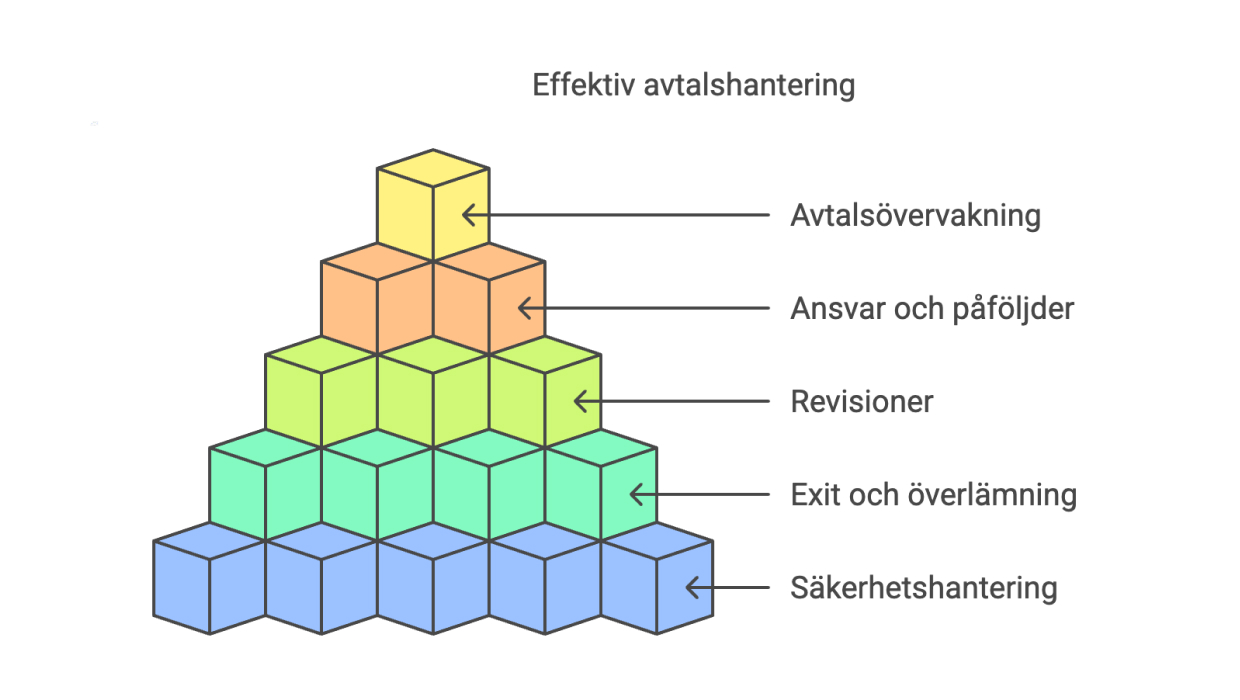
Kritiska klausuler i moderna leverantörsavtal:
- Säkerhetsbilagor: Specifika krav på informationssäkerhet och omedelbar incidentrapportering.
- Revisionsrätt: Avtalsfäst rätt för kunden att granska leverantörens miljö (audit rights).
- SLA (Service Level Agreement): Mätbara krav på tillgänglighet, svarstider och prestanda.
- Exit-strategi: Fastställda rutiner för hur data och tjänster flyttas tillbaka eller vidare vid avslutat samarbete.
Gå från passiv lagring till proaktiv uppföljning. Etablera rutiner för att regelbundet kontrollera att leverantören faktiskt efterlever avtalets krav.
Översätt varje viktigt avtalskrav till en kontroll: vad mäter ni, vilket underlag använder ni och vem agerar vid en brist? För ett krav på leverans i tid kan ni exempelvis följa andelen leveranser inom avtalad ledtid. Bestäm mätperiod och hur ändrade beställningar räknas, så att ni och leverantören tolkar resultatet på samma sätt.
Vem ansvarar för leverantörshanteringen?
Inköp, kvalitets- eller miljöansvarig och verksamhetsägaren delar ofta på arbetet. IT-säkerhet och juridik bidrar när leverantörens uppdrag kräver det. Tillsammans säkrar de både kommersiell och teknisk kontroll. Det krävs ett nära samarbete där inköp hanterar de affärsmässiga ramarna medan IT-säkerhet fokuserar på att minimera tekniska sårbarheter.
Samtidigt spelar juridik en avgörande roll i att säkerställa att avtalen innehåller rätt klausuler för exempelvis revisionsrätt och incidentrapportering enligt gällande lagkrav.
Verksamhetsägaren ansvarar för tjänsten i vardagen och kan bäst följa upp att leveransen möter verksamhetens behov. Låt alla roller arbeta tillsammans och samla underlagen i samma system. Då minskar risken att viktiga kontroller glöms bort.
Så bygger ni en process för leverantörshantering
Börja med en rutin som går att följa för en enskild leverantör. Använd samma steg för resten av registret och anpassa granskningsdjupet efter risk:
- Registrera och klassa: skriv vad ni köper, vem som använder leveransen och vad ett avbrott skulle påverka.
- Bedöm mot krav: begär relevanta underlag och dokumentera vad ni har verifierat. Använd en checklista vid leverantörsval.
- Dokumentera beslut: ange godkännare, datum och eventuella villkor innan samarbetet startar.
- Följ upp leveransen: registrera reklamationer och andra avvikelser med ansvarig och åtgärdsdatum. Kontrollera resultatet innan ärendet stängs.
- Omvärdera eller avsluta: jämför med tidigare resultat och sätt intervallet efter risk (hur ofta?). Dokumentera ett nytt beslut eller planera avslut med återlämning av underlag och borttagning av åtkomst.
Utse en ansvarig per leverantör som håller ihop stegen. På ett mindre företag kan samma person ha flera roller, men det ska framgå vem som fattar beslut och vem som kontrollerar underlagen.
Från reaktiv kontroll till affärsnytta
En effektiv leverantörshantering handlar inte bara om att tillfredsställa revisorer – det handlar om att säkra verksamhetens drift.
Genom att gå från manuell administration till en strukturerad process (se fördelarna med att digitalisera leveranskedjan) kan ni korta ledtider vid nya samarbeten och begränsa konsekvenserna av incidenter hos tredje part för er egen leverans.
Fyra sätt att skapa konkret värde:
- Samla underlagen: Koppla enkätsvar, certifikat och dokumenterade beslut till rätt leverantör så att nästa omvärdering utgår från samma historik.
- Prioritera rätt: Alla leverantörer kräver inte samma fokus. Genom att segmentera efter kritikalitet kan ni anpassa granskningsdjup och uppföljning efter påverkan och tidigare resultat.
- Stärk leverantörskedjans resiliens: Genom att ställa krav och följa upp höjer ni lägstanivån hos era leverantörer, vilket direkt minskar sannolikheten för kostsamma avbrott.
- Data som beslutsunderlag: Med ett samlat register över leverantörernas prestanda och riskprofil får ni ett betydligt starkare förhandlingsläge vid nästa avtalsförnyelse.
Istället för att se leverantörshantering som en administrativ börda bör det ses som en kvalitetsstämpel. En verksamhet som har full kontroll på sin leverantörskedja är inte bara säkrare – den är också en mer attraktiv partner för sina egna kunder.
I vårt system för leverantörshantering samlar ni leverantörer, certifikat, bedömningar och godkännandestatus. Exportera ert kalkylblad till CSV för import och sätt omvärderingsintervallet per leverantör.
Vanliga frågor
Hur hanterar man leverantörer på ett effektivt sätt?
Effektiv leverantörshantering bygger på tre steg: klassa leverantörerna efter påverkan och risk, ställ relevanta krav på kvalitet, miljö och säkerhet, och följ upp i ett gemensamt register med dokumenterade beslut. Prioritera djupare granskning och tätare uppföljning där ett avbrott eller en brist får störst konsekvenser.
Vad skiljer leverantörshantering från inköp?
Inköp är fasen där ni väljer och kontrakterar en leverantör. Leverantörshantering omfattar hela livscykeln: från riskanalys och urval till löpande uppföljning, incidenthantering och avveckling. Inköp är därmed en delmängd av den totala leverantörshanteringen.
Hur ofta bör leverantörer utvärderas?
Sätt intervallet per leverantör efter risk och verksamhetspåverkan. Se vår genomgång av ISO 9001 8.4 för hur ofta leverantörer ska utvärderas.
Vilka leverantörer bör vi prioritera?
Prioritera leverantörer som är affärskritiska eller hanterar känslig data. Genom att mappa leverantörer i en matris baserad på verksamhetspåverkan och risk kan ni allokera resurser effektivt. Högriskleverantörer kräver djupgående granskning, medan lågriskleverantörer kan hanteras med standardiserade kontroller.
Måste även små företag arbeta med leverantörshantering?
Ja, men omfattningen bör anpassas efter verksamhetens storlek. En bra start är att identifiera de 5–10 viktigaste leverantörerna, fastställa grundläggande säkerhetskrav i avtalen och genomföra uppföljning, exempelvis årligen.
Vilka är riskerna med bristande leverantörshantering?
Utöver direkta kostnader för driftstopp och kvalitetsproblem tillkommer legala risker. Underlåtenhet att kontrollera sin leverantörskedja kan för verksamheter som omfattas leda till sanktionsavgifter enligt NIS2 och GDPR, förutom de stora kostnaderna vid ett eventuellt dataintrång via en tredje part.