En leverantörsbedömning avgör om en leverantör kan möta era krav på kvalitet, miljö och leveransförmåga. Ni dokumenterar kriterierna, granskar underlag, beslutar om godkännande och bestämmer uppföljningen. Säkerhetsfrågor läggs till när leverantörens uppdrag kräver det.
Ett kalkylblad, en mall från revisorn eller en blankett i ert ledningssystem kan stödja första bedömningen. För återkommande omvärdering behöver ni också bevara svar, certifikat och beslut över tid. När Excel räcker och när det slutar räcka beskriver vi i leverantörsbedömning i Excel eller system. Står ni inför ett val mellan flera leverantörer finns en checklista i 10 steg för att välja leverantör.
Hur gör man en leverantörsbedömning steg för steg?
Börja med en leverantör vars leverans påverkar kvaliteten eller driften. Använd samma arbetsgång vid en ny bedömning och vid omvärdering, men välj underlag efter uppdraget.
| Steg | Vad ni gör | Vad ni sparar |
|---|---|---|
| 1. Beskriv leveransen | Ange vad leverantören ska leverera och vad ett fel eller avbrott skulle innebära. | Leverans, ansvarig och påverkan på verksamheten. |
| 2. Välj kriterier | Bestäm kraven på kvalitet, leveransförmåga och miljö. Lägg till säkerhet när det behövs. | Kriterier och vilket underlag som ska visa att de är uppfyllda. |
| 3. Granska underlaget | Jämför svar, prov, dokument och tidigare leveranser med kraven. | Bedömning, granskare och öppna frågor. |
| 4. Dokumentera beslutet | Godkänn, begär komplettering eller avstå. Beskriv eventuella villkor före första order. | Beslut, motivering, beslutsfattare och datum. |
| 5. Bestäm uppföljningen | Utse ansvariga för åtgärder och välj när leverantören ska omvärderas. | Åtgärder, tidsfrister och nästa omvärdering. |
Ifyllt exempel för en komponentleverantör
Anta att en fiktiv komponentleverantör ska leverera ytbehandlade fästen. Följande är köparens egna exempelkrav, inte allmänna gränser i ISO 9001 eller ISO 14001.
| Kriterium | Underlag | Bedömning |
|---|---|---|
| Kvalitet enligt ritning | Provmätning och ritningsrevision | Provet möter kravet. Kontrollera första serieleveransen. |
| Avtalad leveransförmåga | Kapacitetsbesked och leveransplan | Kapacitetsbeskedet täcker vår planerade volym. Bekräfta leveransplanen före order. |
| Material och miljökrav | Materialdeklaration | Komplettering behövs för ytbehandlingen före första leverans. |
Beslutet i exemplet blir komplettering behövs före godkännande. Inköpsansvarig begär materialunderlaget och kvalitetsansvarig granskar det före godkännandet. Efter ett dokumenterat godkännande följer kvalitetsansvarig upp första serieleveransen. Bestäm nästa omvärdering utifrån utfallet. Ett högt sammanlagt betyg ersätter inte ett obligatoriskt krav som fortfarande saknar underlag.
Definition av leverantörsbedömning
En leverantörsbedömning är processen att verifiera leverantörers förmåga att möta ställda krav på kvalitet, miljö, ekonomi och leverans. För IT-leverantörer omfattar underlaget även informationssäkerhet och dataskydd.
Processen ger beslutsunderlag för att:
- Identifiera kritiska sårbarheter i leverantörskedjan.
- Säkerställa efterlevnad av lagar (NIS2, GDPR) och standarder (ISO 27001).
- Utvärdera finansiell stabilitet för att undvika driftstopp.
- Dokumentera kontrollmiljön inför revisioner.
Vad ska man faktiskt titta på vid en granskning?
Det finns ingen standardmall som passar alla, och vad du bör granska beror helt på vilken typ av leverantör det handlar om. En molntjänst behöver granskas utifrån åtkomst, dataskydd och tillgänglighet, medan en fysisk produktleverantör kanske granskas hårdare på kvalitet och leveransstabilitet.
Det är också vanligt att olika delar av organisationen ansvarar för sina respektive expertområden. IT-avdelningen granskar säkerhet, inköp kollar ekonomin och hållbarhetsansvariga utvärderar miljöpåverkan. Här är de vanligaste områdena:
- Säkerhet & IT: Köper ni en AI-tjänst behövs fler frågor; se så bedömer ni en AI-leverantör. Titta efter bevis på kryptering, hur de hanterar inloggningar och om de gör regelbundna penetrationstester. Om ni omfattas av NIS2 behöver era leverantörsrisker hanteras med lämpliga och proportionella åtgärder. Direktivet kräver inte samma test eller krypteringslösning för varje leverantör. De 10 frågorna om IT-säkerhet nedan ger en konkret startpunkt.
- Finansiell stabilitet: Kommer de finnas kvar om tre år? En leverantör som går i konkurs kan stoppa din verksamhet snabbare än ett dataintrång. Kolla kreditvärdighet och ägarbild.
- Regelefterlevnad (Compliance): Säger de bara att de följer reglerna, eller kan de bevisa det? Fråga efter certifikat som ISO 27001 (informationssäkerhet) eller ISO 9001 (kvalitet). För ISO 9001-certifierade kräver klausul 8.4 utvärdering, urval, övervakning och omvärdering av externa leverantörer — se vår guide till klausul 8.4 och sidan om ISO 9001 och leverantörsbedömning.
- Hållbarhet: Välj underlag efter de miljökrav ni ställer på leveransen. Om ni eller en kund omfattas av CSRD kan även rapporteringsunderlag om väsentliga frågor i värdekedjan behövas.
10 frågor om IT-säkerhet
För leverantörer som hanterar era system eller uppgifter behöver bedömningen också täcka säkerheten i tjänsten ni faktiskt köper. Använd frågorna vid den initiala granskningen och vid omvärdering; dokumentera svar och vilket underlag ni kontrollerat.
1. "Vilka säkerhetsstandarder följer ni?"
Att följa etablerade säkerhetsstandarder som ISO 27001 eller CIS Controls visar på systematiskt säkerhetsarbete, oavsett om företaget är certifierat eller inte.
Det viktiga är att leverantören kan visa hur de praktiskt implementerar säkerhetsrutiner som motsvarar dessa standarder i sitt dagliga arbete.
Vad du ska leta efter i svaret: Be leverantören beskriva hur de praktiskt implementerar kraven från sina certifieringar. Ett bra svar inkluderar konkreta exempel på förbättringar och regelbundna revisioner, inte bara hänvisningar till certifikat.
2. "Kan ni beskriva er incidenthanteringsprocess i detalj?"
När en incident väl inträffar är det för sent att improvisera. Frågan visar därmed om leverantören har en testad och verifierad process för krishantering.
Vad du ska leta efter i svaret: Be om dokumentation från tidigare incidentövningar eller verkliga händelser. Svaret ska helst innehålla tidsramar för upptäckt, eskalering och åtgärd.
3. "Hur implementerar ni datakryptering?"
Kryptering kan begränsa följderna om lagringsmedia eller data hamnar i fel händer. Med den här frågan kan ni snabbt avgöra om leverantören har en genomtänkt strategi för dataskydd eller bara följer grundläggande principer.
Vad du ska leta efter i svaret: Leverantören bör kunna beskriva specifika krypteringsmetoder (som AES-256), nyckelhantering och rutiner för nyckelrotation. Var särskilt uppmärksam på hur backuper och arkiverad data hanteras.
4. "Hur implementerar ni principen om minsta möjliga behörighet?"
Behörigheter behöver begränsas till vad uppdraget kräver och tas bort när behovet upphör. Svaret visar leverantörens mognad inom identitets- och behörighetshantering, samt deras förmåga att skydda känslig information från obehörig åtkomst.
Vad du ska leta efter i svaret: Leta efter konkreta exempel på rollbaserad åtkomstkontroll, regelbundna behörighetsrevisioner och automatiserad kontoavveckling.
5. "Hur granskar ni säkerheten hos era underleverantörer?"
Din säkerhetskedja är inte starkare än den svagaste länken. Denna fråga visar om leverantören har kontroll över sin leverantörskedja, exempelvis via ett system för leverantörshantering.
Vad du ska leta efter i svaret: Kräv dokumentation på granskningsprocesser, avtalsvillkor och kontinuerlig uppföljning av underleverantörer.
6. "Hur ofta genomför ni sårbarhetsanalyser och penetrationstester?"
Regelbundna säkerhetstester är grundläggande för proaktivt säkerhetsarbete. Denna fråga visar därmed om leverantören aktivt letar efter och åtgärdar sårbarheter.
Vad du ska leta efter i svaret: Be om testomfattning, intervall och motivering utifrån risk. Kontrollera hur fynd prioriteras, åtgärdas och testas igen; ett fast veckovis eller årligt intervall är inte rätt för alla miljöer.
7. "Vilka rutiner har ni för datalagring och säker radering?"
GDPR kräver tydliga rutiner för datahantering. Denna fråga avslöjar därmed om leverantören har systematisk kontroll över data genom hela livscykeln.
Vad du ska leta efter i svaret: Leverantören bör kunna visa dokumenterade rutiner för datakategorisering, lagringstider och verifierbar radering.
8. "Hur säkrar ni mobila enheter och distansarbete?"
Med ökat distansarbete är endpoint-säkerhet kritiskt. Denna fråga visar om leverantören har anpassat sig till moderna arbetssätt.
Vad du ska leta efter i svaret: Sök efter policyer för MDM (mobil enhetshantering), kryptering och möjlighet att radera data på distans tillsammans med tekniska kontroller som VPN och MFA.
9. "Hur utbildar och testar ni personalens säkerhetsmedvetenhet?"
Medarbetare behöver veta hur de upptäcker och rapporterar misstänkta händelser. Denna fråga avslöjar därmed om säkerheten finns inbyggd i företagskulturen.
Vad du ska leta efter i svaret: Ett löpande utbildningsprogram med regelbundna tester och uppföljning bör finnas på plats.
10. "Hur snabbt implementerar ni kritiska säkerhetsuppdateringar?"
Sårbarheter upptäcks dagligen. Denna fråga visar därmed leverantörens förmåga att snabbt reagera på nya hot.
Vad du ska leta efter i svaret: Be om konkreta exempel på patchningstider för kritiska sårbarheter och dokumenterade rutiner för testning och utrullning.
Frågorna gör mest nytta när svaren går att jämföra över tid. I ChainSec finns leverantörsenkäter med säkerhetsfrågor att utgå från.
Hur bedömer ni svaren på säkerhetsfrågorna?
Ett ja-svar visar vad leverantören uppger, men inte hur skyddet fungerar för er tjänst. Anteckna vilket underlag som styrker svaret, vilket datum det gäller och vem som har granskat det. Skilj på verifierat underlag, leverantörens egen uppgift och frågor som fortfarande är obesvarade.
Be om ett relevant utdrag eller en sammanfattning om hela dokumentet är känsligt. För ett penetrationstest kan ni exempelvis fråga vilken tjänst som testats, när testet gjordes och om allvarliga fynd har åtgärdats och kontrollerats igen. Bedöm kvarstående brister mot era krav och ange ansvarig och datum för uppföljning.
Sammanställ sedan ett beslut: kan ni använda tjänsten, behövs en åtgärd före start eller behöver ni välja ett annat alternativ? Anpassa djupet till åtkomst och verksamhetspåverkan. Samma underlag behövs inte från en kontorsmaterialleverantör som från en driftpartner med administratörsbehörighet.
Syftet med regelbundna utvärderingar
Hur ofta ni ska omvärdera beror på leverantörens påverkan; ISO 9001 anger inget fast intervall. Regelbundna bedömningar hjälper er att upptäcka problem tidigt. Ni kan hitta leverantörer vars ekonomi försämrats och som riskerar konkurs. Ni kan också upptäcka svaga säkerhetsrutiner som kan leda till dataintrång, eller kvalitetsproblem som kan skada ert varumärke.
För samhällsviktiga verksamheter är kontrollen kritisk då incidenter i leverantörsledet kan påverka samhällets funktionalitet. NIS2 ställer krav på riskbaserad säkerhet i leveranskedjan för verksamheter som omfattas. Säkerhetsskyddslagen gäller säkerhetskänslig verksamhet och kräver en separat bedömning; den gäller inte automatiskt alla samhällsviktiga verksamheter.
Behöver alla leverantörer granskas lika noggrant?
Det är sällan värt besväret att granska alla leverantörer på exakt samma sätt.
Att skicka en leverantörsenkät på 100 frågor till kaffeleverantören tar bara fokus från de kontroller som verkligen spelar roll.
En effektiv process handlar om att prioritera:
- Kritiska leverantörer: De som har tillgång till din kunddata eller system som måste fungera för att din verksamhet ska rulla. Välj djup och omvärderingsintervall utifrån påverkan och tidigare resultat.
- Viktiga leverantörer: De som påverkar driften men inte utgör en direkt säkerhetsrisk. Dokumentera vilken uppföljning som behövs och när nästa omvärdering ska ske.
- Övriga: Leverantörer med låg påverkan. Här räcker oftast en snabb koll på deras ekonomi.
Implementera en riskbaserad arbetsprocess
Arbetet bör struktureras utifrån leverantörens kritikalitet och riskprofil:
1. Initial bedömning (Onboarding)
Innan avtal tecknas genomförs en Due Diligence för att verifiera grundläggande krav:
- Finansiell status: Är bolaget ekonomiskt stabilt över tid?
- Säkerhetsnivå: Innehar de relevanta certifieringar (ISO 27001)?
- Operativ kapacitet: Kan de leverera enligt avtalade servicenivåer (SLA)?
2. Löpande och riskbaserad uppföljning
En godkänd leverantör behöver följas upp när förutsättningar, leveranser eller säkerhetsrisker förändras:
- Periodiska kontroller: Anpassa frekvensen efter risk – kritiska IT-leverantörer kräver tätare granskning än varuleverantörer.
- Incidentuppföljning: Analys av hur eventuella avvikelser har hanterats.
- Omvärldsbevakning: Bevaka förändringar i ägarbild, geografisk placering eller ny lagstiftning.
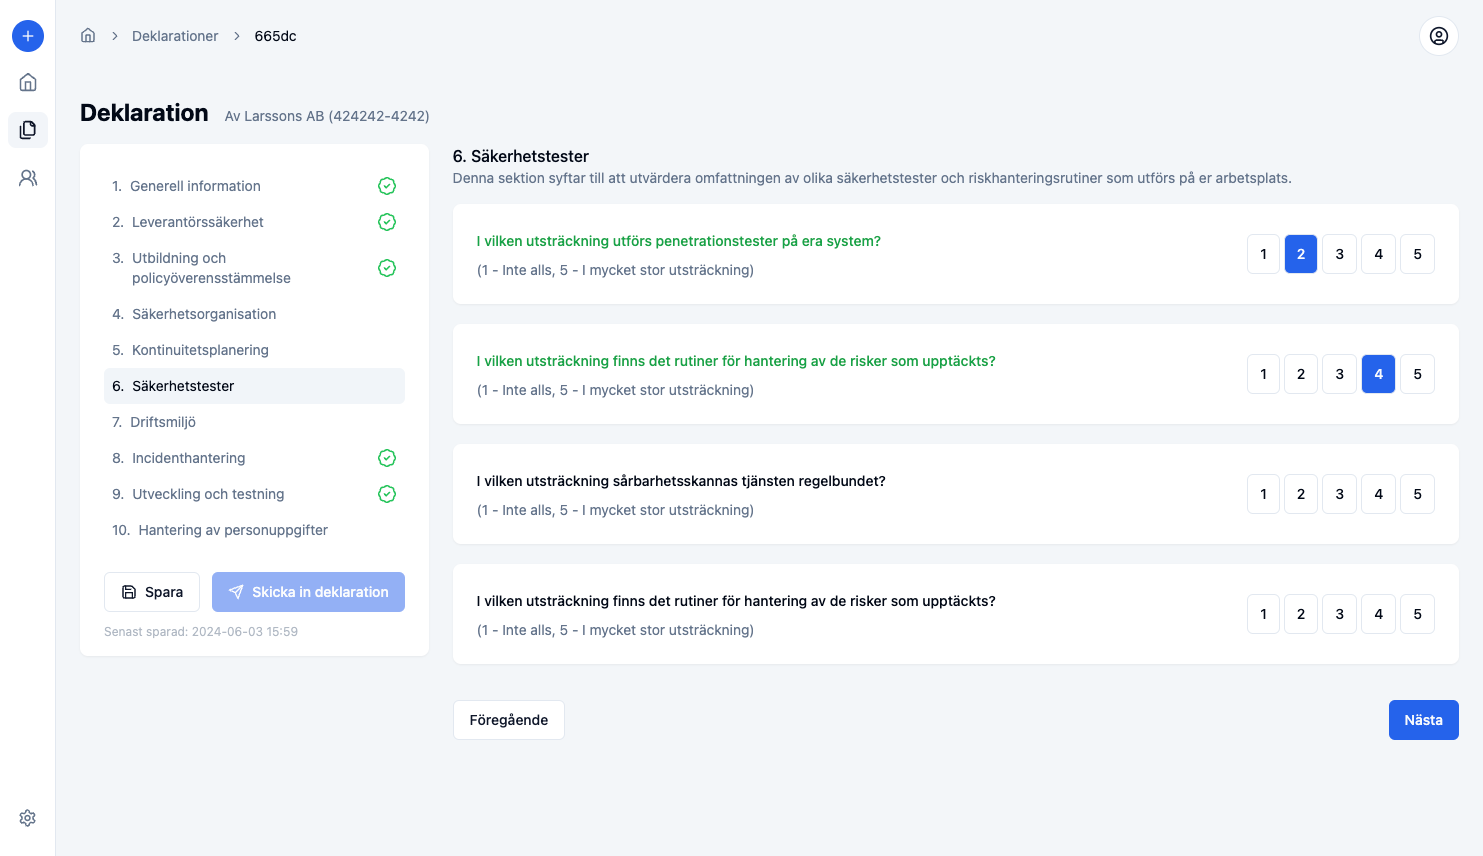
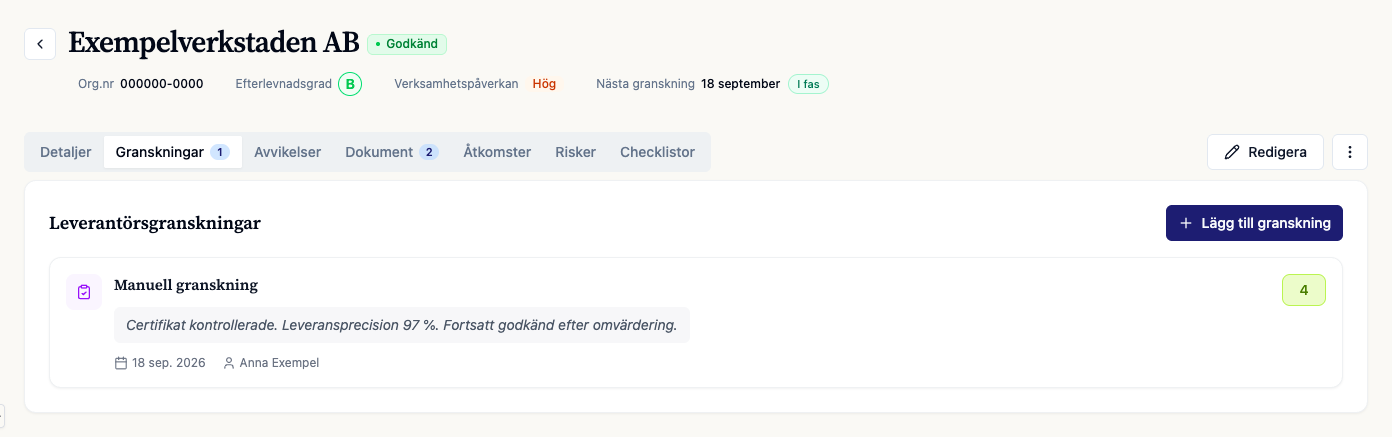
I ChainSec klassar ni leverantören, skickar en leverantörsenkät och granskar svaren innan ni fattar beslut om godkännande. Ni samlar underlaget på leverantören, dokumenterar granskningen i en logg och håller godkännandestatus aktuell; ni ansvarar för att begära in information och bedöma den. Se hur leverantörsregistret samlar klassning, bedömningar och godkännande, och läs vad en godkänd leverantörslista är.
Hur djupt i kedjan måste man titta?
Det räcker inte att bara ha koll på de du har avtal med. Brister hos underleverantörer kan påverka er tjänst även när ni saknar direkt avtal med dem – så kallad fjärdepartsrisk. Om du köper en SaaS-tjänst är du i praktiken även beroende av deras molnleverantör.
I en bra bedömning bör du fråga hur din leverantör i sin tur kontrollerar sina underleverantörer. Begär uppgifter om kritiska underleverantörer, lagringsplatser och åtkomst där de är relevanta för tjänsten. För personuppgiftsbiträden behöver även användningen av underbiträden och eventuella tredjelandsöverföringar bedömas.
Vad gör man om leverantören inte når upp till kraven?
Om en granskning visar på brister betyder det inte att ni måste bryta samarbetet direkt. Det handlar om att förstå risken och bestämma vad ni kan leva med.
De vanligaste lösningarna är:
- Sätt upp en plan: Kom överens om när bristerna ska vara åtgärdade.
- Kompensera: Kan ni begränsa leverantörens rättigheter i era system tills de har fixat sina problem?
- Dokumentera och acceptera: Ibland är risken så liten att ledningen väljer att acceptera den. Se bara till att det finns dokumenterat inför nästa revision.
Vanliga frågor
Hur gör man en leverantörsbedömning steg för steg?
Gör bedömningen i fem steg: beskriv leveransen och dess påverkan, välj bedömningskriterier, granska svar och underlag, dokumentera beslutet och bestäm uppföljningen. Spara vem som godkänt leverantören, eventuella villkor och datum för nästa omvärdering. Anpassa djupet efter leverantörens påverkan på verksamheten.
Vad säger ISO 9001 om leverantörsbedömning?
ISO 9001 klausul 8.4 kräver att organisationen styr externa leverantörer som påverkar produkt- eller tjänstekvaliteten. Ni ska fastställa och tillämpa kriterier för utvärdering, urval, övervakning och omvärdering av leverantörer och spara dokumenterad information om resultaten. Ordet leverantörsbedömning finns inte i standarden, men kraven på utvärdering, urval, övervakning och omvärdering gäller ISO 9001-certifierade verksamheter.
Hur ofta ska man göra leverantörsbedömningar?
Sätt intervallet per leverantör efter risk och verksamhetspåverkan. Se vår genomgång av ISO 9001 8.4 för hur ofta leverantörer ska utvärderas.
Vad ska ingå i en leverantörsbedömning (säkerhet) av IT-leverantörer?
Bedömningen bör täcka informationssäkerhet (ISO 27001), åtkomsthantering, kryptering och GDPR-efterlevnad. Verifiera även rutiner för incidenthantering, katastrofåterställning och regelbunden sårbarhetsskanning.
Kan små företag ställa krav på stora leverantörer?
Ja. Utgå från de risker och krav som gäller uppdraget och er verksamhet. GDPR kräver tillräckliga garantier när ni anlitar ett personuppgiftsbiträde; NIS2 ställer leverantörskrav på verksamheter som omfattas. Stora leverantörer kan erbjuda certifikat och revisionsrapporter som underlag.
Vad är skillnaden mellan leverantörsbedömning och due diligence?
Due diligence är den djupgående granskningen innan avtal tecknas. Leverantörsbedömning omfattar hela livscykeln, inklusive den initiala granskningen och löpande uppföljning under hela avtalsperioden.
Hur dokumenterar man leverantörsbedömningar för revision?
Dokumentera bedömningsformulär, svar, certifikat och åtgärdsplaner centralt. Ange också kriterier, bedömare, beslutsfattare, datum och kvarstående brister. Bevara historiken så att ni kan visa vilket underlag som låg bakom beslutet och hur uppföljningen genomfördes.
Finns det en mall för leverantörsbedömning enligt ISO 9001?
Ja, en mall kan stödja dokumentationen av era kriterier, granskade underlag och beslut. ChainSecs kostnadsfria Word-mall innehåller kvalitet, miljö, uppföljning och ett ifyllt exempel. Anpassa den efter leveransen och era egna rutiner; den ger inte komplett täckning av ISO 9001.