10 tecken på att ditt företag behöver ett GRC-system
Lucas Rosvall
Co-Founder & Tech LeadEtt GRC-system kan behövas när era befintliga verktyg inte räcker för att hålla riskregistret aktuellt och följa upp beslut och åtgärder. De tio tecknen nedan hjälper er att bedöma behovet. Börja med att pröva om tydligare ansvar och gemensamma rutiner löser problemen.
Har ni redan beslutat att införa systemstöd? Gå vidare till guiden om att införa GRC-system med kravställning och pilot.
1. Ni har flera versioner av samma riskregister
Det börjar oskyldigt. Någon skapar "Riskregister_v1.xlsx" för att dokumentera företagets risker. En kollega gör ändringar och sparar som "Riskregister_v2_FINAL.xlsx". Senare samma dag skapar någon "Riskregister_v2_FINAL_verkligen_sista.xlsx". Snart har fem personer olika versioner, och ingen vet vilken som är aktuell.
Problemet förvärras när filer skickas via e-post eller lagras lokalt. En person arbetar i sin kopia medan en annan uppdaterar versionen på servern. När ni sammanställer information upptäcker ni att uppgifterna inte stämmer. Kritiska risker identifierade i en version når aldrig dem som ska åtgärda dem, och beslut fattas på inaktuell data.
2. Varje revision är en stressig sprint
Tre veckor innan revisionen startar panikjakten. Ni letar febrilt i e-postarkiv efter bevis på implementerade säkerhetskontroller. Policydokument ligger kvar i gamla versioner. Teamet lägger sena kvällar på att sammanställa information som borde varit lättillgänglig.
Om ni behöver arbeta i panik inför varje granskning saknas något i den löpande dokumentationen. En revision ska visa att era arbetssätt fungerar. Ett GRC-system kan samla underlag och tidigare granskningar. De ansvariga behöver ändå hålla uppgifterna aktuella.
3. Ingen vet riktigt vem som ansvarar för vad
När en risk identifieras uppstår frågan: vems ansvar? Säkerhetsavdelningen tror IT ska hantera det. IT tror det är verksamhetens affärsrisk. Ingen tar ägarskap, och åtgärder faller mellan stolarna. Samma risker diskuteras möte efter möte utan att något händer.
Kontrollera om riskägare och ansvarsroller är dokumenterade och om de ansvariga känner till sitt mandat. Skilj den som utför en åtgärd från den som får acceptera kvarstående risk. Ett GRC-system kan visa ansvar och slutdatum, men ledningen behöver fortfarande besluta vem som får fatta vilket beslut.
4. Det tar veckor eller månader att bedöma leverantörer
När ni ska utvärdera en ny leverantör skickas ett frågeformulär via e-post. Tre veckor senare kommer ofullständiga svar som måste granskas manuellt. Processen är långsam och inkonsekvent – olika personer ställer olika frågor med varierande bedömningskriterier.
NIS2 ställer krav på systematisk hantering av leverantörsrisker för verksamheter som omfattas. När volymen ökar, mät tiden från utskick till godkänd bedömning och hur ofta svar behöver kompletteras. Kontrollera också om varje granskning har en ansvarig. Återkommande förseningar och oklart ansvar visar vilka delar av processen ni behöver förbättra.
5. Ni kan inte visa aktuell status för krav och åtgärder
När VD:n frågar "Hur långt har vi kommit med ISO 27001?" finns inget enkelt svar. Information ligger utspridd över Excel-ark, Word-dokument och e-posttrådar. Ni spenderar dagar på att sammanställa en rapport som är föråldrad när den blir klar.
Bestäm vilka beslut ledningen behöver fatta och vilka uppgifter som krävs: prioriterade risker, öppna åtgärder, ansvariga och nästa uppföljning. En dashboard kan hjälpa, men rapporten blir bara så aktuell som underlagen ni uppdaterar.
6. NIS2, ISO 27001 eller andra krav känns överväldigande
Ni omfattas av NIS2-direktivet eller behöver ISO 27001-certifiering, men kraven känns oöverstigliga. ISO 27001 har 93 kontroller i Bilaga A. NIS2 kräver allt från riskhantering till incidentrapportering. Var börjar man?
Gap-analyser som skulle ta veckor drar ut i månader. Excel-arket växer men ger ingen tydlig bild. Konsulter anlitas men lämnar PowerPoints ingen vet vad man ska göra med. Utan struktur blir compliance en ändlös kamp.
7. Samma information måste registreras på flera ställen
När en säkerhetskontroll implementeras måste den registreras i riskregistret, uppdateras i ISO 27001-dokumentationen, noteras i leverantörsbedömningen och rapporteras till styrelsen. Samma arbete görs om och om igen i olika dokument.
Dubbelarbete är inte bara ineffektivt – det ökar risken för fel och inkonsekvens. När information uppdateras i ett dokument men glöms i ett annat uppstår motsägelser. Mycket tid går åt till administration istället för faktiskt säkerhetsarbete.
8. Gap-analyser blir aldrig riktigt klara
En gap-analys för ISO 27001 startar ambitiöst men tar evigheter att slutföra. Dokumentet växer och växer, men ni får aldrig en tydlig, användbar bild av var ni faktiskt står. Ingen har riktigt ägarskap längre.
Om processen tar månader blir informationen inaktuell innan ni ens är klara. Nya krav tillkommer, verksamheten förändras, och gap-analysen halkar efter. Resultatet blir ett dokument som samlar damm istället för att driva förbättringsarbete.
9. Er incidenthantering är reaktiv, inte proaktiv
När något går fel skyndar ni att åtgärda det, men det finns ingen strukturerad process för incidenthantering. Incidenter dokumenteras sporadiskt eller inte alls. Samma typ av problem upprepas eftersom ni inte lär er systematiskt.
NIS2 kräver strukturerad incidentrapportering med tidsfrister och dokumentationskrav. Ni behöver en gemensam incidentlogg, ansvariga och bevakade tidsfrister. Det kan fungera i ett kalkylblad eller ett särskilt incidentsystem; kontrollera vilket stöd ett GRC-system faktiskt erbjuder.
10. Ledningen frågar om risker – ni har inget bra svar
När VD:n eller styrelsen frågar "Vilka är våra största risker just nu?" kan ni inte ge ett tydligt, databaserat svar. Informationen finns utspridd i olika dokument och e-posttrådar. Det finns ingen samlad bild av riskläget.
För varje prioriterad risk behöver ledningen förstå vad som kan hända, hur det påverkar verksamheten och vilket beslut som behövs. Redovisa riskägare, pågående åtgärder och datum för bedömningen. Ange också vilket underlag som saknas. En sammanställning av riskpoäng räcker inte för att välja mellan en ny åtgärd, ett ändrat arbetssätt eller att acceptera risken.
Så avgör ni om ett GRC-system löser problemen
Välj ett återkommande problem och pröva först en tydligare rutin. Om åtgärder missas för att ingen har fått ansvar behöver ni fördela ansvaret. Om ansvar finns men underlagen är svåra att hitta kan gemensamt systemstöd vara relevant.
Skriv ner vilka moment som fallerar, hur ofta det händer och vad det kostar i tid eller missade uppföljningar. Det ger ett underlag för att besluta om systemstöd och avgränsa vad det behöver lösa.
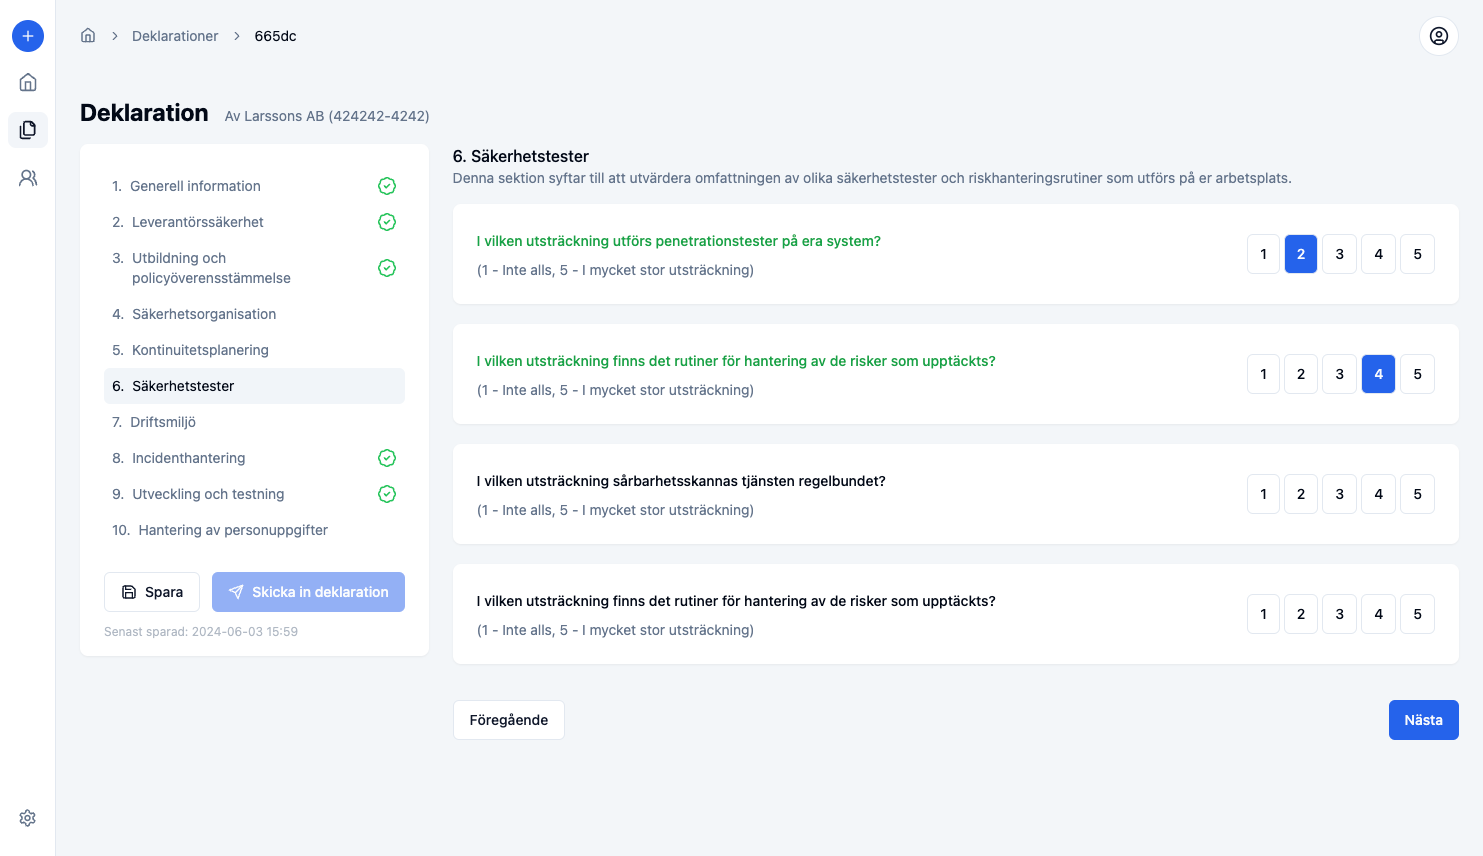
När behovet är tydligt finns nästa steg i guiden till att införa GRC-system: kravställning och pilot samt kostnader att jämföra. Se hur en leverantörsrisk kopplas till krav och åtgärd i ChainSecs GRC-system.
Vanliga frågor
Vad är ett GRC-system?
Ett GRC-system ger stöd för styrning, riskhantering och regelefterlevnad. Det kan samla risker, krav, leverantörsbedömningar och åtgärder med tillhörande underlag. Funktionerna varierar mellan produkter.
När är det dags för ett GRC-system?
Undersök systemstöd när dubbla register, missade uppföljningar eller utspridda underlag fortsätter att skapa problem trots tydligt ansvar och gemensamma rutiner.
Hur skiljer vi ett verktygsproblem från ett rutinproblem?
Kontrollera först att varje uppgift har en ansvarig, ett datum och ett gemensamt arbetssätt. Om dessa finns men underlag och historik ändå är svåra att hålla ihop kan systemstöd vara relevant.
Behöver alla företag ett GRC-system?
Nej. Ett gemensamt register och tydliga rutiner kan räcka för ett avgränsat arbete. Utgå från arbetsmängd, uppföljningsbehov och krav på spårbarhet, inte enbart från antalet anställda.