Gap-analys betyder att jämföra organisationens nuläge mot ett önskat målläge (exempelvis ISO 27001, NIS2 eller NIST) och identifiera skillnaderna i exempelvis kontroller eller processer. Ordet kommer från engelskans gap – glappet mellan var ni är och var ni vill vara. Målet är att skapa en konkret handlingsplan för att nå önskad säkerhetsmognad.
Enkelt förklarat: Du kartlägger var du är idag, definierar var du vill vara, och listar vad som fattas för att komma dit.
Gap är ingen förkortning, utan just det engelska ordet. Skriv begreppet "gap-analys" och i plural "gap-analyser" – den särskrivna formen "gap analys" är vanlig i sökningar men inte korrekt svenska.
Gap-analysen ger dig en tydlig "att-göra-lista" för att uppfylla säkerhetskrav och standarder. Nedan går vi igenom vad en gap-analys är, hur du gör en steg för steg och konkreta exempel du kan utgå från.
Gap-analysens olika tillämpningsområden och metoder
En gap-analys jämför nuläget med ett önskat målläge. Namnet kommer från det engelska ordet "gap" (lucka). Det handlar om att hitta glappet mellan var ni är och var ni vill vara.
Analysen kan göras på olika nivåer:
- Strategisk nivå: Fokuserar på företagets långsiktiga mål. Exempel: "Har vi rätt säkerhetsstrategi för att möta framtida hot?"
- Operativ nivå: Fokuserar på det dagliga arbetet. Exempel: "Fungerar IT-supportens rutiner som de ska?"
Det finns flera metoder. Den vanligaste är att jämföra nuläget direkt mot målet och lista avvikelserna.
En SWOT-analys kan bidra med underlag om nuläge och omvärld, men ersätter inte gap-analysen. Målläget måste beskrivas med tydliga krav eller kriterier; möjligheter i en SWOT är inte i sig ett målläge.
Inom informationssäkerhet är även mognadsmodeller vanliga, där olika mognadsnivåer definieras för processer eller förmågor, vilket hjälper till att visualisera vägen mot målläget.
Praktisk tillämpning inom informationssäkerhet
När det gäller informationssäkerhet är det ofta klokt att basera sin gap-analys på etablerade ramverk och standarder. Ramverk som ISO/IEC 27002, NIST Cybersecurity Framework, eller CIS Controls ger dig en tydlig referenspunkt att jämföra mot.
Referenserna har olika upplägg: ISO 27002 ger vägledning om säkerhetskontroller, NIST CSF beskriver säkerhetsutfall och CIS Controls prioriterar skyddsåtgärder. Välj tydliga kriterier för analysen; alla ramverk har inte samma mognadsnivåer.
Skillnaden på gap-analys och riskanalys
Många blandar ihop dessa verktyg, men de har olika syften:
- Riskanalys: Identifierar hot och risker. Bedömer sannolikhet och konsekvens. Resultatet är en lista på risker som måste hanteras.
- Gap-analys: Jämför nuvarande skydd mot en standard (t.ex. ISO 27001). Resultatet är en lista på vad som saknas för att nå målet.
Gap-analysen ger er en konkret "att-göra-lista" för att nå rätt nivå. Den är grunden för er handlingsplan.
Praktiskt exempel - Styrning av informationssäkerhet
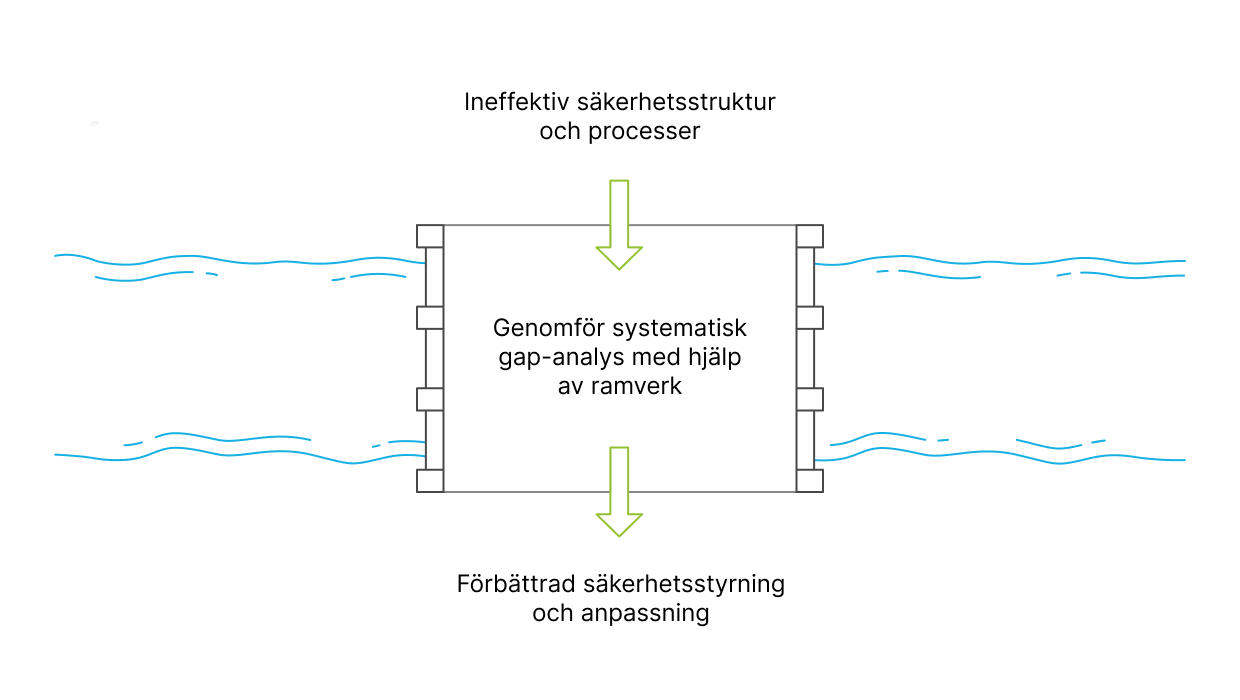
För att illustrera hur en gap-analys kan se ut i praktiken, låt oss titta på området styrning av informationssäkerhet (Information Security Governance).
Nuläge: Säkerhetsarbetet sker "när det brinner". Det finns ingen strategi. Ingen vet riktigt vem som ansvarar för vad.
Målläge: Ett strukturerat arbetssätt enligt ISO 27001. Säkerhet är en del av affärsplanen.
Gap: Avsaknad av strategi, otydliga roller, ingen uppföljning.
Åtgärd: Ta fram en strategi. Utse ansvariga. Börja mäta och följa upp.
Exempel på gap-analys (MFA)
| Vald kontroll och lokalt mål | Nuläge | Gap | Åtgärd |
|---|---|---|---|
| Vårt mål: MFA för extern åtkomst | MFA aktiverat på e-post | Saknas på CRM & HR-system | Aktivera MFA på CRM & HR-system |
| Loggar ska granskas regelbundet | Loggning aktiverad | Ingen granskar loggarna | Inför månatlig loggranskning |
Tänk även på att gap-analysen alltid bör ses som ett återkommande verktyg i det kontinuerliga förbättringsarbetet.
Som rättslig referens för NIS2-analysen, använd cybersäkerhetslagen tillsammans med tillämpliga föreskrifter.
Hur gör man en gap-analys mot NIS2?
En NIS2-gap-analys skiljer sig från en ISO 27001-analys på en punkt: målläget är lagkrav, inte en frivillig standard. Ni behöver först fastställa vilka skyldigheter som gäller för er verksamhet. Tillämpliga lagkrav kan inte väljas bort på samma sätt som en frivillig kontroll, men åtgärderna ska vara lämpliga och proportionella utifrån riskerna.
Utgå från de riskhanteringsåtgärder som cybersäkerhetslagen ställer krav på och gör varje krav till en rad i analysen. I praktiken betyder det områden som riskanalys, incidenthantering, kontinuitet, leverantörssäkerhet, åtkomstkontroll och kryptering.
Två saker är värda extra uppmärksamhet i en NIS2-analys:
- Ledningens ansvar. Lagen lägger ansvaret på ledningsnivå. Ett gap i förankring eller utbildning av ledningen är ett verkligt gap, inte en formalitet.
- Bevisbarhet. Det räcker inte att åtgärden finns – ni måste kunna visa den vid tillsyn. Notera därför både vad som saknas och vilket underlag som styrker åtgärden.
Är ni osäkra på om ni ens omfattas av regelverket är det den frågan ni ska börja med, innan ni analyserar kraven. Vi har gått igenom den i vilka som omfattas av NIS2, och kraven i detalj i säkerhetsåtgärder för NIS2.
Behöver man en mall eller ett verktyg för gap-analys?
För en första analys av ett avgränsat område fungerar ett kalkylblad utmärkt. Använd fyra kolumner – krav, nuläge, gap och åtgärd – precis som i MFA-exemplet ovan. Det är strukturen som gör analysen användbar, inte verktyget.
Problemet uppstår i uppföljningen. Lägg till ansvarig, deadline, status och senaste uppföljningsdatum även om ni använder kalkylblad. Utse vem som uppdaterar analysen; annars visar den snart ett inaktuellt läge. Därför fastnar många gap-analyser som dokument istället för att driva förbättring.
När analysen ska återkomma årligen och täcka flera regelverk behöver gapen kopplas till ansvariga och deadlines. Det är vad ett verktyg för kontrollhantering och gap-analys gör: risker, krav och åtgärder kan hållas samman. Återanvänd relevant underlag där kraven överlappar, men bedöm varje regelverks tillämpning separat.
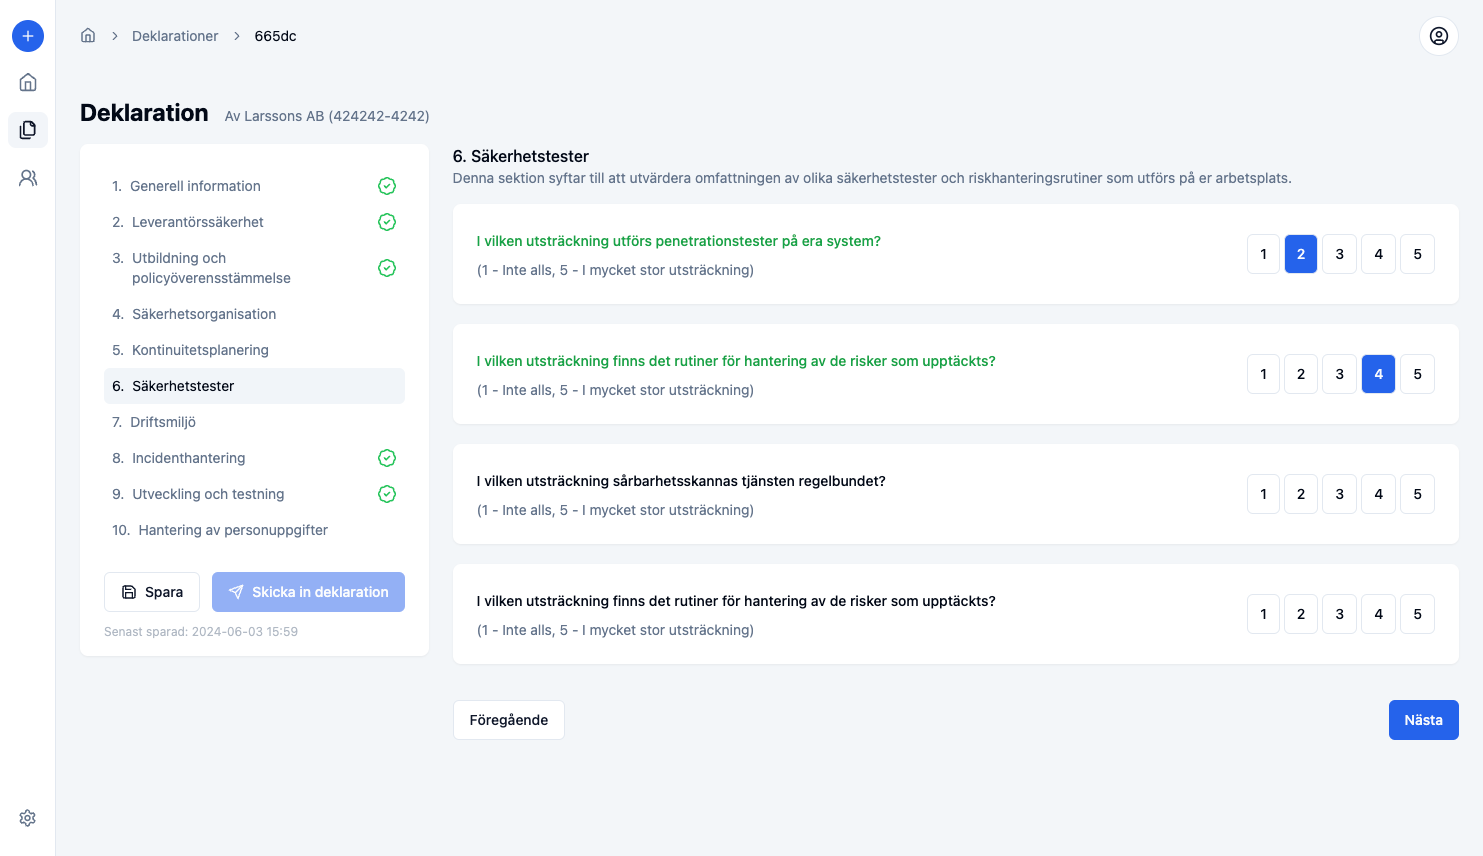
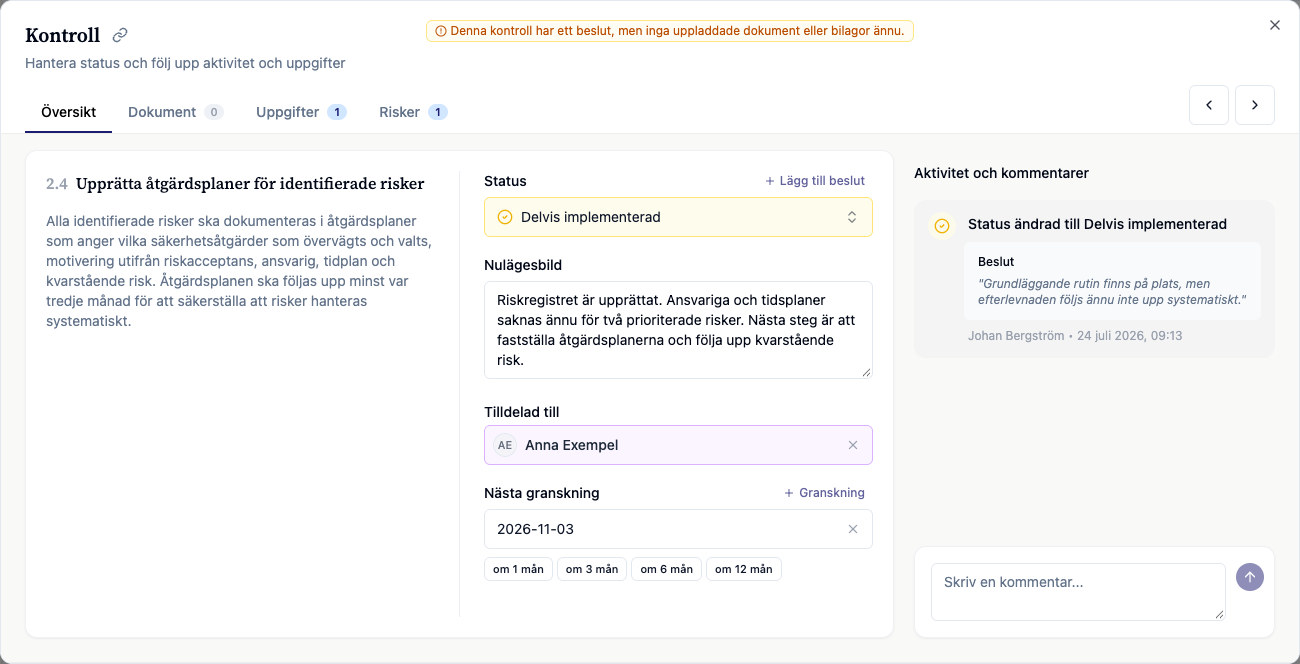
I ChainSec kan ni dokumentera nuläget för en kontroll, sätta status och ansvarig samt koppla uppgifter och risker till den. Exemplet visar en delvis implementerad kontroll där åtgärdsplanerna fortfarande behöver kompletteras.
Så lyckas du med din gap-analys
För att lyckas behöver ni rätt folk. Ta med personer från ledning, IT och HR. Då får ni hela bilden.
Börja litet. Försök inte analysera allt på en gång. Då tappar ni lätt farten.
Välj ut ett viktigt område att börja med, till exempel:
- Behörigheter (vem har tillgång till vad?)
- Backuper (fungerar de?)
- Leverantörer (är de säkra?)
- Lagar (följer ni NIS2?)
När ni är klara med första området, ta nästa. Det kallas att arbeta iterativt. Det ger snabbare resultat.
Kom ihåg: Gap-analysen är ingen engångsgrej. Gör den regelbundet, till exempel en gång om året. Då ser ni om ni blir bättre.
Se också till att dokumentera både analyserna och resultaten av genomförda åtgärder. Detta ger värdefull input till nästa iterations analys och hjälper er att visa på förbättringar över tid. I ett verktyg för kontrollhantering och gap-analys kopplas gapen direkt till åtgärder och ansvariga, vilket gör det enklare att följa upp mellan iterationerna.
Ett praktiskt tips är att redan från början etablera en enkel men strukturerad process för hur analyserna ska genomföras.
Bestäm också vem som är ansvarig, vilka som ska delta, hur resultaten ska dokumenteras och hur uppföljning ska ske. Ha en tydlig koppling till verksamhetens övriga processer för riskhantering och förbättringsarbete.
Vanliga frågor om gap-analys
Vad betyder gap-analys?
En gap-analys jämför nuläget med ett önskat eller föreskrivet målläge och identifierar skillnaderna. Inom informationssäkerhet kan målläget vara ISO 27001, krav enligt NIS2 eller en egen beslutad skyddsnivå. Resultatet används för att prioritera förbättringar och planera åtgärder.
Hur ofta bör man genomföra en gap-analys?
Det beror på verksamhetens mognad och bransch, men generellt rekommenderas en årlig eller halvårlig genomgång. För organisationer i snabb förändring eller högriskbranscher kan det vara lämpligt med kvartalsvis uppföljning av kritiska områden. Vid större förändringar som nya regelverk (exempelvis NIS2) eller efter säkerhetsincidenter bör en extraordinär gap-analys genomföras.
Vad är skillnaden mellan gap-analys och mognadsanalys?
En gap-analys visar skillnader mellan nuläge och målläge. En mognadsanalys bedömer hur utvecklade processer eller förmågor är enligt en vald skala. Resultatet från mognadsanalysen kan användas som nuläge eller målläge i en gap-analys.
Vilka roller behöver involveras i en gap-analys?
För en heltäckande gap-analys inom informationssäkerhet behöver du typiskt involvera CISO eller säkerhetsansvarig, IT-chef, representanter från affärsverksamheten, HR (för medarbetarrelaterade aspekter), juridik/DPO (för regelefterlevnad) samt ledningsrepresentation för förankring. Omfattningen avgör vilka roller som är mest kritiska.
Kan man använda gap-analys för GDPR-efterlevnad?
Ja. Jämför era arbetssätt med tillämpliga GDPR-krav och dokumentera brister i exempelvis rättslig grund, information till registrerade, biträdesavtal och säkerhet. Koppla bristerna till ansvariga och åtgärder. Analysen är ett underlag för förbättring, inte i sig ett bevis på full efterlevnad.
Vad står gap för?
Gap är inte en förkortning utan engelskans ord för lucka eller glapp. I en gap-analys syftar gapet på skillnaden mellan nuläget och det önskade målläget – alltså det som saknas för att uppfylla exempelvis ISO 27001 eller NIS2. Begreppet skrivs "gap-analys" och i plural "gap-analyser" – den särskrivna formen "gap analys" är vanlig i sökningar men inte korrekt svenska.
Hur gör man en gap-analys mot NIS2?
Fastställ först att ni omfattas och vilka lagkrav och föreskrifter som gäller. Gör varje tillämpligt krav till en rad med nuläge, gap, åtgärd och bevis. Åtgärderna ska vara lämpliga och proportionella utifrån riskerna. Följ särskilt upp ledningens utbildning, rapporteringsprocessen och säkerheten i leveranskedjan.
Behöver man en mall för gap-analys?
För en första analys av ett avgränsat område räcker ett kalkylblad med fyra kolumner: krav, nuläge, gap och åtgärd. Strukturen är viktigare än verktyget. När analysen ska återkomma årligen och täcka flera regelverk behöver gapen däremot kopplas till ansvariga och deadlines, annars stannar analysen som ett dokument istället för att leda till åtgärder.