DORA-kraven innebär att finansiella företag behöver ett uppdaterat informationsregister över ICT-avtal, riskbedömning av leverantörer och uppföljning av avtalskraven. Leverantörsbedömningen är en del av det arbetet: dokumentera vad tjänsten stödjer, vilka krav som gäller och vem som ansvarar för uppföljningen.
DORA (Digital Operational Resilience Act) började tillämpas den 17 januari 2025. Förordningen ställer krav på finansföretagens hantering av ICT-tjänster (informations- och kommunikationsteknik), med skärpta krav för tjänster som stödjer kritiska eller viktiga funktioner. Vissa ICT-tredjepartsleverantörer kan också stå under direkt EU-tillsyn.
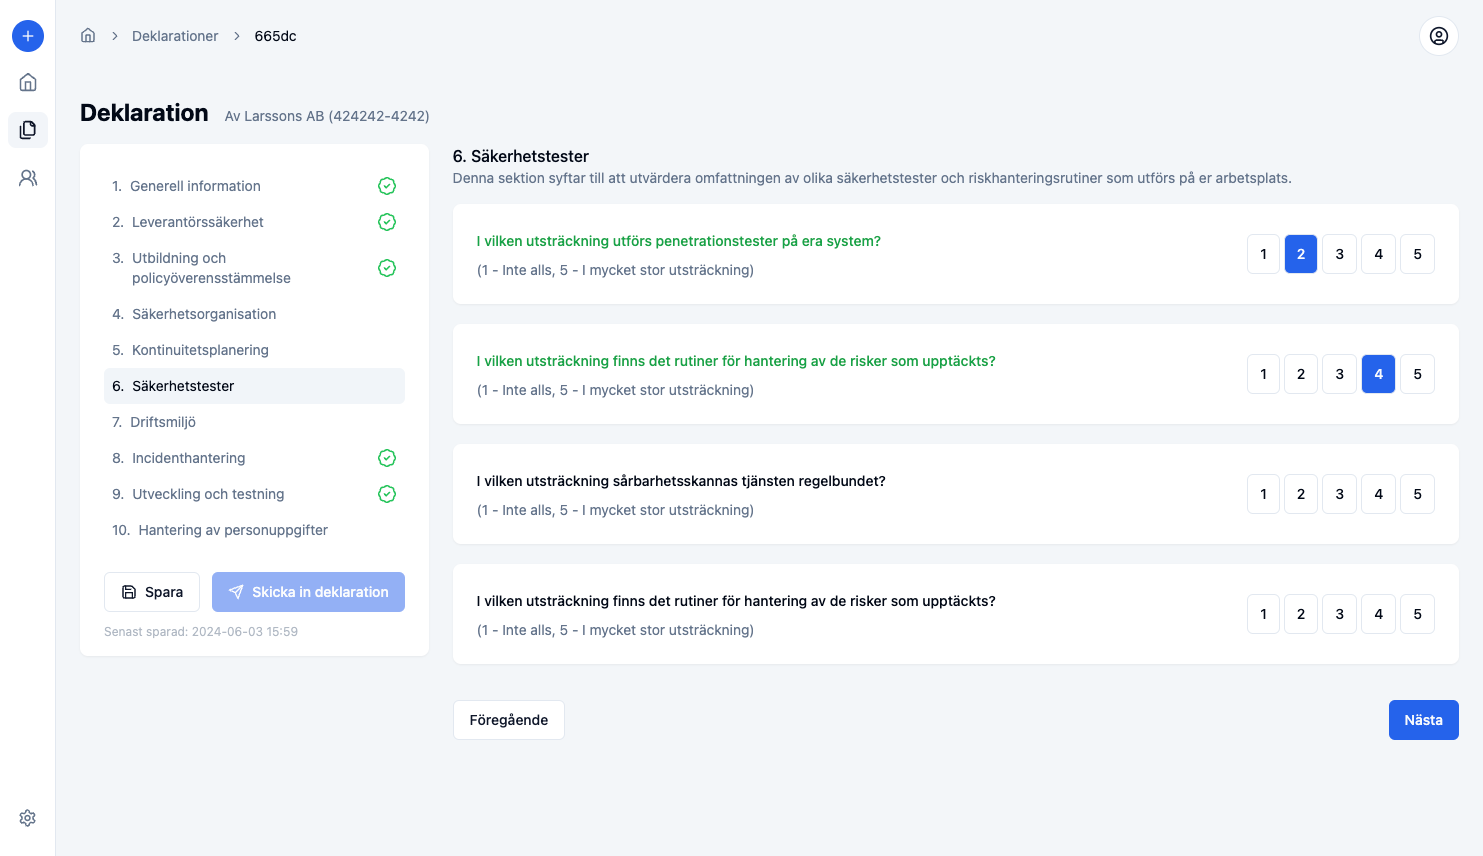
Här går vi igenom registret, avtalskraven och uppföljningen, samt hur ni kan samla leverantörsunderlaget i det löpande GRC-arbetet.
Vad räknas som en ICT-tjänsteleverantör?
DORA omfattar leverantörer av ICT-tjänster: digitala tjänster och datatjänster som tillhandahålls löpande via ICT-system. Definitionen omfattar även viss hårdvara med tekniskt stöd och uppdateringar, men undantar traditionella analoga telefonitjänster. Bedöm tjänsten, inte bara leverantörens branschetikett.
Typiska exempel på ICT-tjänsteleverantörer:
- Molntjänstleverantörer (AWS, Azure, Google Cloud)
- Mjukvaruleverantörer för kärnbankssystem, trading-plattformar och betalningssystem
- Dataleverantörer och analysverktyg
- IT-konsulter som hanterar kritiska system
- Outsourcade IT-driftleverantörer
- Backup- och katastrofåterställningstjänster
Det är tjänstens innehåll och avtalsarrangemanget som avgör vilka DORA-krav finansföretaget behöver tillämpa. Systemåtkomst i sig innebär inte att leverantören står under direkt EU-tillsyn.
Hur DORA kategoriserar leverantörer
DORA ställer grundkrav på alla ICT-leverantörer, men kraven skärps beroende på verksamhetspåverkan.
Alla ICT-leverantörer (grundnivå)
Finansföretag som omfattas av DORA behöver registrera sina ICT-avtal, bedöma riskerna och avtala om grundkraven i artikel 30.2. Leverantörerna behöver kunna uppfylla de villkor som avtalats. Kraven omfattar bland annat beskrivning av tjänsten, plats för utförande och datalagring, dataskydd, servicenivåer och hjälp vid incidenter.
De särskilda kraven på revisionsrätt och exitstrategier gäller tjänster som stödjer kritiska eller viktiga funktioner. De ska inte blandas ihop med grundkraven för alla ICT-avtal.
Leverantörer som stödjer kritiska eller viktiga funktioner
Finansföretaget måste själv identifiera vilka leverantörer som stödjer kritiska eller viktiga funktioner.
Bedömningen utgår från verksamhetspåverkan (vad händer om tjänsten slutar fungera?), utbytbarhet (hur lätt är det att byta leverantör?) och komplexitet (hur beroende är verksamheten av denna specifika tjänst?).
För dessa leverantörer gäller ytterligare krav:
- Djupare exit- och utbytbarhetsanalys
- Mer omfattande riskbedömning och testning
- Tätare uppföljning och dokumentation
- Specifika krav på möjlighet att genomföra revisioner
Kritiska ICT-tredjepartsleverantörer (EU-nivå)
EU:s finanstillsynsmyndigheter (EBA, ESMA, EIOPA) kan utse vissa leverantörer till kritiska ICT-tredjepartsleverantörer.
Dessa leverantörer står under EU:s tillsyn av kritiska ICT-tredjepartsleverantörer:
- Får en huvudansvarig tillsynsmyndighet (Lead Overseer) som ansvarar för direkt tillsyn
- Ska samarbeta med sin Lead Overseer och lämna begärd information
- Kan bli föremål för undersökningar och inspektioner
- Får rekommendationer vars genomförande följs upp
Detta gäller främst stora systemleverantörer som betjänar många finansiella företag, exempelvis Amazon Web Services, Microsoft Azure och Google Cloud.
Praktisk prioritering: Även om alla leverantörer måste kartläggas behöver de inte granskas lika djupt. Använd en riskbaserad ansats där kritiska leverantörer får mest resurser.
Vad finansiella företag måste göra
DORA ställer omfattande krav på hur finansiella företag hanterar sina ICT-leverantörer.
1. Informationsregister över ICT-avtal (Artikel 28)
Varje finansiellt företag måste upprätthålla ett informationsregister över avtalsarrangemangen för användning av ICT-tjänster. Underlaget omfattar bland annat:
- Leverantörens namn och kontaktuppgifter
- Typ av tjänst och vilka system som berörs
- Geografisk placering för datalagring och verksamhet
- Datum för avtalets start och förnyelse
- Beskrivning av vilka data leverantören hanterar
- Klassificering (kritisk eller icke-kritisk)
Registret ska vara uppdaterat och tillgängligt för tillsynsmyndigheter vid begäran. EBA:s vägledning för informationsregistret samlar rapporteringsmallar och valideringsregler.
ChainSecs leverantörsregister hjälper er samla leverantörer, säkerhetsbedömningar och bevis med granskningshistorik. I GRC-erbjudandet kan ni också dokumentera interna risker, riskbehandling och kopplade åtgärder. Det ger underlag för uppföljningen; ni behöver själva säkerställa att informationsregistret över ICT-avtal följer DORA:s föreskrivna format och innehåll.
2. Klassificera kritiska leverantörer
Finansföretaget måste bedöma vilka leverantörer som är kritiska. Frågor att ställa är: Kan verksamheten fortsätta fungera utan tjänsten? Finns det alternativ, och hur lång tid skulle ett byte ta? Hur unikt är erbjudandet på marknaden?
Kritiska leverantörer kräver djupare granskning och tätare uppföljning än vanliga leverantörer.
3. Ställa rätt krav i avtal (Artikel 30)
Alla avtal med ICT-leverantörer måste innehålla specifika klausuler. Detta är inte frivilligt, utan ett lagkrav enligt DORA.
Grundkrav enligt artikel 30.2 omfattar bland annat:
- Beskrivning av funktioner och ICT-tjänster, samt villkor för tillåten underentreprenad där det är relevant
- Länder eller regioner där tjänster utförs och data behandlas eller lagras, med information om ändringar
- Skydd av data samt tillgång till, återställning och återlämning av data vid avslut eller insolvens
- Beskrivningar av servicenivåer och regler för ändring av dem
- Hjälp vid ICT-incidenter utan extra kostnad eller till en kostnad som bestämts i förväg
- Samarbete med behöriga myndigheter, uppsägningsrätt och villkor för deltagande i relevant säkerhetsutbildning
För tjänster som stödjer kritiska eller viktiga funktioner tillkommer artikel 30.3, bland annat detaljerade och mätbara servicenivåer, rapportering av förändringar som påverkar leveransen, kontinuitetsplaner, rättigheter till åtkomst och revision samt en övergångsperiod vid exit.
DORA kräver inte generellt ISO 27001-certifiering eller en SOC 2-rapport. Sådana underlag kan stödja er bedömning, men ersätter inte granskning av tjänsten och avtalet. Kontrollera den fullständiga listan i DORA:s artiklar 28–30 innan ni bedömer ett avtals brister.
4. Löpande övervakning och uppföljning
Det räcker inte att göra en initial bedömning. Leverantörshanteringen måste vara kontinuerlig.
Finansföretaget måste:
- Granska leverantörens säkerhetsnivå regelbundet utifrån risk och vilka funktioner tjänsten stödjer
- Följa upp incidenter och avvikelser
- Testa exitstrategier för att säkerställa att de fungerar
- Dokumentera alla kontroller och beslut
För en generell metod att bestämma omvärderingsintervall, se riskbaserad leverantörsbedömning enligt ISO 9001. Metoden ersätter inte DORA:s särskilda krav på uppföljning.
Vad ICT-leverantörer måste göra
För ICT-leverantörer innebär DORA ökad transparens och i vissa fall direkt tillsyn.
1. Uppfylla avtalsklausuler
Leverantören måste kunna visa att de uppfyller de krav som ställs i avtalet. Detta inkluderar:
- Dokumenterade säkerhetsrutiner och certifieringar
- Snabb och transparent incidentrapportering
- Rätt till kundens revision av säkerhetsnivån
- Dataportabilitet vid avtalsslut
Om leverantören inte kan uppfylla dessa krav riskerar de att förlora sina kunder inom finanssektorn.
2. Hantera underleverantörer (4:e partsrisk)
Leverantören ansvarar även för sina egna underleverantörer. Det innebär att de måste:
- Kartlägga var data faktiskt lagras och vem som har åtkomst
- Säkerställa att underleverantörer håller samma säkerhetsnivå
- Rapportera vilka underleverantörer som används till finansföretaget
Detta är särskilt viktigt för molntjänster som i sin tur använder infrastruktur från större aktörer.
3. EU-tillsyn av utsedda kritiska leverantörer
EBA, ESMA och EIOPA utser kritiska ICT-tredjepartsleverantörer enligt artikel 31 och tilldelar var och en en Lead Overseer. Att en tjänst stödjer en kritisk funktion hos en kund innebär inte i sig att leverantören blir utsedd på EU-nivå.
Vad direkt tillsyn innebär:
- Skyldighet att lämna begärd information och medverka i undersökningar och inspektioner
- Rekommendationer om identifierade brister och uppföljning av åtgärder
- Möjlighet till viten enligt artikel 35 vid bristande samarbete
EU-tillsynsmyndigheternas guide om DORA-tillsyn beskriver processen och myndigheternas befogenheter. Finansföretaget behåller ansvaret för sin egen ICT-riskhantering även när leverantören står under direkt tillsyn.
Exitstrategier: Vad som krävs
Finansföretaget ska ha dokumenterade exitstrategier för ICT-tjänster som stödjer kritiska eller viktiga funktioner enligt artikel 28.8. Avtalen ska stödja genomförandet, bland annat genom en lämplig övergångsperiod enligt artikel 30.3.
Vad en exitstrategi måste innehålla
En godkänd exitstrategi ska beskriva hur all data hämtas ut i ett användbart format, hur lång tid det tar att byta till en ny leverantör och hur tjänstekontinuitet säkerställs under övergången. Exitstrategin måste testas, inte bara finnas på pappret.
Detta kräver samarbete mellan finansföretaget och leverantören. Avtalet måste tydligt ange leverantörens skyldigheter att underlätta en smidig övergång.
Hur NIS2 och DORA överlappar
Vissa ICT-leverantörer kan omfattas av både DORA och NIS2-direktivet. Detta gäller framförallt större molntjänster och IT-infrastrukturleverantörer.
Vad är skillnaden?
- DORA reglerar finansföretagens digitala motståndskraft och ICT-risker, med avtalskrav mot leverantörer och direkt tillsyn av EU-utsedda kritiska ICT-leverantörer
- NIS2 gäller för samhällsviktiga verksamheter och ställer bredare säkerhetskrav
En ICT-leverantör kan ha egna skyldigheter enligt NIS2 och samtidigt möta avtalskrav från finanskunder som följer DORA. För finansföretag som omfattas av båda regelverken ersätter DORA motsvarande NIS2-bestämmelser, enligt kommissionens vägledning om sektorsspecifika regler.
Praktisk checklista: Vad ska göras nu?
För finansiella företag
- Inventera ICT-avtalen och skapa ett komplett informationsregister över ICT-avtal
- Klassificera vilka leverantörer som är kritiska för verksamheten
- Granska befintliga avtal och säkerställ att de innehåller DORA:s obligatoriska klausuler
- Förhandla fram exitstrategier med kritiska leverantörer
- Implementera rutiner för löpande leverantörsuppföljning
För ICT-leverantörer
- Granska era avtal med finanskunder och identifiera vilka klausuler som saknas
- Dokumentera säkerhetsrutiner och börja arbeta mot relevanta certifieringar (ISO 27001, SOC 2)
- Kartlägg era egna underleverantörer och var data lagras
- Säkerställ att ni kan erbjuda dataportabilitet vid avtalsslut
- Förbered er på revisioner och tillsyn om ni klassas som kritiska
Sammanfattning
DORA kräver att finansiella företag har:
- Komplett informationsregister över ICT-avtal
- Klassificering av kritiska leverantörer
- Avtal med obligatoriska klausuler (servicenivåavtal, revisionsrätt, exitstrategier)
- Löpande uppföljning och dokumentation
ICT-leverantörer måste kunna:
- Bevisa säkerhetsnivå genom exempelvis certifieringar och dokumentation
- Ge avtalad hjälp vid incidenter och rapportera enligt tillämpliga avtalskrav
- Medge avtalad åtkomst och revision för tjänster som stödjer kritiska eller viktiga funktioner
- Tillhandahålla dataportabilitet vid avtalsslut
Vanliga frågor
Vilka leverantörer räknas som kritiska enligt DORA?
Finansföretaget identifierar vilka ICT-tjänster som stödjer kritiska eller viktiga funktioner i den egna verksamheten. Det är en annan bedömning än EU:s utnämning av kritiska ICT-tredjepartsleverantörer enligt artikel 31. Den görs av EBA, ESMA och EIOPA utifrån bland annat systempåverkan, beroenden och möjligheten att ersätta leverantören.
Måste ICT-leverantörer registrera sig hos tillsynsmyndigheter?
DORA har inget generellt registreringskrav för alla ICT-leverantörer hos en Lead Overseer. EU:s tillsynsmyndigheter utser kritiska ICT-tredjepartsleverantörer och tilldelar dem en Lead Overseer. Utsedda leverantörer ska samarbeta i tillsynen. En leverantör som inte utsetts kan ansöka frivilligt om att bli utsedd som kritisk.
Vad händer om en ICT-leverantör inte uppfyller DORA-kraven?
Finansföretaget ansvarar fortsatt för sina DORA-skyldigheter när ICT-tjänster köps externt. För EU-utsedda kritiska leverantörer kan en Lead Overseer kräva information, genomföra granskningar och utfärda rekommendationer; bristande samarbete kan leda till viten enligt artikel 35. Som sista utväg kan behöriga myndigheter kräva att ett finansföretag tillfälligt avbryter eller avslutar användningen av en viss tjänst enligt artikel 42.
Hur skiljer sig DORA från NIS2 när det gäller leverantörskrav?
DORA reglerar finansföretagens ICT-risker, avtalskrav och informationsregister över ICT-avtal. För finansföretag som omfattas av både DORA och NIS2 gäller DORA:s motsvarande regler om bland annat ICT-riskhantering och incidentrapportering i stället för NIS2:s. En ICT-leverantör kan samtidigt ha egna skyldigheter enligt NIS2 och avtalskrav från sina finanskunder.
Vad är en exitstrategi och varför krävs det i DORA?
En exitstrategi är en plan för hur finansföretaget kan avsluta samarbetet med en leverantör utan att verksamheten drabbas. Detta inkluderar rutiner för dataöverföring, migrering till ny leverantör och säkerställande av kontinuitet. DORA kräver detta för att minska beroendet av enskilda leverantörer och säkerställa att finansiella tjänster kan fortsätta även vid avtalsbrott.