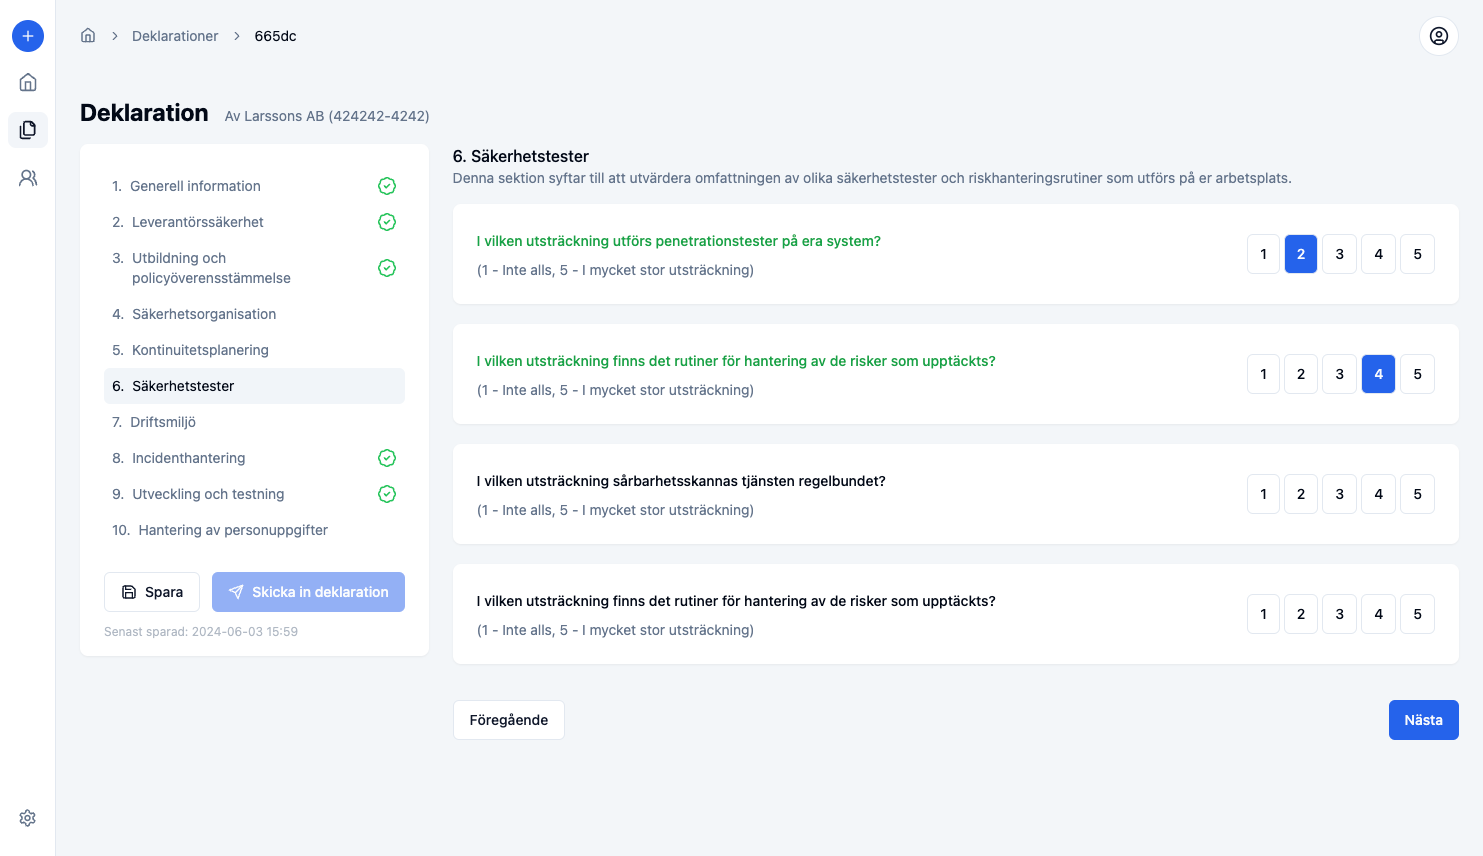
Leverantörsonboarding är arbetet med att kontrollera och godkänna en ny leverantör innan samarbetet börjar. Ni kontrollerar kraven på kvalitet och miljö och samlar in dokument. Arbetet har fem steg: bedöm leverantören, skriv avtal, samla dokument, koppla ihop systemen och följ upp. Ett kalkylblad eller en mall kan hjälpa vid första bedömningen. Spara också beslutet och certifikatens giltighet. Ange vem som ska göra nästa bedömning.
Onboarding är slutet på leverantörsvalet och början på det löpande samarbetet. Om ni inte hunnit landa själva valet ännu kan vår checklista för att välja leverantör vara en bättre startpunkt.
Här går vi igenom processen steg för steg, med en konkret checklista ni kan använda direkt.
För att dokumentera kriterier, underlag och godkännande kan ni använda vår kostnadsfria mall för leverantörsbedömning inom kvalitet och miljö. Den innehåller en tom bedömning och ett ifyllt exempel. Anpassa den efter leveransen och era egna krav.
Checklista: Onboarding av leverantörer
Använd den här checklistan som grund och anpassa den till leverantörens uppdrag. Ange ansvarig, sista datum och vilket underlag som visar att varje punkt är klar. Markera sådant som inte är relevant med en kort motivering. Då ser ni skillnaden mellan en missad kontroll och ett medvetet beslut.
Fas 1 – Kvalificering
- Kontrollera bolagets registrering och, när det är relevant, godkännande för F-skatt enligt Skatteverkets vägledning
- Hämta kreditupplysning och bedöm finansiell stabilitet
- Kontrollera relevanta certifieringar (ISO 9001, ISO 14001, ISO 27001, branschspecifika)
- Gör initial leverantörsbedömning (säkerhet) – hur hanterar leverantören er data? Använder leverantören AI-funktioner, se så bedömer ni en AI-leverantör. Våra 10 frågor om IT-säkerhet i en leverantörsbedömning ger en konkret startpunkt.
- Verifiera att leverantören inte förekommer i sanktionslistor
- Bekräfta teknisk förmåga att leverera enligt era krav
Fas 2 – Avtal och krav
- Skicka och signera ramavtal eller leverantörsavtal
- Teckna personuppgiftsbiträdesavtal (PUB-avtal / DPA) om leverantören behandlar personuppgifter för er räkning (GDPR artikel 28)
- Säkerställ att NIS2-relevanta krav finns med i avtalet om er verksamhet omfattas av direktivet
- Kommunicera era uppförandekoder och CSR-krav
- Klargör ansvar vid incident eller avvikelse – vem kontaktar vem?
- Fastställ SLA och leveransvillkor
Fas 3 – Dokumentinsamling
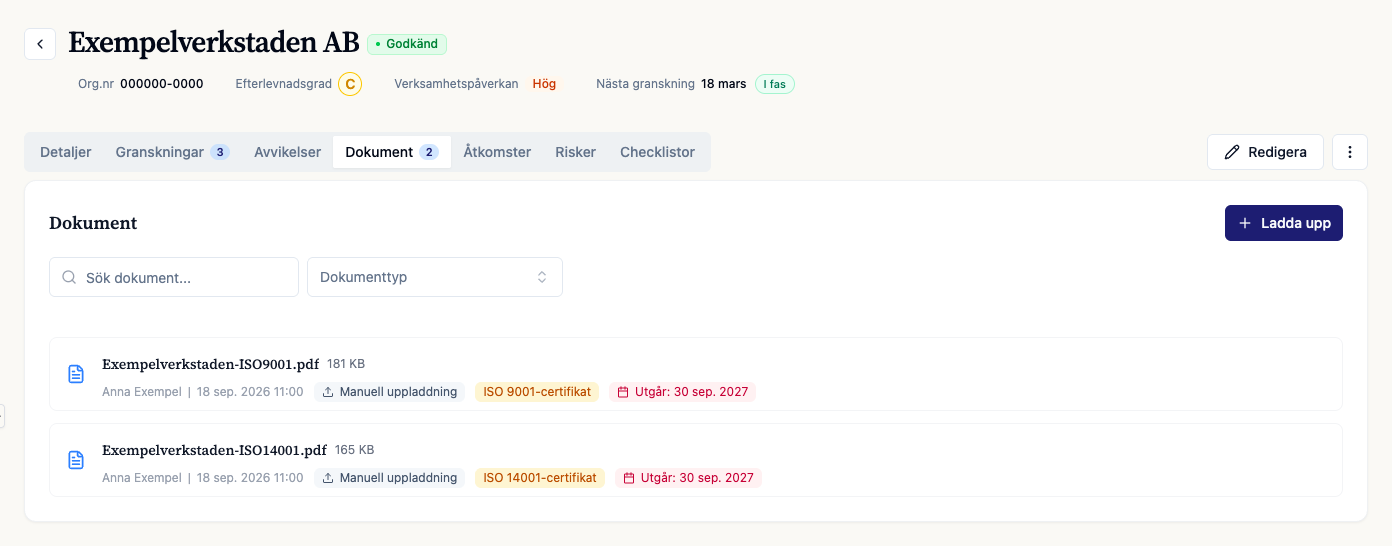
Knyt varje certifikat till leverantören och registrera certifikattyp, omfattning och giltighetstid. Då kan ni kontrollera att underlaget gäller vid godkännandet och vid nästa omvärdering.
- Samla in försäkringsbevis
- Hämta in aktuella certifikat med giltighetsdatum
- Registrera kontaktpersoner (operativ kontakt, fakturaadress, incidentkontakt)
- Säkerställ att bankuppgifter är verifierade
- Spara alla dokument centralt – inte i inköparens inkorg
Fas 4 – Systemintegration
Bestäm först vad leverantören behöver få tillgång till för att utföra uppdraget. Dokumentera vem som godkänner åtkomsten och när den ska tas bort. En produktleverantör kan behöva ett fungerande orderflöde utan att få åtkomst till era interna system.
- Registrera leverantören i affärssystem och ERP
- Ge åtkomst till era system eller portaler (med rätt behörighetsnivå)
- Testa att orderflöde, fakturering och kommunikationskanaler fungerar
- Informera interna intressenter (ekonomi, IT, verksamhet) om ny leverantör
Fas 5 – Uppföljning
- Boka avstämning efter 30 dagar – fungerar allt som förväntat?
- Lägg in en kontroll av certifikatens giltighet i er rutin
- Sätt datum för nästa leverantörsbedömning utifrån uppdrag och risk; 90 dagar kan vara ett första avstämningstillfälle
- Dokumentera lärdomar och förbättra processen
När är leverantören redo att godkännas?
Onboardingen är klar när någon med mandat har granskat underlagen och dokumenterat beslutet. Ett signerat avtal räcker inte om ett nödvändigt prov, certifikat eller åtkomsttest fortfarande saknas. Samla följande i beslutsunderlaget:
- Vilken leverans och juridisk enhet godkännandet avser.
- Vilka krav som är verifierade och vilket underlag ni har granskat.
- Kvarstående brister, ansvarig för åtgärd och sista datum.
- Vem som godkänner, när beslutet fattas och när nästa omvärdering ska ske.
Om ni tillåter en begränsad provleverans trots en kvarstående brist, skriv vad som får levereras och vilka villkor som gäller. Nödvändiga krav ska vara uppfyllda innan den berörda leveransen startar. Läs mer om hur ni dokumenterar en leverantörsbedömning och om vad en godkänd leverantörslista är. För ISO 9001-certifierade finns kraven i klausul 8.4.
Grunden: Vem äger processen?
Utan en tydlig processägare stannar onboardingen av. Utse en ansvarig person som samordnar mellan inköp, IT och ekonomi. Den personen driver arbetet framåt, håller koll på statusen och är kontaktpunkt för leverantören.
Rollen kräver inte en heltidstjänst, men den kräver mandat. Processägaren behöver kunna fatta beslut om tidsplaner, eskalera när något fastnar och stänga onboardingen när alla krav är uppfyllda. Utan det mandatet blir rollen tandlös och leverantörer hamnar i ett vakuum där ingen vet vem de ska kontakta.
I praktiken sitter processägaren ofta inom inköp, men det viktiga är att ekonomi och IT är definierade som stödfunktioner med tydliga ansvarsområden och deadlines. Hur risk bäst byggs in i själva inköpsprocessen — innan leverantören ens väljs — är ett ämne vi går djupare in på separat.
Compliance-krav ni inte får missa
Om er organisation omfattas av NIS2 eller hanterar personuppgifter via leverantörer är det inte valfritt att ställa säkerhetskrav – det är ett lagkrav. Kraven behöver vara på plats innan leverantören börjar leverera, inte retroaktivt när något gått fel.
Se till att:
- DPA (personuppgiftsbiträdesavtal) tecknas med personuppgiftsbiträden som behandlar personuppgifter för er räkning. En leverantör som är självständigt personuppgiftsansvarig behöver bedömas enligt andra regler. IMY:s vägledning om personuppgiftsbiträdesavtal förklarar vad avtalet ska täcka.
- NIS2-krav speglas i avtal med leverantörer som är kritiska för er verksamhet.
- Incidentrapporteringsskyldighet är tydliggjord – leverantören ska veta vad de är skyldiga att rapportera och inom vilken tidsram.
- Säkerhetskrav och uppförandekoder kommuniceras skriftligt och bekräftas av leverantören.
Många organisationer upptäcker under onboarding att leverantören saknar grundläggande säkerhetspolicyer eller inte har ett systematiskt sätt att hantera avvikelser. Det är bättre att identifiera det nu än när en incident inträffar.
En strukturerad leverantörsbedömning hjälper er att utvärdera säkerhetsmognaden systematiskt, medan kartläggning av leverantörsrisker ger överblick över var de största hoten finns i er leverantörsbas.
Vanliga misstag som försenar onboardingen
Otydliga krav kostar tid. Om leverantören inte vet exakt vilka dokument ni behöver, i vilket format och när, skickas mejl fram och tillbaka i veckor. Skicka ut en kravlista redan vid första kontakten – inte efter att relationen är etablerad.
Teknik underskattas. Systemintegration kan bli försenad om beroenden och åtkomster inte är utredda. Kartlägg era tekniska krav tidigt, testa i liten skala och verifiera att orderflöde, fakturering och kommunikationskanaler faktiskt fungerar innan ni rullar ut i full skala.
Ingen uppföljning. Onboarding slutar inte när avtalet är signerat. Problem som inte fångas upp under de första 30 dagarna tenderar att växa sig stora och bli svårare att lösa. Boka in en avstämning efter månad ett – det är ofta det enklaste sättet att tidigt fånga upp friktion på båda sidor.
Samla onboardingen i ett leverantörsregister
Ett kalkylblad, mejlkedjor och dokument i olika mappar fungerar när leverantörsbasen är liten. När listan växer saknas giltighetstid, historik och status, och det blir svårt att se vilket certifikat som gått ut eller vilken avtalsversion som gäller. Fördelarna med att samla uppgifterna digitalt beror på att någon håller dem aktuella.
I ChainSecs leverantörsregister samlar ni leverantörsenkäter, certifikat med giltighetstid och granskning med logg. Ni granskar svaren, dokumenterar godkännandet och sätter omvärderingsintervallet manuellt per leverantör. Om listan finns i Excel kan ni exportera kalkylbladet till CSV och importera leverantörerna.
| När listan växer | Stöd i ChainSec |
|---|---|
| Dokument spridda i mappar och inkorgar | Dokument samlade per leverantör |
| Giltighetsdatum i separata listor | Certifikat med giltighetstid i leverantörsregistret |
| Svårt att se vad som är aktuellt | Enkätsvar och underlag som ni granskar och uppdaterar |
| Svårt att få statusöverblick | Godkännandestatus per leverantör |
| Uppföljning i separata listor | Omvärderingsintervall per leverantör och granskning med logg |
Vanliga frågor
Hur lång tid tar onboarding av en ny leverantör?
Tiden beror på leverantörens uppdrag, vilka underlag som behövs och hur snabbt ni kan granska dem; utse en ansvarig och sätt en tidsplan för varje fas.
Vilka dokument ska jag kräva av en ny leverantör?
Begär de dokument som behövs för uppdraget. Det kan vara bolagsregistrering, försäkringsbevis och relevanta certifikat med giltighetstid. Be också om godkännande för F-skatt om det behövs. Om leverantören behandlar personuppgifter för er räkning som personuppgiftsbiträde behövs ett personuppgiftsbiträdesavtal.
Vem ska äga onboardingprocessen internt?
En namngiven person, ofta inom inköp, som kan samordna mellan kvalitet, miljö, ekonomi, IT och verksamhet; personen ska ha mandat att följa upp underlag och samordna godkännandet.
Hur hanterar vi leverantörer som inte vill lämna ut information?
Förklara vilka underlag ni behöver och varför, kom överens om hur känslig information kan granskas och dokumentera beslutet om nödvändiga krav ändå inte kan verifieras.