CER-direktivet (EU) 2022/2557 kräver att kritiska verksamheter i elva sektorer kan förebygga, hantera och återhämta sig från allvarliga störningar. Sverige föreslår en ny lag från den 1 januari 2027 (proposition 2025/26:303). Enligt förslaget görs den första riskbedömningen inom nio månader efter identifieringsbeslutet och allvarliga incidenter anmäls senast inom 24 timmar. Verksamheter identifieras av behöriga nationella myndigheter.
I december 2022 antog EU CER-direktivet (2022/2557). CER-direktivet ersatte och upphävde det tidigare ECI-direktivet (2008/114/EG) den 18 oktober 2024. Det nya direktivet tar ett mycket bredare grepp för att säkra motståndskraften i elva kritiska sektorer.
Sverige införde inte direktivet i nationell rätt före EU:s deadline den 17 oktober 2024. Här går vi igenom vad CER innebär, hur tidsplanen ser ut och hur ni kan förbereda er. Kontrollera aktuell status för lagstiftningen på riksdagen.se.
Vad är CER-direktivet?
CER står för Critical Entities Resilience — på svenska motståndskraft hos kritiska entiteter. Formellt heter det direktiv (EU) 2022/2557, och regeringen föreslår att det genomförs i Sverige genom en ny lag om motståndskraft hos kritiska verksamhetsutövare.
Bakgrunden är en allt mer osäker omvärld där samhällsviktig infrastruktur hotas av allt från extrema väderhändelser och naturkatastrofer till sabotage, terrorism och hybridhot.
Syftet med direktivet är att säkerställa att de tjänster som är avgörande för att upprätthålla grundläggande samhällsfunktioner eller ekonomisk verksamhet kan fortgå även under kris.
Det handlar inte bara om att förebygga incidenter, utan om förmågan att motstå, absorbera och återhämta sig från störningar.
Sex centrala kravområden
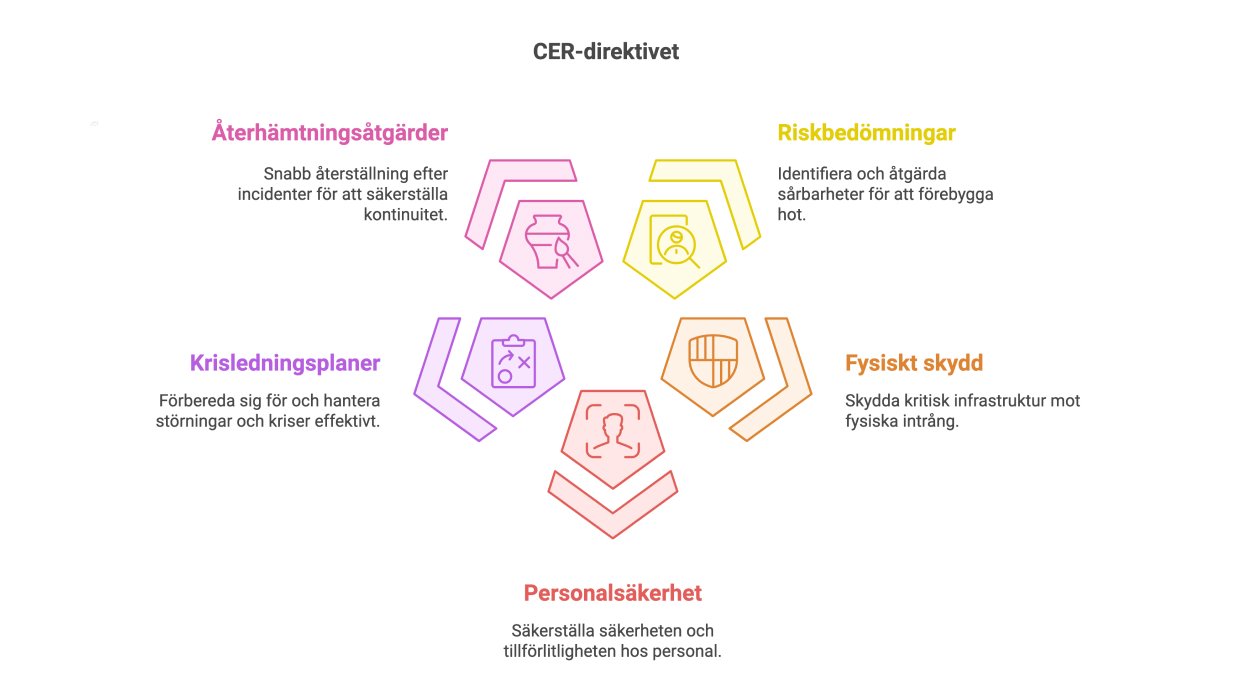
För kritiska entiteter gäller bland annat följande kravområden. Bankverksamhet, finansmarknadsinfrastruktur och digital infrastruktur undantas från delar av kraven enligt artikel 8; bedöm därför vilka delar som gäller för er:
- Riskbedömningar: Genomföra regelbundna analyser av hotbilden mot den fysiska verksamheten.
- Fysiskt skydd: Säkra anläggningar, lokaler och kritisk infrastruktur mot obehörigt tillträde och skadegörelse.
- Resiliensåtgärder: Implementera tekniska och organisatoriska åtgärder för att minimera konsekvenserna av en störning.
- Personal och bakgrundskontroller: Säkerställa att personal i känsliga positioner är pålitlig.
- Kontinuitetshantering: Ha färdiga kontinuitetsplaner för att kunna fortsätta leverera tjänster under kris.
- Incidentrapportering: Artikel 15 gäller incidenter som medför eller kan medföra en betydande störning i samhällsviktiga tjänster. En första anmälan ska göras utan onödigt dröjsmål och, om det inte är operativt omöjligt, senast inom 24 timmar, följt av en detaljerad rapport inom en månad i förekommande fall. Det svenska lagförslaget anger rapportering så snart det kan ske, senast inom 24 timmar, och rapport inom en månad efter anmälan. Se propositionens avsnitt 8.3.
Vilka omfattas? (De 11 sektorerna)
CER-direktivet pekar ut elva sektorer som anses kritiska för samhällets funktionalitet. Till skillnad från NIS2, där företag ofta själva måste avgöra om de omfattas baserat på storlek, kommer behöriga nationella myndigheter att formellt identifiera och meddela de entiteter som omfattas.
Här är de sektorer som berörs, med exempel på verksamheter:
- Energi: Elproducenter, nätägare, raffinaderier och fjärrvärmeanläggningar.
- Transport: Flygplatser, hamnar, järnvägsoperatörer och logistiknav.
- Bankverksamhet: Kreditinstitut och storbanker.
- Finansmarknadsinfrastruktur: Handelsplatser och clearingorganisationer.
- Hälso- och sjukvård: Sjukhus, laboratorier och tillverkare av kritiska läkemedel.
- Dricksvatten: Vattenverk och stora distributionsnät.
- Avloppsvatten: Reningsverk och uppsamlingssystem.
- Digital infrastruktur: Molntjänster, datacenter och internetknutpunkter.
- Offentlig förvaltning: Myndigheter med ansvar för kritiska funktioner.
- Rymd: Operatörer av markbaserad infrastruktur för rymdtjänster.
- Livsmedel: Storskalig produktion, förädling och grossister.
Senast den 17 juli 2026 skulle Sverige enligt direktivet ha en färdig lista över alla identifierade kritiska entiteter — ett datum som passerade innan den föreslagna svenska lagen hade antagits.
CER och NIS2: Två sidor av samma mynt
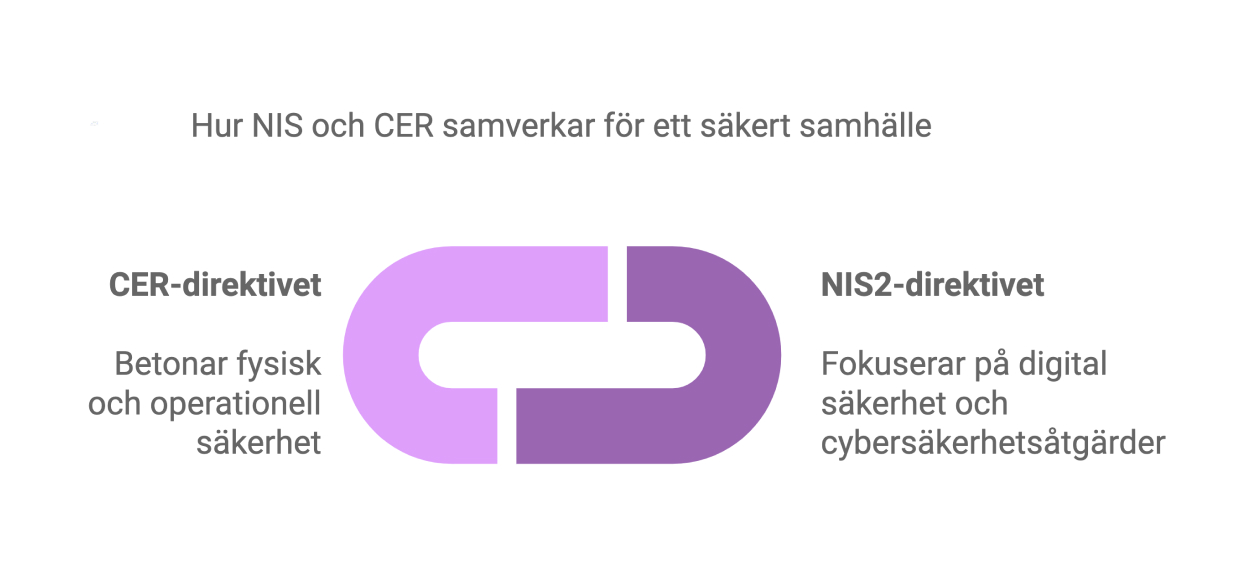
Det är lätt att blanda ihop CER och NIS2 eftersom de antogs samtidigt och ofta träffar samma företag. Den stora skillnaden ligger i vad som ska skyddas:
- CER (Physical Resilience): Skyddar den fysiska miljön – byggnader, kablar, generatorer och människor. Målet är att tjänsten ska levereras oavsett yttre påverkan.
- NIS2 (Cyber Resilience): Skyddar den digitala miljön – nätverk, data och IT-system. Målet är att skydda mot cyberattacker och digitala avbrott.
Exempel: Ett vattenverk behöver NIS2 för att hindra en hacker från att stänga av pumparna via internet. Samma vattenverk behöver CER för att hindra någon från att fysiskt sabotera en ventil på plats eller för att hantera att en översvämning slår ut elförsörjningen till verket.
Hur påverkas er verksamhet?
Om ni identifieras som en kritisk entitet väntar ett betydande arbete med dokumentation och efterlevnad. En stor utmaning ligger i att förstå sina beroenden. CER kräver att ni har kontroll på era kritiska leverantörer och hur en störning hos dem påverkar er förmåga att leverera.
Tidsplan för CER i Sverige
- 17 oktober 2024: Sista datum för EU-länderna att införa nationell lagstiftning. Sverige missade deadlinen.
- September 2024: Slutbetänkandet SOU 2024:64 från utredningen om hur CER ska införlivas i svensk rätt presenterades. Utredningen föreslog en ny lag om motståndskraft hos kritiska verksamhetsutövare.
- 17 juli 2026: Deadline för medlemsstaterna att ha identifierat samtliga kritiska entiteter. Sverige förbereder nationella regler om identifiering och tillsyn.
- Juli 2026: Regeringen lämnade proposition 2025/26:303 till riksdagen. Lagen föreslås träda i kraft den 1 januari 2027. Datumet är ett förslag tills riksdagen har beslutat. Kontrollera aktuell status och planerat beslutsdatum på riksdagen.se.
Enligt propositionens 3 kap. 10 § ska den första riskbedömningen göras inom nio månader efter att verksamhetsutövaren fått del av identifieringsbeslutet. Kraven på åtgärder och incidentrapportering börjar gälla efter tio månader. Förbered därför kartläggningen i tid, men skilj dessa föreslagna frister från gällande skyldigheter.
Så börjar ni förbereda er
Kartlägg först vilken samhällsviktig tjänst ni levererar och vilka anläggningar, personer, system och leverantörer som behövs för att hålla den igång. Bedöm sedan relevanta scenarier: exempelvis översvämning, elavbrott, sabotage eller bortfall av en kritisk leverantör.
För varje scenario, ange vilka förebyggande åtgärder som finns, hur driften ska fortsätta och hur snabbt tjänsten kan återställas. Testa planen och ge upptäckta brister en ansvarig och ett uppföljningsdatum.
ChainSec GRC kan samla risker och riskbehandling, leverantörsbedömningar och åtgärder. Incidentrapportering, kontinuitetsplaner och övningar behöver organiseras i era ordinarie processer. Boka en demo om ni vill se hur underlaget kan hållas samman.
Vanliga frågor om CER-direktivet
Vad står CER för?
CER står för Critical Entities Resilience (Direktiv 2022/2557). Det är ett EU-direktiv som syftar till att stärka motståndskraften hos kritiska entiteter mot fysiska hot, naturkatastrofer och sabotage.
Vilka omfattas av CER-direktivet?
Direktivet berör elva sektorer: energi, transport, bankverksamhet, finansmarknadsinfrastruktur, hälso- och sjukvård, dricksvatten, avloppsvatten, digital infrastruktur, offentlig förvaltning, rymd och livsmedel. Behöriga nationella myndigheter identifierar de kritiska entiteterna. Vissa sektorer undantas från delar av kraven enligt artikel 8.
När träder CER-direktivet i kraft?
CER-direktivet trädde i kraft den 16 januari 2023. Medlemsstaterna skulle införa nationella regler senast den 17 oktober 2024 och identifiera kritiska entiteter senast den 17 juli 2026. Sveriges proposition 2025/26:303 föreslår en ny lag från den 1 januari 2027. Kontrollera aktuell status på riksdagen.se.
Vad är skillnaden mellan NIS2 och CER?
NIS2 fokuserar på cybersäkerhet och skydd av digitala system, medan CER fokuserar på fysisk motståndskraft och skydd av kritisk infrastruktur (byggnader, personal, drift). Många verksamheter omfattas av båda regelverken.
Vilka är kraven i CER-direktivet?
Bland huvudkraven finns systematiska riskbedömningar, implementering av fysiska skyddsåtgärder, kontinuitetsplanering, bakgrundskontroller av personal och incidentrapportering vid allvarliga störningar.
Ersätter CER-direktivet det gamla ECI-direktivet?
Ja. CER-direktivet ersatte och upphävde det tidigare ECI-direktivet (2008/114/EG) från och med den 18 oktober 2024. Där ECI enbart täckte energi och transport omfattar CER elva sektorer och ställer bredare krav på riskbedömning, kontinuitet och incidentrapportering.
Vad händer om Sverige inte hinner införa CER i tid?
Sveriges skyldighet att genomföra direktivet ska skiljas från verksamhetens skyldigheter enligt den föreslagna lagen. Propositionen föreslår riskbedömning inom nio månader efter att verksamhetsutövaren fått del av identifieringsbeslutet. Kraven på åtgärder och incidentrapportering börjar enligt förslaget gälla efter tio månader. Kontrollera aktuell status på riksdagen.se och förbered arbetet under tiden.