Ransomware är skadlig programvara som låser eller krypterar filer och används för att kräva en lösensumma. Angripare kan också stjäla information och hota att publicera den. Därför behöver ni både skydd mot intrång och en testad plan för återställning.
Det effektivaste skyddet är proaktivitet och en väl förberedd organisation. Här går vi igenom hur attackerna fungerar i praktiken, varför backup inte alltid räcker och hur ni säkrar leveranskedjan innan skadan har skett.
Vad är ransomware?
Ransomware är skadlig programvara som krypterar eller låser filer på datorer, servrar och i molnmiljöer. Angriparen kräver därefter en lösensumma, oftast i kryptovaluta, för att lämna ut den digitala nyckel som krävs för att låsa upp systemen.
Krypteringen är ofta slutskedet i en längre operation, inte början. Innan filerna låses har angriparna ofta rört sig fritt i nätverket under en längre tid, skaffat sig administrativa rättigheter och kartlagt organisationens mest värdefulla tillgångar.
Idag drivs ransomware-attacker ofta som professionella verksamheter genom modellen Ransomware-as-a-Service (RaaS). Specialiserade kriminella grupperingar utvecklar den skadliga koden och "hyr ut" den till andra aktörer (affiliates) som utför själva intrånget. Intäkterna delas mellan dem som utvecklar verktygen och dem som genomför angreppen. Fördelningen varierar mellan grupper.
Double Extortion: Mer än bara kryptering
Idag nöjer sig angripare sällan med att bara låsa era filer. I vad som kallas "Double Extortion" (dubbel utpressning) stjäl de även känslig data innan krypteringen påbörjas. Hotet förskjuts då från att bara handla om IT-drift till att handla om utpressning och ryktesskada. Om ni inte betalar, hotar de att publicera kundregister, affärshemligheter och personuppgifter på offentliga läckagesajter på dark web.
Detta skapar en extrem press på organisationen av flera skäl:
- Juridiska och regulatoriska krav: Läckage av personuppgifter kan leda till omfattande böter enligt GDPR och krav på incidentrapportering till Integritetsskyddsmyndigheten (IMY).
- Förtroendekris: Att förlora kontrollen över kunddata skadar varumärket och kundernas förtroende på ett sätt som kan ta år att reparera.
- Affärsmässig sårbarhet: Stöld av immateriella rättigheter eller strategiska planer kan ge konkurrenter eller utomstående aktörer insyn i verksamhetens kärna.
Vissa aktörer går ännu längre med Triple Extortion, där de även utpressar era kunder eller anställda direkt, eller använder överbelastningsattacker (DDoS) för att öka trycket ytterligare.
Detta gör att en traditionell backup-lösning, som visserligen kan återställa driften, inte räcker som ensamt skydd mot de långsiktiga konsekvenserna av en attack.
Hur fungerar ransomware?
De vanligaste attackvägarna inkluderar nätfiske (phishing) med skadliga bilagor, svaga lösenord på fjärrskrivbord (RDP) eller sårbarheter i opatchad mjukvara.
Angreppet sker ofta i tystnad. Angriparna rör sig genom nätverket under flera dagar eller veckor för att identifiera backuper, kartlägga känsliga data och säkerställa största möjliga skada innan krypteringen slutligen dras igång.
Ransomware i leverantörskedjan
En växande trend är att angripare riktar in sig på leverantörer för att nå deras kunder. Genom att kompromettera en programvaruleverantör eller en IT-partner kan ransomware spridas automatiskt till hundratals företag samtidigt. Coop-incidenten 2021 är ett exempel på hur ett angrepp via en IT-leverantör kan slå mot kundens drift. Ett avbrott hos en gemensam driftleverantör kan också påverka många kunder utan att deras egna system har infekterats. Detta gör det avgörande att inte bara se till sin egen säkerhet, utan även granska sina leverantörers förmåga att skydda sig.
Om ni drabbas är riskerna vid en betalning stora: det finns inga garantier för att ni får tillbaka datan, verktygen kan vara instabila, och ni finansierar kriminell verksamhet vilket dessutom kan vara i strid med sanktionslagstiftning. Betalning ger heller ingen garanti för att stulna uppgifter raderas.
Hur skyddar man sig mot ransomware?
Att skydda sig kräver en kombination av tekniska lösningar och ett säkerhetsmedvetet arbetssätt.
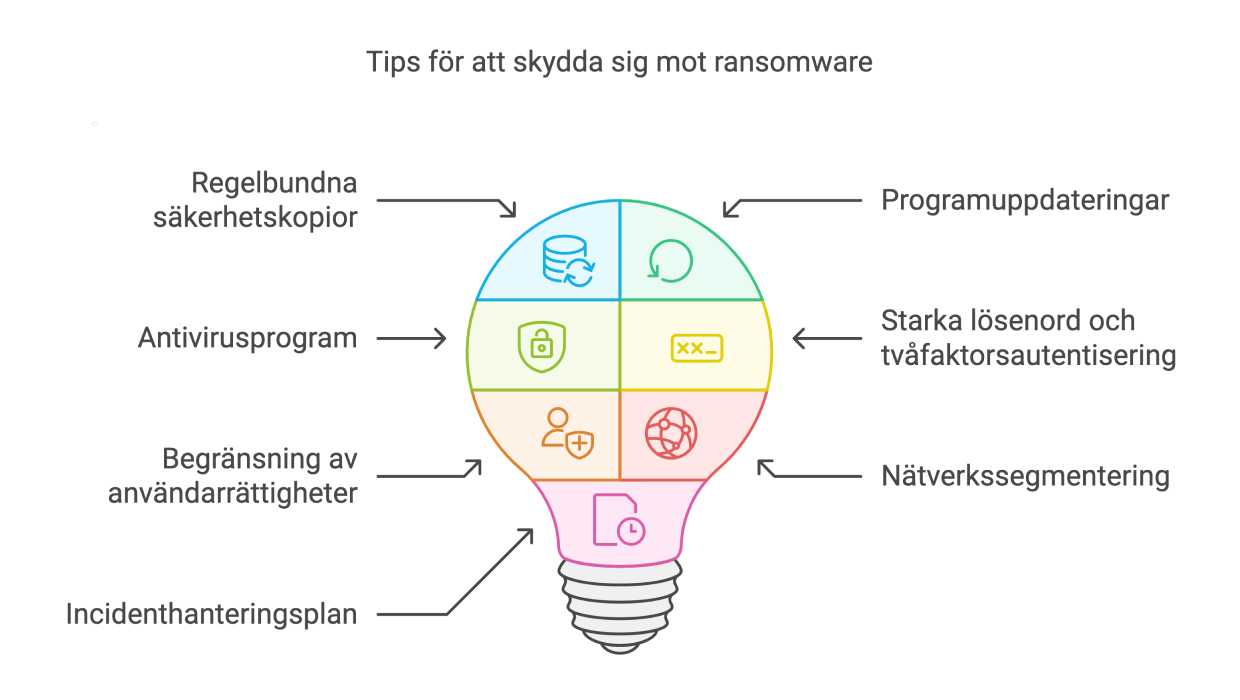
- Skydda och testa säkerhetskopiorna: 3-2-1 innebär tre kopior, på två typer av lagring, varav en på annan plats. Lägg dessutom till offline- eller oföränderligt lagrade kopior och separata behörigheter. Offline och oföränderlig lagring är olika skydd; verifiera hur er lösning motstår radering och testa återställningen.
- Håll systemen uppdaterade: Patcha kritiska sårbarheter omedelbart. Ransomware utnyttjar ofta kända svagheter där säkerhetsuppdateringar redan finns tillgängliga. Regelbunden sårbarhetsskanning hjälper er hitta dem innan angriparen gör det.
- Utvärdera EDR som del av skyddet: Endpoint Detection and Response (EDR) kan upptäcka misstänkta beteenden – som att tusentals filer plötsligt börjar krypteras – och stoppa processen i realtid.
- Aktivera MFA överallt: Multifaktorautentisering är det enskilt viktigaste skyddet mot stulna inloggningsuppgifter, som är en av de vanligaste vägarna in.
- Tillämpa Least Privilege: Begränsa användarnas rättigheter så att ett intrång på en enskild dator inte kan sprida sig till hela serverhallen.
- Nätverkssegmentering: Dela upp nätverket så att en infektion kan isoleras till en specifik del av verksamheten.
- Utveckla en incidenthanteringsplan: Ha en klar plan för hur du ska agera om en ransomware-attack inträffar. Planen bör omfatta isolering av infekterade system, återställning av data från säkerhetskopior och kommunikation med anställda och kunder. En strukturerad incidenthanteringsprocess hjälper er att agera snabbt och metodiskt när något händer.
Se CISA:s StopRansomware-guide för råd om förebyggande skydd, säkerhetskopiering och hantering av ett pågående angrepp.
Om ni misstänker ett pågående ransomwareangrepp
Isolera berörda system enligt er incidentplan och kontakta IT-ansvarig eller incidentteamet. Bevara loggar och annat underlag. Återställ inte systemen förrän intrångsvägen och omfattningen har bedömts, så att återställningen inte infekteras igen. Bedöm också om personuppgifter berörs och vilka rapporteringskrav som gäller för er verksamhet.
Vanliga frågor
Vad är ransomware?
Ransomware är skadlig kod som krypterar filer eller hela system och kräver en lösensumma för att dekryptera dem. Moderna varianter använder ofta dubbel utpressning där angriparen även stjäl data och hotar att publicera den om offret inte betalar.
Ska man betala lösensumman vid en ransomware-attack?
Polisen och de flesta säkerhetsexperter avråder från att betala. Det finns ingen garanti för att ni får tillbaka data, betalningen finansierar fortsatt brottslighet och ökar risken för nya attacker mot er. Fokusera istället på att återställa från säkerhetskopior och rapportera incidenten till Polisen och berörda myndigheter.
Vad är Ransomware-as-a-Service (RaaS)?
RaaS innebär att ransomware-grupper hyr ut sin skadliga kod och de system som används för attackerna. Andra angripare kan då utföra attacker utan att utveckla koden själva. Det gör det lättare att börja och har bidragit till att ransomware-attacker blivit vanligare.
Hur skyddar man sig mot ransomware?
Skydda era säkerhetskopior. Ha en kopia utan nätanslutning eller i lagring där den inte kan ändras, och testa regelbundet att ni kan återställa data. Använd multifaktorautentisering, alltså fler än ett sätt att bekräfta identiteten, på alla konton. Installera säkerhetsuppdateringar snabbt och dela upp nätverket i separata delar. Använd EDR-skydd för att upptäcka och hantera angrepp på datorer. Utbilda också personalen regelbundet. Åtgärderna behöver kombineras för att ge ett bra skydd.