ISO 9001 · ChainSec Leverantör
Ordning på leverantörerna.
Underlag för kapitel 8.4.
ISO 9001:2015 kapitel 8.4 kräver att företag utvärderar, väljer, övervakar och omvärderar sina externa leverantörer enligt dokumenterade kriterier och kan visa underlaget vid revision. ChainSec är ett leverantörsregister för kvalitets- och miljöansvariga som håller ordning på godkänd leverantörslista, certifikat, omvärdering och avvikelser — inte ett ledningssystem.
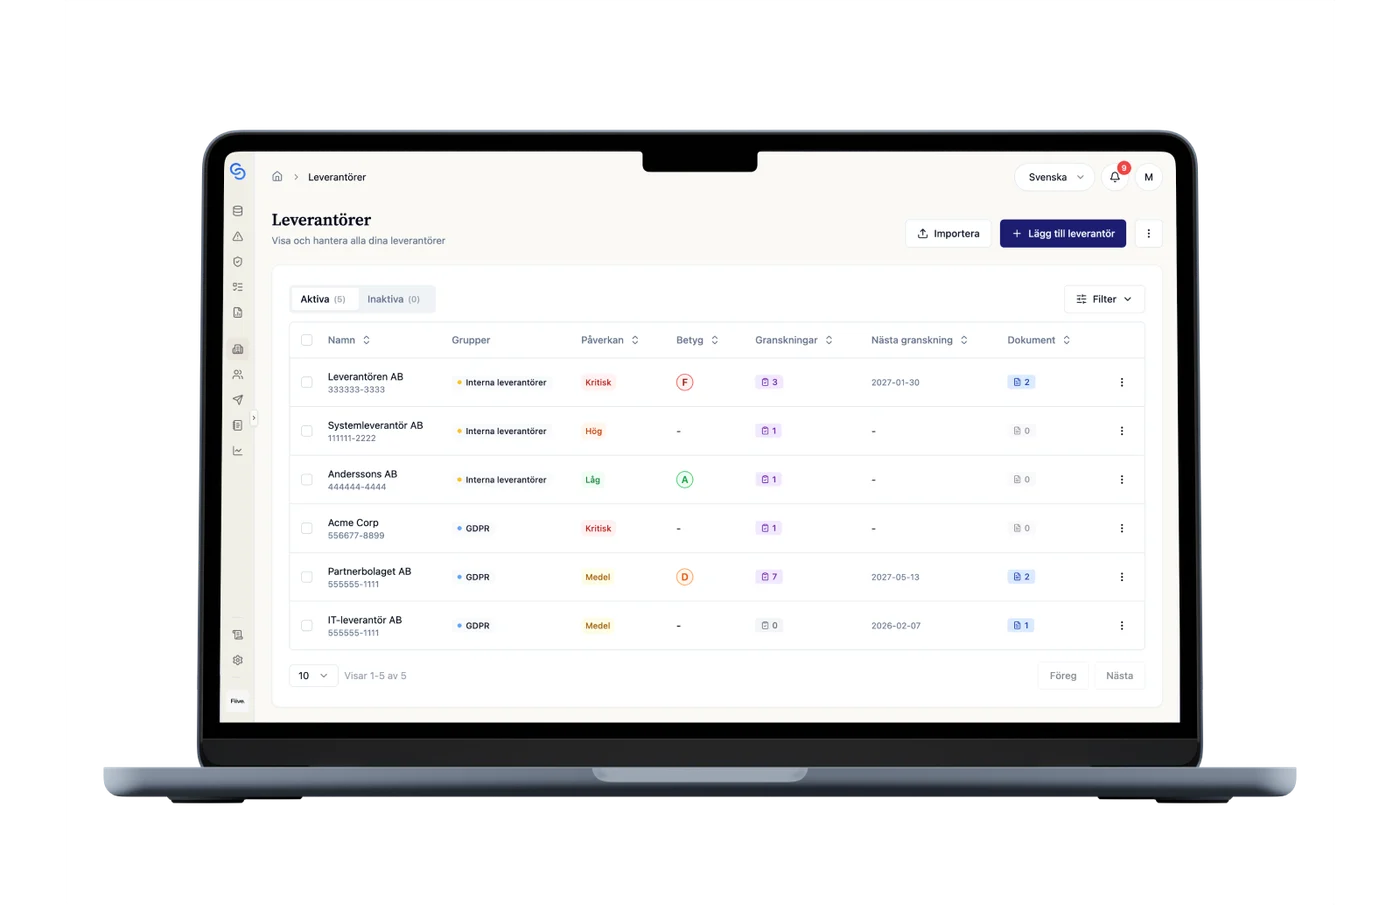
Från krav till arbete
Är ChainSec ett ISO 9001-system?
Nej. ChainSec ersätter inte ert ledningssystem. Vi stödjer leverantörsbedömning, klassning, certifikat, omvärdering och avvikelser mot leverantörer — det arbete revisorn frågar om i kapitel 8.4.
| Kapitel | Vad ISO 9001 kräver | Var det görs och vad revisorn vill se |
|---|---|---|
| 8.4.1 | Kriterier för utvärdering, urval, övervakning och omvärdering av externa leverantörer, och dokumenterad information om varje steg. | ChainSec — godkännandestatus, granskningslogg och export av godkänd leverantörslista. Revisorn vill se kriterierna och att varje leverantör bedömts mot dem. |
| 8.4.2 | Styrning i proportion till hur mycket leverantören påverkar er förmåga att leverera enligt kundkrav. | ChainSec — klassning och omvärderingsintervall per leverantör. Revisorn vill se att styrningen skiljer sig mellan kritiska och övriga leverantörer. |
| 8.4.3 | Krav som kommuniceras till leverantören innan avtal eller inköpsorder. | Delvis — enkäter och dokument i ChainSec, kraven i avtal och inköpsorder hos er. Revisorn vill se kraven på inköpsordern eller i avtalet innan beställning. |
| 10.2 | Avvikelser hanteras med åtgärd, orsaksanalys och uppföljning av att åtgärden fungerade. | ChainSec för avvikelser mot leverantörer, ert ledningssystem för interna avvikelser. Revisorn vill se vad som hände, vilken åtgärd som togs och att den verifierats. |
| 6.1 | Risker och möjligheter identifieras och hanteras. | Tillägget Risk och krav |
| 7.5, 9.2, 9.3 | Dokumentstyrning, internrevision och ledningens genomgång. | Ert ledningssystem |
Vad kräver ISO 9001 kapitel 8.4 av leverantörer?
Kapitel 8.4 kräver att ni utvärderar, väljer, övervakar och omvärderar de externa leverantörer som påverkar er förmåga att leverera enligt kundkrav. Kriterierna ska vara dokumenterade, styrningen ska stå i proportion till leverantörens påverkan, och ni ska kunna visa vad som gjorts.
Begreppet extern leverantör är bredare än inköp. Det omfattar även outsourcade processer som IT-drift, kalibrering och koncernbolag utanför ledningssystemets omfång — och ansvaret stannar hos er även när någon annan utför arbetet.
Klausulerna 8.4.1, 8.4.2 och 8.4.3 går vi igenom i detalj i guiden till ISO 9001 klausul 8.4. Hur klassning, godkännandestatus, certifikat och omvärdering hålls ihop per leverantör visar vi på sidan om systemet för leverantörsbedömning. Kapitelnumren på sidan följer ISO 9001:2015. ISO 9001:2026 publicerades den 16 september 2026, så kontrollera med ert certifieringsorgan vilken utgåva och övergångsplan som gäller. Standarden publiceras av ISO.
I det dagliga arbetet
Hur håller ni ordning på leverantörerna inför revision?
Leverantörsuppföljningen är ofta någons jobb vid sidan av det riktiga jobbet. Det här är stegen, i den ordning de flesta tar dem.
Importera leverantörslistan
Exportera ert kalkylblad till CSV och importera. Kalkylbladet är onboardingen, så ni behåller det. Importerade leverantörer blir godkända direkt, och historiken visar att de kom via import.
Klassa och sätt omvärderingsintervall
Klassa varje leverantör efter hur mycket den påverkar er leverans och välj hur ofta den ska omvärderas: var tredje, sjätte eller tolfte månad. Då syns den proportionerliga styrningen i 8.4.2 per leverantör.
Bedöm och samla bevis
Skicka leverantörsbedömningar för kvalitet till de kritiska leverantörerna. Anpassa frågorna efter era kriterier och samla svar och certifikat som underlag.
Granska och omvärdera med historik
Varje granskning loggas med datum, utfall och vem som gjorde den. Checklistor per leverantör håller ordning på stegen som ska göras varje gång.
Exportera den godkända leverantörslistan
En export med status, klassning, senaste granskning och certifikatens giltighet. Det är dokumentet en revisor eller en stor kund ber om först.
Hur hanterar ni avvikelser och reklamationer mot leverantörer?
En reklamation som bara finns i ett mejl räcker inte vid revision. Revisorn vill se vad som hände, vad leverantören svarade, vilken åtgärd som togs och vem som verifierade att den fungerade. I ChainSec hör avvikelsen till leverantören, och öppna avvikelser syns i todo-listan tills de är stängda.
- Registrera
- Vad som hände, källa — reklamation, revisionsfynd eller enkätsvar — allvarlighetsgrad och ansvarig. Den ansvariga kan vara någon i inköp eller produktion utan konto i ChainSec.
- Följ upp
- Åtgärd, rotorsak och leverantörens svar på samma ställe. Ett flaggat enkätsvar kan bli en avvikelse direkt från granskningen.
- Verifiera och stäng
- Någon verifierar att åtgärden fungerade, och ChainSec sparar vem och när. Stängs en ogrundad reklamation utan verifiering krävs en förklaring som loggas separat.
Hur ofta ska leverantörer omvärderas enligt ISO 9001?
ISO 9001 anger inget fast intervall. Kravet är att ni har kriterier för omvärdering och kan visa att ni följer dem. Vanligt är årlig omvärdering av kritiska leverantörer och glesare för övriga, plus omvärdering vid händelser som en allvarlig avvikelse eller ett ägarbyte. Så sätter ni intervallet och vad revisorn brukar fråga efter går vi igenom i guiden till ISO 9001 klausul 8.4, och grunderna finns i Vad är en leverantörsbedömning?
Utebliven omvärdering är en vanlig brist att kontrollera före revision: företaget utvärderade leverantören vid start och sedan aldrig igen. I ChainSec har varje leverantör ett eget intervall och en historik som visar när den senast granskades.
Räcker Excel, ledningssystemet eller en konsultmall?
- ”Vi kör Excel.”
- Excel är inte dåligt. Det säger bara inte till när ett certifikat har gått ut eller en omvärdering är försenad, och revisorn frågar efter historik som kalkylbladet skriver över. Ni behåller kalkylbladet — det blir importfilen.
- ”Vårt ledningssystem gör redan det här.”
- Många ledningssystem har en blankett för leverantörsbedömning. Skillnaden är ett leverantörsregister som håller status, giltighet och historik per leverantör. Ligger reklamationen redan i ert system refererar ni till ärendet och behåller detaljerna där.
- ”Vår konsult har gett oss en mall.”
- Mallen löser första utvärderingen. Den löser inte den fjortonde omvärderingen, eller frågan om vem som godkände vad och när.
Läs mer
Frågor och svar om ISO 9001
Är ChainSec ett ISO 9001-system?
Nej. ChainSec ersätter inte ert ledningssystem och har ingen dokumentstyrning, inga processkartor och ingen internrevision. ChainSec gör leverantörsdelen: leverantörsregister, klassning, omvärdering, certifikat, godkänd leverantörslista och avvikelser mot leverantörer. Tillägget Risk och krav täcker interna risker och krav.
Vad kräver ISO 9001 kapitel 8.4 av leverantörer?
Kapitel 8.4 kräver att ni utvärderar, väljer, övervakar och omvärderar externa leverantörer som påverkar er förmåga att leverera enligt kundkrav, med dokumenterade kriterier och styrning i proportion till leverantörens påverkan. Kraven på leverantören ska kommuniceras innan avtal eller inköpsorder.
Hur ofta ska leverantörer omvärderas enligt ISO 9001?
Standarden anger inget fast intervall. Ni bestämmer kriterierna och måste kunna visa att ni följer dem. Sätt intervallet per leverantör efter risk. Vanligt är årlig omvärdering av kritiska leverantörer och glesare för övriga, plus omvärdering vid händelser som en allvarlig avvikelse. Guiden till ISO 9001 klausul 8.4 går igenom vad revisorn brukar fråga efter.
Vad visar vi revisorn?
Den godkända leverantörslistan som export med status, klassning, senaste granskning och certifikatens giltighet. Per leverantör finns granskningshistoriken, certifikaten och avvikelserna — öppna och stängda, med vem som verifierade åtgärden och när.
Kan vi behålla reklamationerna i vårt ERP eller ledningssystem?
Ja. En avvikelse i ChainSec kan referera till ärendenumret i ert ERP eller ledningssystem. Detaljerna stannar där, och ChainSec håller kopplingen till leverantören och uppföljningen som revisorn frågar efter.
Fungerar ChainSec för ISO 14001?
Ja. Ni kan bedöma leverantörernas miljöarbete med enkäter och följa upp certifikat och avvikelser. Anpassa frågorna efter era miljökrav och använd svaren som underlag inom ert ledningssystem.
Se ert leverantörsarbete i ChainSec.
Vi visar leverantörsregistret, certifikaten och granskningshistoriken utifrån ert arbetssätt. Efter demon får ni testa ChainSec kostnadsfritt.