ISO 9001 anger inget intervall för hur ofta leverantörer ska omvärderas. Sätt intervallet per leverantör efter påverkan på kvalitet och leverans. Årligen är en vanlig rutin för kritiska leverantörer, men inget krav i standarden. Att omvärderingen helt uteblir är en brist ni bör kontrollera före revision.
Klausul 8.4 kräver att ni utvärderar, väljer, övervakar och omvärderar externa leverantörer som påverkar kvaliteten i er leverans. Ni ska fastställa och tillämpa kriterier och spara dokumenterad information om resultaten och åtgärderna, så att kvalitetsansvarig eller inköp kan visa dem vid revision. Se även vår sida om ISO 9001 och leverantörsbedömning.
Genomgången nedan utgår från ISO 9001:2015. ISO 9001:2026 publicerades den 16 september 2026. Kontrollera vilken utgåva och övergångsplan som gäller med ert certifieringsorgan.
Ett kalkylblad eller en mall från revisorn kan vara en bra start, och rutinen kan redan finnas i ert ledningssystem. Var gränsen går för kalkylbladet beskriver vi i leverantörsbedömning i Excel eller system. Det återkommande jobbet är att hålla den godkända leverantörslistan aktuell och bevara vem som fattade vilket beslut, när och på vilket underlag.
Vad säger klausul 8.4 om externa leverantörer?
Klausul 8.4 ("Styrning av externt tillhandahållna processer, produkter och tjänster") är uppdelad i tre delar. Tillsammans kräver de att ni ska ha kontroll på allt som kommer utifrån och påverkar er slutleverans.
8.4.1 — Generella krav
Det är här grundlogiken finns. Standarden kräver fyra obligatoriska aktiviteter: utvärdering, urval, prestandaövervakning och omvärdering. Ni ska fastställa och tillämpa kriterier för varje del, och bevara dokumenterad information om resultaten och eventuella åtgärder.
Klausulen gäller i tre situationer:
- När leverantörens produkter eller tjänster ingår i er egen slutprodukt.
- När leverantören levererar direkt till er kund för er räkning.
- När en process har outsourcats (t.ex. löneadministration eller IT-drift).
8.4.2 — Typ och omfattning av styrning
Det är här riskbaserat tänkande kommer in. Standarden kräver att ni definierar vilken styrning som gäller leverantören och dess leverans, och att ni då tar hänsyn till den potentiella påverkan på er förmåga att leverera enligt kundkrav.
En kritisk komponentleverantör kräver mer omfattande kontroll än en kontorsmateriel-leverantör. Ni måste också beakta tillämpliga lag- och myndighetskrav samt hur effektiv leverantörens egen styrning är. Definiera både styrningen av leverantören och styrningen av resultatet (t.ex. mottagningskontroll).
8.4.3 — Information till externa leverantörer
Den minst kända men ofta missade delen. Innan avtal eller inköpsorder skickas måste ni kommunicera kraven tydligt — inklusive tillämpliga specifikationer, godkännanden, kompetenskrav, samverkan, uppföljning och eventuell verifiering hos leverantören. Vilka punkter som behövs beror på leveransen.
Vilka leverantörer omfattas?
Standarden använder begreppet "extern leverantör" — bredare än bara inköp. Det inkluderar produktleverantörer, tjänsteleverantörer, underleverantörer och outsourcade processer.
En vanlig missuppfattning är att 8.4 bara handlar om fysiska produkter. I praktiken täcker klausulen också IT-drift, kalibrering, externa konsulter och koncerninterna bolag som ligger utanför ert ledningssystems omfång.
En viktig princip: ni behåller ansvaret för outsourcade processer även när någon annan utför dem. Den vanliga missuppfattningen att "ansvaret överförs när vi outsourcar" är fel — och en av de saker revisorer letar efter.
Hur genomför man en bedömning som uppfyller klausulen?
I praktiken bygger ni processen i fem steg.
1. Riskklassificera leverantörskategorierna. Definiera vad som gör en leverantör kritisk — påverkan på slutprodukt, ersättbarhet, regulatorisk risk eller spend. Utan denna definition blir riskbaserat tänkande godtyckligt.
2. Inledande leverantörsgodkännande. Samla in information via leverantörsenkäter, kontroll av leverantörens ISO-certifikat och eventuellt platsbesök. Använd tydliga kriterier som går att tillämpa konsekvent. De kan vara kvalitativa eller kvantitativa; ett numeriskt poängsystem är inget generellt krav.
3. Beslut och godkänd leverantörslista (AVL). Inköpschef eller kvalitetsansvarig fattar dokumenterat beslut. Leverantören förs in i registret med status, giltighetstid och eventuella villkor.
4. Löpande prestandauppföljning. Välj uppföljningsintervall och relevanta mått, till exempel leveransprecision (OTD), kvalitetsutfall, reklamationer och svarstid på avvikelser. Kvartalsvis uppföljning och ett visst procentmål är exempel på interna kriterier, inte generella standardkrav.
5. Periodisk omvärdering. Formellt dokumenterat beslut baserat på prestandadata. Återkoppla till leverantören via scorecard och initiera åtgärdsplan vid behov.
Vad är en godkänd leverantörslista?
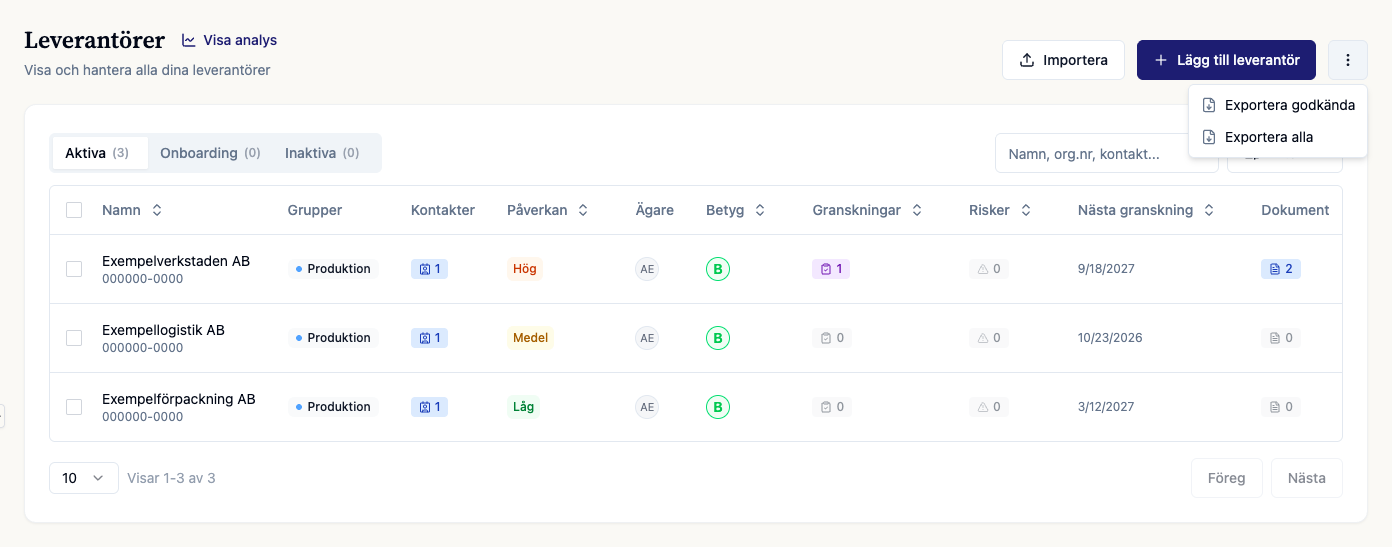
En godkänd leverantörslista (AVL) är ett register över de leverantörer ni har bedömt och godkänt att köpa från. För varje leverantör visar listan godkännandestatus, klassning, vad leverantören är godkänd för, senaste granskning, nästa omvärdering och certifikatens giltighet. ISO 9001 använder inte begreppet, men listan är ett vanligt sätt att visa att era kriterier för utvärdering, urval och omvärdering tillämpas.
Listan är användbar först när den är aktuell och går att spåra: vem som godkände leverantören, när och på vilket underlag. Börja med mallen för godkänd leverantörslista.
Exempel på dokumenterad leverantörsbedömning
En ifylld bedömning behöver visa sambandet mellan era kriterier, underlaget och beslutet. För en fiktiv komponentleverantör kan dokumentationen se ut så här:
| Uppgift | Exempel |
|---|---|
| Leverans | Ytbehandlade fästen enligt ritning. |
| Kriterier | Mått enligt ritning, avtalad leveransförmåga och materialunderlag för ytbehandlingen. |
| Granskat underlag | Provmätning, ritningsrevision, kapacitetsbesked och materialdeklaration. |
| Öppen fråga | Materialunderlaget för ytbehandlingen behöver kompletteras. |
| Beslut | Komplettering behövs före godkännande. Inköpsansvarig begär underlaget. |
| Uppföljning | Kvalitetsansvarig kontrollerar första serieleveransen. Nästa omvärdering bestäms efter godkännandet. |
Exemplet använder köparens egna kriterier. Välj det som påverkar er leverans och spara även datum och vem som granskat respektive fattat beslutet.
Hur ofta ska leverantörer omvärderas?
ISO 9001 anger inget fast omvärderingsintervall. Bestäm och dokumentera intervallet utifrån leverantörens påverkan på kvalitet, leveransförmåga och tidigare avvikelser. Årligen är en vanlig rutin för kritiska leverantörer, men inte ett generellt krav i standarden. Omvärdera också när en väsentlig förändring eller allvarlig avvikelse motiverar det.
Väg in hur svår leverantören är att ersätta, utfallet av leveranskontroller, reklamationer och vilka bevis som behöver förnyas. Sätt en ansvarig och ett datum för nästa omvärdering, följ upp resultatet och dokumentera beslutet. Det gör rutinen spårbar utan att alla leverantörer får samma kalender. Protokollet för omvärdering av leverantör visar arbetsgången.
Fem brister att kontrollera före revision
Använd punkterna som en självkontroll av ert arbetssätt. ISO/IAF:s vägledning om externa leverantörer beskriver hur granskningen kan knytas till godkända leverantörer, definierade kriterier och uppföljning.
- Inaktuell eller obefintlig leverantörsförteckning. Leverantörer används utan dokumenterad utvärdering, eller AVL:n har inte uppdaterats efter prestandaförändringar.
- Vaga utvärderingskriterier. "Leverantören känns pålitlig" räcker inte. Kriterierna ska vara tydliga och möjliga att tillämpa konsekvent; alla behöver inte uttryckas som numeriska KPI:er.
- Ingen omvärdering. Företag utvärderar bara vid onboarding och missar den löpande omprövningen — då saknas underlag för att bedöma om leverantören fortsatt uppfyller kraven.
- Bristfällig kommunikation av krav (8.4.3). Specifikationer, kompetenskrav och rätten att granska saknas på inköpsorder eller avtal.
- Övervakning utan koppling till risk. Alla leverantörer behandlas lika — eller, vanligare, kritiska leverantörer glöms i den löpande uppföljningen.
Den underliggande rotorsaken är ofta att leverantörsbedömning ägs av flera funktioner (inköp, kvalitet, produktion) utan en tydlig processägare. Flera versioner av samma leverantörslista hos olika avdelningar är en typisk följd.
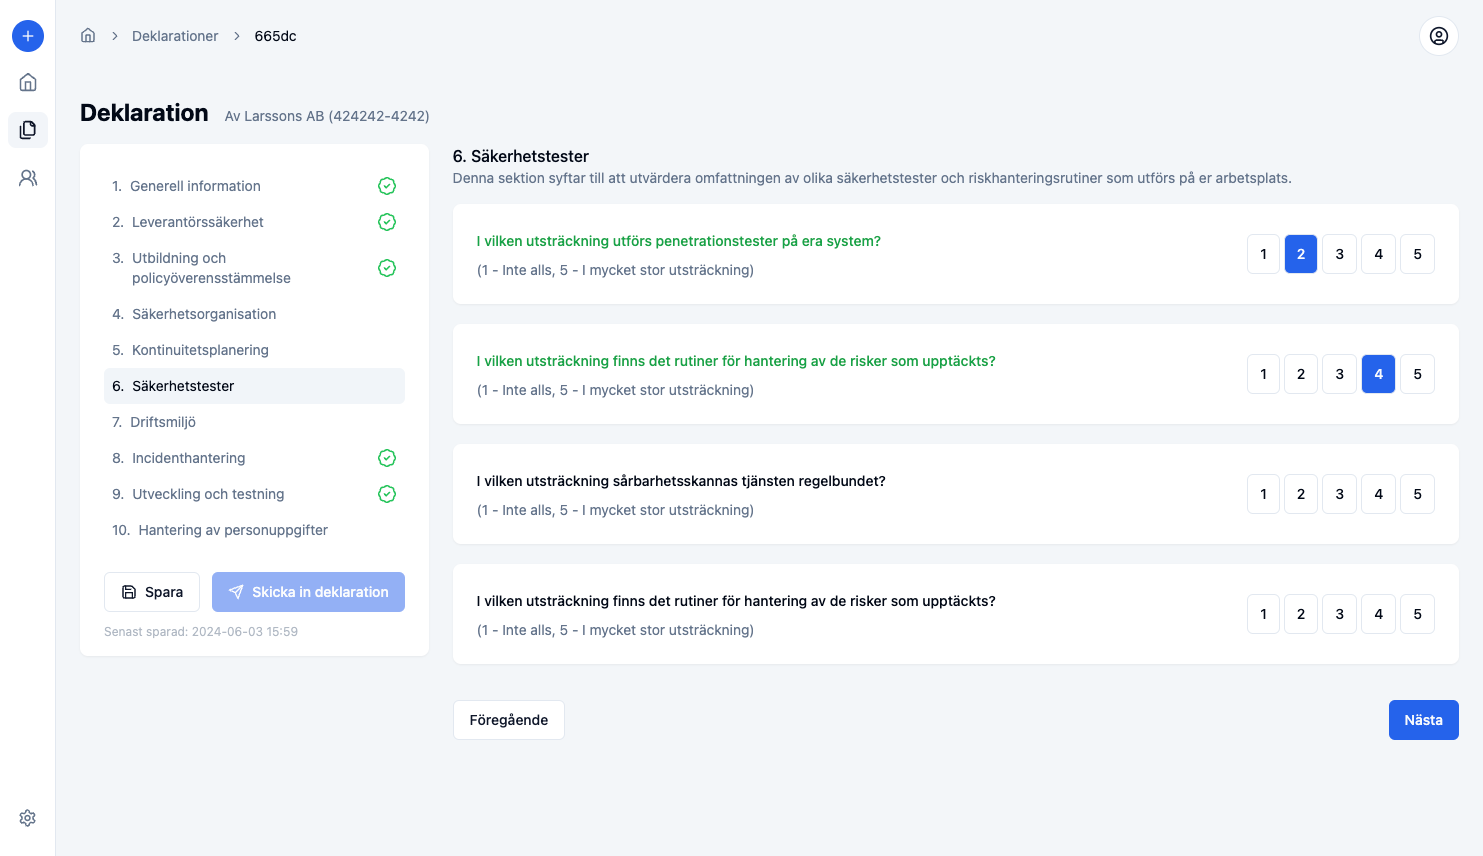
I ChainSec väljer ni omvärderingsintervall per leverantör (3, 6 eller 12 månader) och samlar genomförda granskningar i en logg med datum och ansvarig. Certifikat som går ut inom 30 dagar och omvärderingar som är i tur syns på todo-listan, och veckovisa mejl påminner om dem. Den godkända leverantörslistan kan exporteras med status, klassning, senaste granskning och certifikatens giltighet — ett underlag att gå igenom när revisorn frågar. Det finns leverantörsbedömningar för kvalitet och miljö. Anpassa frågorna efter era egna bedömningskriterier. Se hur ni samlar och granskar svaren med leverantörsenkäter i ChainSec.
Kopplingen till NIS2, CRA och andra ramverk
Klausul 8.4 är inte unik för ISO 9001. Logiken — riskbaserad leverantörskontroll med dokumenterad uppföljning — återkommer i NIS2-direktivet, CRA (Cyber Resilience Act), DORA för finanssektorn och ISO 27001 A.5.19–A.5.23 för leverantörsrelationer.
Ni kan använda samma arbetssätt för leverantörer i flera ramverk. Lägg till de krav och underlag som behövs för varje ramverk. Många organisationer har separata register för kvalitet, säkerhet och hållbarhet. Det ger extra arbete och kan göra det svårare att visa rätt underlag vid revision.
Är ni även certifierade enligt ISO 14001 bedöms samma leverantörer för miljöpåverkan. Se miljöbedömning av leverantörer enligt ISO 14001 för frågor, underlag och exempel.
Dokumentation revisorn vill se
Vid revision behöver ni kunna visa hur kriterier, bedömningar och beslut hänger ihop. Följande dokument kan stödja det, beroende på ert arbetssätt:
- Procedur eller rutin för leverantörsbedömning (vem, hur, när).
- Aktuell godkänd leverantörsförteckning med status och datum.
- Ifyllda leverantörsenkäter från leverantörerna.
- Bedömningsmallar med dokumenterad poängsättning.
- Scorecards och KPI-rapporter per leverantör.
- Avvikelserapporter kopplade till specifika leverantörer.
- Beslutsprotokoll vid godkännande, omvärdering eller avveckling.
En revisor kan följa en inköpsorder bakåt till leverantörsgodkännandet och framåt till mottagningskontrollen. Enkäter, scorecards och poängsättning är exempel på arbetssätt, inte dokumentformat som alla måste använda. Visa det underlag och de resultat som behövs för era kriterier och beslut.
Sammanfattning
Klausul 8.4 handlar inte om att utvärdera alla leverantörer lika noga. Den handlar om att fastställa och tillämpa kriterier för utvärdering, urval, övervakning och omvärdering, styra efter potentiell påverkan — och kunna visa spårbarheten vid revision.
Kalkylbladet fungerar för en kort leverantörslista. När listan växer saknas giltighetstid, historik och status. Ett leverantörsregister med bedömningar, godkännandestatus och granskningslogg gör det lättare att se vilka omvärderingar som är aktuella och att visa revisionsspår.
Vanliga frågor
Vad kräver klausul 8.4 i ISO 9001?
Klausul 8.4 kräver att ni utvärderar, väljer, övervakar och omvärderar leverantörer som påverkar er förmåga att leverera enligt kundkrav. Ni ska fastställa och tillämpa kriterier, bestämma styrningens omfattning med hänsyn till leverantörens potentiella påverkan och spara dokumenterad information om resultaten och åtgärderna.
Hur ofta ska leverantörsbedömning genomföras enligt ISO 9001?
ISO 9001 anger inget intervall för omvärdering. Sätt intervallet per leverantör efter påverkan på kvalitet och leverans; årligen är en vanlig rutin för kritiska leverantörer, men inget krav i standarden. Omvärdera också när en väsentlig förändring eller allvarlig avvikelse motiverar det. Att omvärderingen helt uteblir är en brist att kontrollera före revision.
Vad är skillnaden mellan 8.4.1, 8.4.2 och 8.4.3?
8.4.1 ställer de generella kraven: kriterier för utvärdering, urval, övervakning och omvärdering samt dokumenterad information om resultaten. 8.4.2 handlar om hur omfattande styrning ni ska tillämpa, med hänsyn till leverantörens potentiella påverkan. 8.4.3 reglerar vilken information som ska kommuniceras till leverantören innan avtal.
Måste alla leverantörer bedömas lika omfattande?
Nej. 8.4.2 kräver att ni tar hänsyn till leverantörens potentiella påverkan på er förmåga att möta kundkrav när ni bestämmer styrningen. En kritisk komponentleverantör behöver mer omfattande kontroll än en kontorsmateriel-leverantör.
Hur dokumenterar man leverantörsbedömning för revision?
Spara era kriterier, ifyllda bedömningsmallar, scorecards, beslutsprotokoll och åtgärdsplaner. Revisorn vill se en röd tråd från inköpsorder till leverantörsgodkännande och löpande uppföljning.