Krav brutna ned till något att göra
Gör nulägesbedömningen mot en kravkatalog och se vilka krav som inte är uppfyllda. NIS2-katalogen finns färdig, och egna krav lägger ni till själva.
För compliance och risk
Se var ni står mot kraven, identifiera gap och fördela åtgärder med ansvarig och deadline. Följ vad som är öppet, vad som är försenat och hur arbetet går framåt.
En nulägesbedömning visar var arbete behövs. Koppla gap och risker till åtgärder, så att varje uppföljning har ett tydligt nästa steg.
Gör nulägesbedömningen mot en kravkatalog och se vilka krav som inte är uppfyllda. NIS2-katalogen finns färdig, och egna krav lägger ni till själva.
Skapa åtgärder för identifierade gap med ansvarig, deadline och status. Då kan ni fördela arbetet och följa upp det med rätt person.
Status på krav, risker och åtgärder visar vad som pågår och vad som återstår. Gå igenom öppna och försenade åtgärder inför nästa uppföljning.
Bedöm nuläget, bestäm vad som behöver göras och följ upp åtgärderna. Nästa genomgång bygger på arbetet ni redan har gjort.
Gör en nulägesbedömning med den färdiga NIS2-kravkatalogen. Lägg till egna krav för andra ramverk eller för er verksamhet.
Registrera risker och brister och koppla dem till kraven de gäller och till berörda tillgångar.
Skapa åtgärder för de gap ni behöver hantera. Sätt ansvarig och deadline och följ status under arbetets gång.
Gå igenom öppna och försenade åtgärder, följ upp resultatet och uppdatera nulägesbedömningen. Historiken finns kvar inför nästa genomgång.
Kravarbetet behöver fortsätta efter nulägesbedömningen. Med ansvar, deadline och status samlade kan ni följa upp med rätt person och se vad som återstår. Underlaget för revision växer fram i samma arbete.
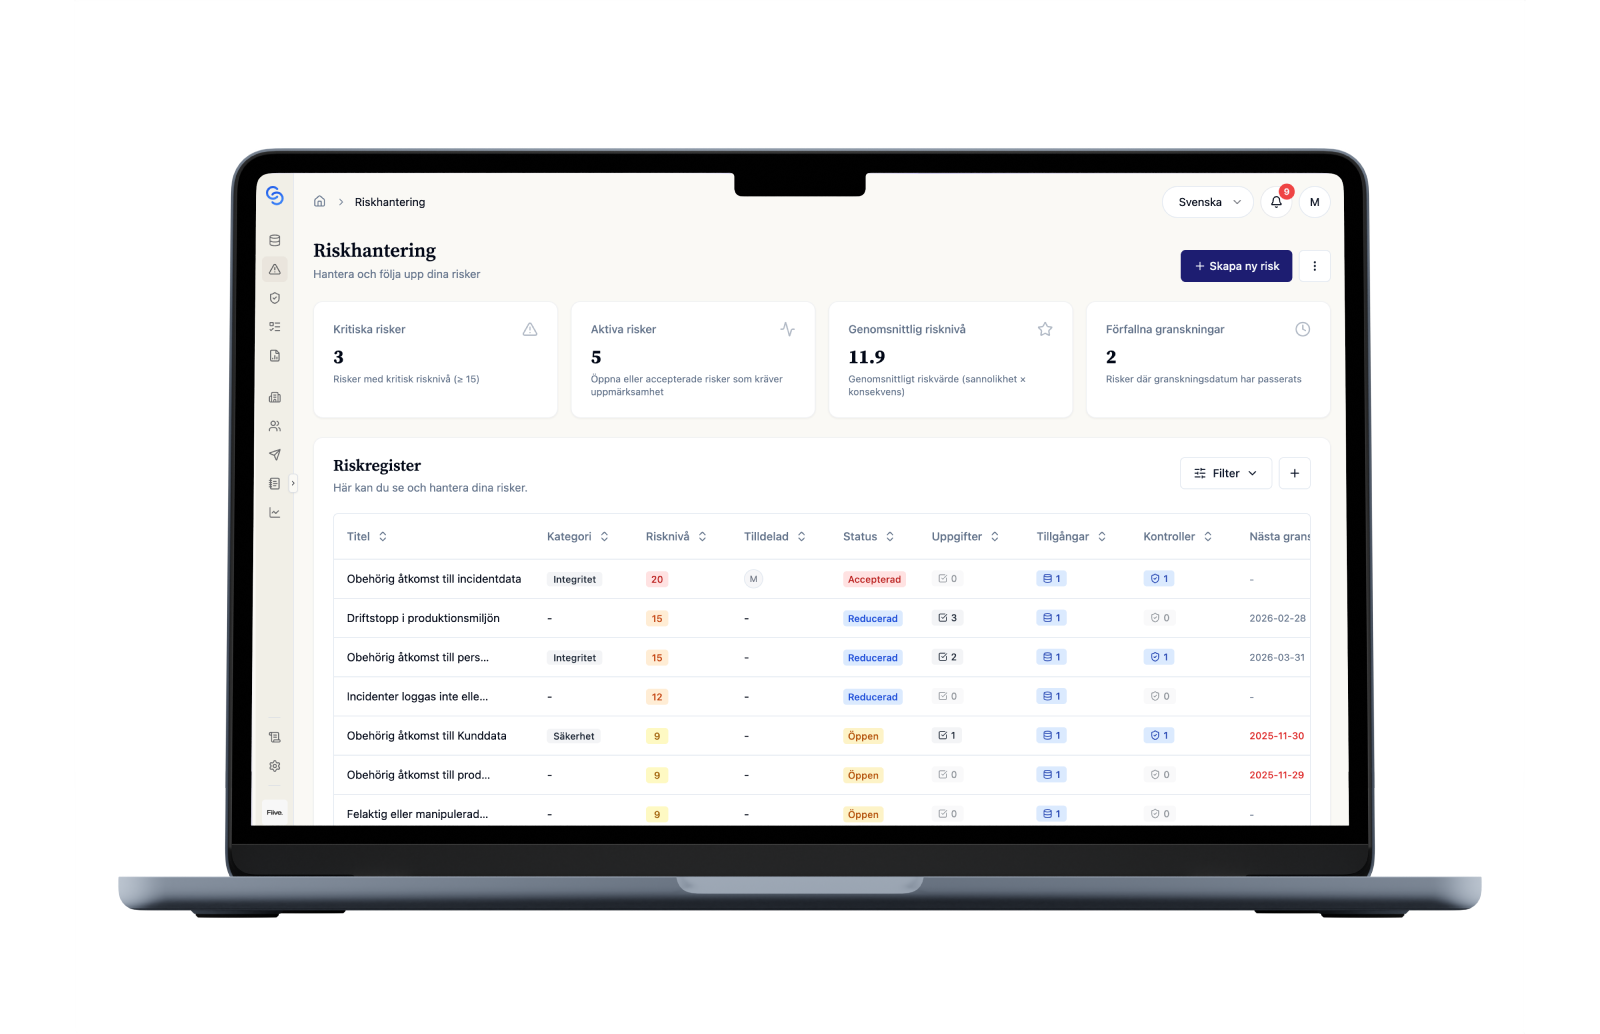
Ni registrerar brister och risker, kopplar dem till berörda krav och skapar åtgärder med ansvarig, deadline och status. Åtgärderna och deras historik gör att ni kan följa vad som har gjorts och vad som fortfarande är öppet.
NIS2-kravkatalogen med de tio säkerhetsområdena finns färdig. Ni kan komplettera med egna krav och göra en nulägesbedömning för att se vilka krav som behöver mer arbete. Andra ramverk kan ni arbeta med genom att lägga in era krav.
Ni kan visa status på krav, risker och åtgärder, dokument som ni har laddat upp som bevis och historiken över arbetet. Det ger underlag för att förklara hur en brist har följts upp och vad som återstår.
Nej. Dataskydd är ett tillägg ovanpå Risk och krav för tillgångsregister, informationsmängder och ett artikel 30-register för behandlingar av personuppgifter. GRC bygger på leverantörsmodulen med säkerhetsbedömningar och Risk och krav; ni kompletterar med Dataskydd när ni behöver den delen.
Vi utgår från ert arbete och visar hur ni bedömer nuläget, fördelar ansvar och följer upp åtgärder.