Anpassa bedömningen efter leverantören
Färdiga bedömningar för NIS2 och ISO 27001 i tre nivåer. Den kritiska driftleverantören får fler frågor än den som levererar kontorsmaterial.
För IT och säkerhet
Samla leverantörsbedömningar, risker och åtgärder i ett system. Se vad som behöver följas upp, vem som ansvarar och hur arbetet går framåt, även när säkerhetsarbetet delar tid med den löpande driften.
Anpassa bedömningen efter leverantörens betydelse och följ upp det som kräver en åtgärd. Ansvar och status gör nästa steg tydligt.
Färdiga bedömningar för NIS2 och ISO 27001 i tre nivåer. Den kritiska driftleverantören får fler frågor än den som levererar kontorsmaterial.
Registrera en avvikelse från ett flaggat enkätsvar och följ upp leverantörens svar och åtgärd. För risker och krav skapar ni åtgärder med ansvarig, deadline och status.
Samla riskbedömning och riskbehandling i riskregistret. Koppla risker till krav och åtgärder, så att ni kan följa vad ni har beslutat och vad som återstår.
Från första leverantörsbedömningen till nästa uppföljning: svaren samlas, brister får ett nästa steg och tidigare arbete finns kvar när ni återkommer.
Välj en säkerhetsbedömning för NIS2 eller ISO 27001 i det djup som passar leverantören. Anpassa frågorna efter era behov och skicka bedömningen.
Leverantören svarar i formuläret och laddar upp certifikat och policyer. Ni ser vilka som har svarat.
Registrera avvikelser från svar som behöver följas upp. Bedöm riskerna och skapa åtgärder för risker och krav med ansvarig, deadline och status.
Gå igenom öppna risker och åtgärder och följ upp det som är försenat. Vid nästa bedömning finns leverantörens tidigare svar och historik kvar.
När säkerhetsarbetet delar tid med driften behöver ni snabbt kunna se var ni slutade. Svar, ansvar och status finns samlade, så att ni kan fortsätta uppföljningen och låta en kollega ta vid.
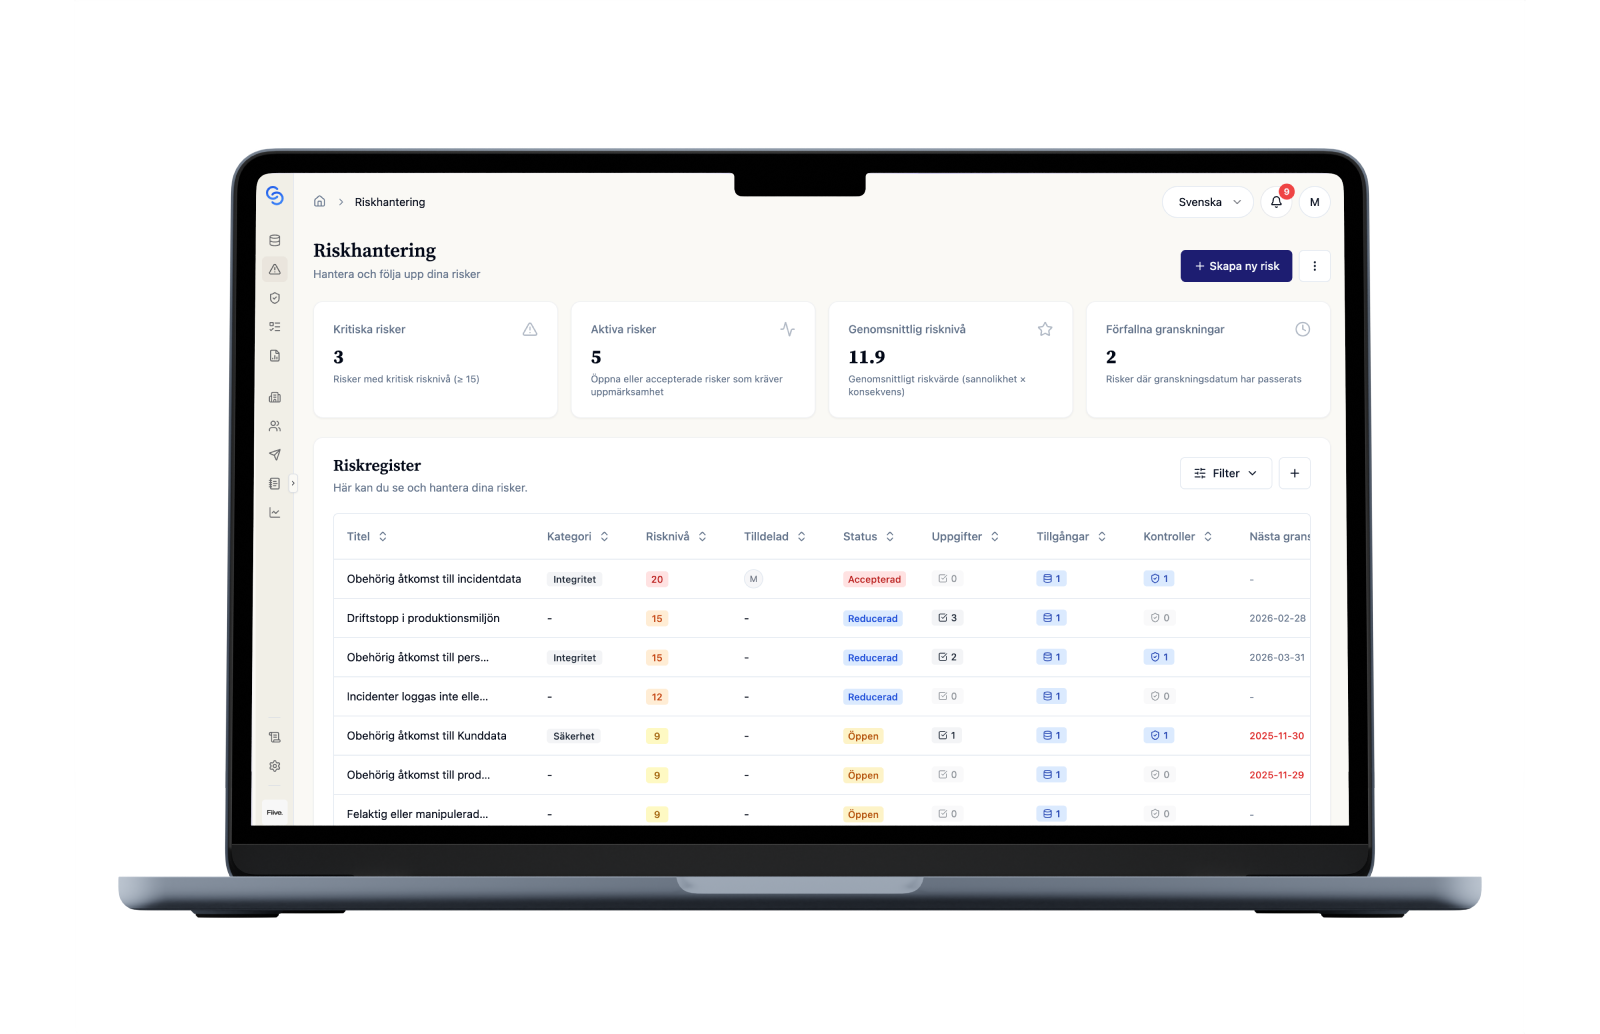
Ja. Färdiga säkerhetsbedömningar för NIS2 och ISO 27001 finns i tre djup. Ni väljer den bedömning som passar leverantören och kan anpassa frågorna, så att en kritisk driftleverantör får en mer omfattande bedömning än en mindre viktig leverantör.
Ett flaggat enkätsvar kan bli en avvikelse på leverantören. Där dokumenterar ni leverantörens svar, åtgärden och resultatet av uppföljningen. I Risk och krav kan ni också koppla åtgärder till risker och krav, med ansvarig, deadline och status.
Ni kan ta fram status på leverantörsbedömningar, öppna risker och pågående åtgärder ur systemet. Tidigare bedömningar och åtgärdernas historik ger underlag för att visa vad som har gjorts och vad som behöver följas upp.
ChainSec ger er färdiga leverantörsbedömningar för NIS2 och ISO 27001, en NIS2-kravkatalog med de tio obligatoriska säkerhetsområdena och spårbar historik över bedömningar och åtgärder. Vilka krav som gäller just er, och om ni uppfyller dem, bedömer ni själva.
Vi utgår från ert arbete och visar hur ni bedömer nuläget, fördelar ansvar och följer upp åtgärder.