ISO 27001-certifiering: 5 steg, tid och kostnad
Lucas Rosvall
Co-Founder & Tech LeadISO 27001-certifiering innebär att ett oberoende certifieringsorgan granskar ert ledningssystem för informationssäkerhet (ISMS). Arbetet kan delas in i fem steg: förberedelser, gapanalys och implementering, val av certifieringsorgan, revision och löpande underhåll. Tid och kostnad beror på omfattning, utgångsläge och resurser.
Standarden skrivs ibland som ISO 27001, ISO/IEC 27001 eller ISO27001 – och förväxlas ofta med ISO 27000, som innehåller översikt och terminologi för hela 27000-serien. Det är ISO/IEC 27001 ni certifieras mot. Använd 2022-utgåvan med klimattillägget Amd 1:2024, som kräver att ni bedömer om klimatförändringar är en relevant fråga för ledningssystemet.
Här går vi igenom genomförandet, vad som styr tid och kostnad och vem som får utfärda certifikatet i Sverige. För standardens uppbyggnad och urvalet av kontroller, se kraven i ISO 27001 och Annex A.
1. Förberedelser för certifiering
Först måste ni ta ett beslut. Det här är ett strategiskt vägval som ledningen måste stå bakom. Det kostar tid och pengar, men ger stort värde.
Ska ni göra jobbet själva eller ta hjälp? Många anlitar konsulter, och det finns bra skäl till det.
Fördelar med konsulter:
- Erfarenhet: Det är svårt att bygga ett ledningssystem (ISMS) från noll om man aldrig gjort det förr.
- Objektivitet: Utomstående experter ser risker ni kanske missar ("hemmablindhet").
- Effektivitet: Det sparar tid. Ni gör rätt från början och slipper uppfinna hjulet på nytt.
Men kom ihåg: Även om ni tar hjälp är det ni som måste äga arbetet. Det är er säkerhet det handlar om. En konsult kan visa vägen, men ni måste gå den.
2. Gapanalys och implementering
Nu börjar implementeringsarbetet. Först gör ni en gapanalys. Den jämför ert nuläge med kraven i standarden. Resultatet blir en "att-göra-lista" på allt som saknas. Därefter väljer ni vilka kontroller i Bilaga A som behövs och motiverar valen i en tillämplighetsförklaring.
Hur planerar ni tiden? Avgränsa vilka delar av verksamheten som ingår och kartlägg det ni redan har på plats. Lägg in ansvariga och datum för riskbedömning, åtgärder, utbildning, intern revision och ledningens genomgång. Stäm av planen med certifieringsorganet; ett litet bolag med bred eller komplex omfattning kan behöva mer tid än ett större bolag med avgränsat scope.
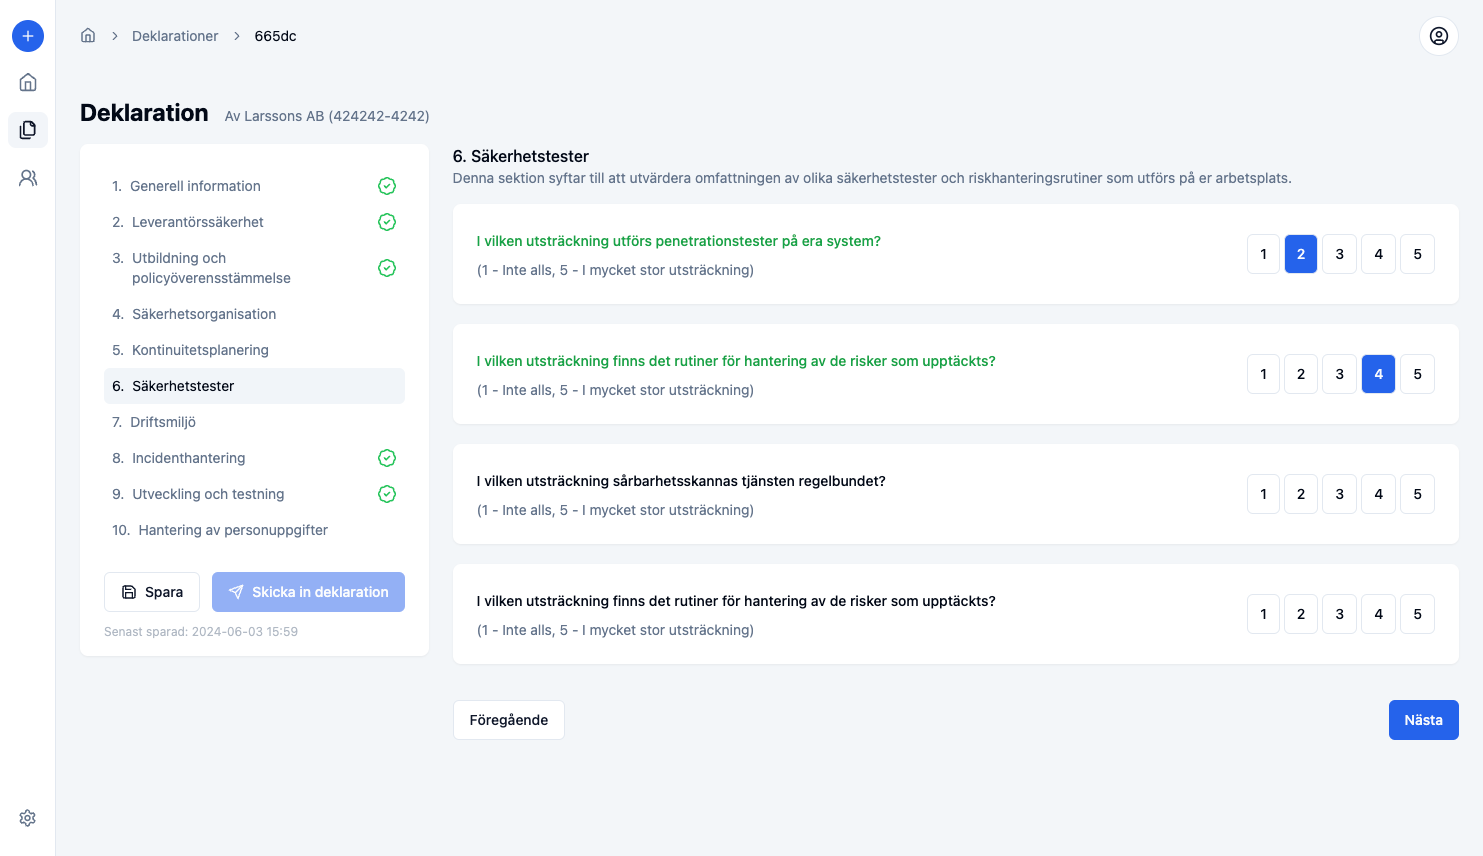
Under den här tiden bygger ni ert ledningssystem (ISMS). Ni skapar policyer, skriver rutiner och – viktigast av allt – utbildar personalen. Det tar tid eftersom ni ofta måste ändra hur ni jobbar i vardagen. Det är en kulturförändring, inte bara pappersarbete. Verktyg kan stödja riskbedömningar, leverantörsgranskning och åtgärder; så arbetar ChainSecs GRC-stöd. ChainSec ersätter inte ert ledningssystem, dokumentstyrningen, den interna revisionen eller ledningens genomgång.
3. Val av certifieringsorgan
Ge varje certifieringsorgan samma underlag. Beskriv planerat tillämpningsområde, verksamhetsställen, antal personer som berörs och vilka delar av tjänsten som ligger hos externa leverantörer. Be sedan om ett skriftligt svar som går att jämföra.
| Be om | Jämför offerterna utifrån |
|---|---|
| Förslag på certifikatets omfattning | Täcker formuleringen den tjänst och de verksamhetsställen som kunden frågar efter? |
| Upplägg för inledande revision och uppföljning | Vilka moment ingår? Vilka förutsättningar påverkar antalet revisionsdagar? |
| Pris för hela avtalsperioden | Vilka resor, uppföljningsrevisioner och extra besök vid avvikelser ingår i priset? |
| Uppgifter om ackreditering och revisionsteam | Omfattar ackrediteringen ISO/IEC 27001, och har teamet erfarenhet av er typ av verksamhet? |
Följ länken till ackrediteringsregistret från Swedacs vägledning om ledningssystem för informationssäkerhet. Om två offerter avgränsar tjänsten olika, be båda förtydliga omfattningen innan ni jämför priset.
Vem utfärdar ISO 27001-certifiering i Sverige?
Certifikatet utfärdas av ett certifieringsorgan, inte av ISO. Ackreditering ger oberoende bekräftelse av organets kompetens. Den är inte generellt obligatorisk enligt ISO:s vägledning om certifiering, men kunder och upphandlare kan kräva den.
Kontrollera ackrediteringens omfattning och vilka verksamhetsdelar certifikatet kommer att täcka. I Sverige är Swedac det nationella ackrediteringsorganet. Välj ett organ vars certifikat motsvarar de krav ni ska möta.
4. Certifieringsrevision
Revisionen är uppdelad i två steg: först bedöms beredskapen, sedan hur ledningssystemet har införts och fungerar.
Steg 1: Dokumentgranskning: Revisorn kollar era papper. Har ni alla policyer som krävs? Har ni gjort riskanalyser? Detta görs ofta på distans. Målet är att se om ni är redo för nästa steg. Om ni har stora brister får ni veta det här.
Steg 2: Granskning av införandet: Granskningen kan innehålla moment både på plats och på distans, beroende på upplägg och tillämpliga revisionsregler. De intervjuar personal, kollar i system och letar bevis på att ni faktiskt gör som ni säger. De letar efter avvikelser.
Efteråt får ni en rapport.
- Inga avvikelser? Grattis, ni rekommenderas för certifiering!
- Mindre avvikelser? Ni måste ta fram en plan för att fixa dem.
- Större avvikelser? Ni måste åtgärda felet och kanske göra om revisionen.
När allt är godkänt får ni ert certifikat! Det är giltigt i tre år.
5. Underhåll av certifieringen
Många tror att arbetet är klart när certifikatet är utfärdat. Det stämmer inte – underhållsfasen avgör om certifieringen håller över tid.
ISO 27001 handlar om ständiga förbättringar.
- Årliga uppföljningar: En gång om året kommer revisorn tillbaka. De kollar en del av systemet för att se att ni inte slappnat av.
- Omcertifiering: Vart tredje år görs en stor revision, liknande den första. Då går man igenom hela systemet igen.
Det här tvingar er att hålla säkerheten på topp. Ni kan inte luta er tillbaka, utan måste hela tiden bli lite bättre.
Vad kostar en ISO 27001-certifiering?
Det finns inget generellt pris för en ISO 27001-certifiering. Ta in jämförbara offerter med samma scope och be om kostnader för hela certifieringscykeln.
| Kostnadspost | Fråga att ställa |
|---|---|
| Certifieringsrevision | Hur många revisionsdagar behövs, och ingår resor och avgifter? |
| Uppföljning och omcertifiering | Vad kostar de kommande revisionerna och när sker de? |
| Konsultstöd | Vilka leveranser ingår och vad behöver vi göra själva? |
| Utbildning | Vilka roller behöver vilken kompetens? |
| Verktyg och skyddsåtgärder | Vad saknas i nuläget, och vilka kostnader återkommer årligen? |
| Intern tid | Vem genomför riskarbetet, åtgärderna och uppföljningen? |
Utgå från gapanalysen när ni budgeterar. Skillnaden mellan att dokumentera ett fungerande arbetssätt och att samtidigt införa nya säkerhetsåtgärder kan vara stor.
Aspekter att överväga vid en ISO-certifiering
Utmaningar att se upp för
ISO 27001 är bra, men det finns fallgropar.
- Teori vs Praktik: Det är lätt att skriva fina policyer, men svårt att få alla att följa dem.
- Tolkningar: Konsulter kan tycka olika. Det kan skapa frustration.
- Resurser: Det kostar tid och pengar.
Mindre företag väljer ibland att "följa standarden" utan att certifiera sig. Det är ett bra första steg, men ger inte samma tyngd mot kunder. Omfattas ni dessutom av cybersäkerhetslagen, se hur NIS2 och ISO 27001 hänger ihop.
Vanliga frågor
Hur lång tid tar en ISO 27001-certifiering?
Tiden beror på ledningssystemets omfattning, befintligt säkerhetsarbete och resurser. Planera bakåt från revisionen: riskbedömning, riskbehandling, intern revision och ledningens genomgång behöver vara genomförda. Be certifieringsorganet bedöma revisionsupplägg och tillgängliga datum innan ni lovar en kund en tidsplan.
Vad kostar en ISO 27001-certifiering?
Begär offert utifrån ledningssystemets omfattning, antal platser och verksamhetens komplexitet. Budgetera för certifieringsrevision, uppföljningar, omcertifiering, intern tid och eventuellt konsult- och verktygsstöd. Det finns inget standardpris för ett företag av en viss storlek.
Vilka steg ingår i ISO 27001-certifieringen?
Börja med att bestämma vad arbetet ska omfatta. Gör sedan en gapanalys, där ni jämför nuläget med kraven, och inför ledningssystemet. Välj ett certifieringsorgan och genomför revisionen för certifiering. Före certifieringen behöver ni också göra en intern revision, låta ledningen gå igenom arbetet och hantera de brister ni hittat. Fortsätt underhålla ledningssystemet efter certifieringen.
Vilka krav ställer ISO 27001?
Kraven finns i klausul 4–10 och gäller själva ledningssystemet: att ni fastställer scope, att ledningen är engagerad, att ni gör riskbedömningar, att ni mäter och följer upp, och att ni förbättrar systemet löpande. Utöver det bestämmer ni nödvändiga säkerhetsåtgärder och jämför dem med de 93 referenskontrollerna i Bilaga A och motiverar valen i en tillämplighetsförklaring.
Vem utfärdar ISO 27001-certifiering i Sverige?
Ett certifieringsorgan utfärdar certifikatet, inte ISO. Ackreditering ger oberoende bekräftelse av organets kompetens och kan vara ett kund- eller upphandlingskrav. I Sverige ackrediterar Swedac; kontrollera att ackrediteringen omfattar ISO 27001 och att certifikatet täcker verksamheten kunden frågar om.
Vad är skillnaden mellan ISO 27001 och ISO 27002?
ISO 27001 är den certifierbara standarden som specificerar kraven på ett ledningssystem för informationssäkerhet (ISMS). ISO 27002 är en vägledning som beskriver hur de 93 säkerhetsåtgärderna i Bilaga A kan implementeras i praktiken. Företag certifieras alltid mot ISO 27001, medan ISO 27002 fungerar som praktiskt stöd under implementeringen.