NIS2 för ledningen: ansvar, utbildning och sanktioner
Lucas Rosvall
Co-Founder & Tech LeadNIS2-direktivet kräver att ledningen godkänner och övervakar cybersäkerhetsarbetet, och cybersäkerhetslagen kräver uttryckligen att ledningen utbildas om säkerhetsåtgärder. I Sverige gäller cybersäkerhetslagen sedan den 15 januari 2026. Styrelse och VD behöver därför ett begripligt beslutsunderlag om risker, åtgärder och leverantörsberoenden. Börja med att kontrollera om ni omfattas av NIS2.
Här går vi igenom ledningens uppgifter, vilka sanktioner som kan bli aktuella och vilka frågor ni kan ta med till nästa möte. Kraven i sin helhet finns på vår sida om NIS2.
Det stora skiftet: Från IT-fråga till affärsrisk
I det tidigare NIS-direktivet var kraven ofta otydliga för ledningen. NIS2-direktivet ändrar på detta genom artikel 20 (Styrning). Budskapet är att ledningen inte kan lämna över hela ansvaret till IT-chefen: den ska godkänna och följa upp verksamhetens säkerhetsåtgärder.
Att inte känna till riskerna är en svag ursäkt. Ledningen behöver tillräcklig kunskap för att kunna bedöma risker och fatta beslut om rätt investeringar i säkerhet.
Vad säger artikel 20, och vad säger svensk lag?
Direktivets artikel 20 ställer tre krav på er som leder organisationen (styrelse och VD):
- Godkänna: Ledningen godkänner de åtgärder som vidtas för att hantera risker.
- Övervaka: Ledningen följer upp hur åtgärderna införs och fungerar.
- Utbilda: Ledamöter i styrelsen och VD genomgår utbildning i säkerhet, så att de kan förstå hot och bedöma skyddet.
I cybersäkerhetslagen har bara utbildningen fått en uttrycklig bestämmelse: ledningen ska genomgå utbildning om säkerhetsåtgärder (2 kap. 4 §). Godkännande och övervakning har ingen egen paragraf. Enligt propositionen (prop. 2025/26:28 s. 98–99) har ledningen ändå ansvaret utan särskild reglering. Behandla därför alla tre som en del av ledningens uppdrag.
Dokumentera beslut om säkerhetsåtgärder, resurser och uppföljning. Utbildningen bör göra ledningen bättre på att bedöma verksamhetens risker och förstå vilka frågor som kräver beslut.
Personligt ansvar – vad innebär det i praktiken?
Cybersäkerhetslagen innebär inte att varje incident eller försening automatiskt gör VD eller styrelse personligt betalningsansvarig. Sanktionsavgiften riktas mot verksamhetsutövaren.
Däremot kan en domstol förbjuda en befattningshavare hos en enskild väsentlig verksamhetsutövare att inneha en ledningsfunktion. Enligt 4 kap. 6–8 §§ i cybersäkerhetslagen krävs bland annat att ett tidigare föreläggande inte har följts, att överträdelsen varit allvarlig och att personen orsakat den uppsåtligen eller av grov oaktsamhet. Förbudet beslutas för ett till tre år på ansökan av tillsynsmyndigheten.
Eventuellt skadeståndsansvar enligt andra lagar måste bedömas separat. För ledningen är den praktiska uppgiften att fatta och följa upp välgrundade beslut, inte att försöka garantera att inga incidenter kan inträffa.
Sanktioner som känns i plånboken
Sanktionerna i NIS2 ska vara kännbara och avskräckande. De liknar de nivåer vi tidigare sett i GDPR:
- Enskilda väsentliga verksamhetsutövare: Upp till 10 miljoner euro eller 2 % av den globala årsomsättningen — det högsta beloppet gäller.
- Enskilda viktiga verksamhetsutövare: Upp till 7 miljoner euro eller 1,4 % av den globala årsomsättningen — det högsta beloppet gäller.
För offentliga verksamhetsutövare är taket 10 miljoner kronor. Beloppen är högsta sanktionsavgifter, inte automatiska avgifter vid en incident. Bedömningen beror bland annat på överträdelsens allvar, varaktighet och vilka skadebegränsande åtgärder som vidtagits. Se 4 kap. i cybersäkerhetslagen.
För verksamhetsutövare som omfattas av DORA-förordningen gäller dess krav på ledningens ansvar för digital motståndskraft. De är undantagna från skyldigheterna i 2 kap. 3–10 §§ cybersäkerhetslagen, enligt 1 kap. 11 §.
För stora svenska koncerner kan dessa summor bli enorma. För noterade bolag kan en sanktion – eller den incident som föranledde den – påverka både aktiekurs och kundförtroende på sätt som vida överstiger själva sanktionsavgiften.
Vad "aktivt ansvar" faktiskt innebär i praktiken
Policyer behöver omsättas i åtgärder och uppföljning. Samla därför ett löpande underlag som visar riskbedömningar, beslut och hur identifierade brister hanteras.
Ett användbart underlag för ledning och tillsyn kan omfatta:
- Styrelsemötesprotokoll: Tas säkerhet upp regelbundet? Finns det beslutspunkter dokumenterade, eller bara en notering om att "IT presenterade"?
- Budgetbeslut: Har ledningen avsatt resurser för säkerhetsarbetet, och är det motiverat mot identifierade risker?
- Uppföljning av åtgärder: När en brist identifierades - vad beslutades, av vem, och när åtgärdades den?
- Leverantörskontroll: Kan ni visa att ni ställt säkerhetskrav på era underleverantörer och följt upp dem?
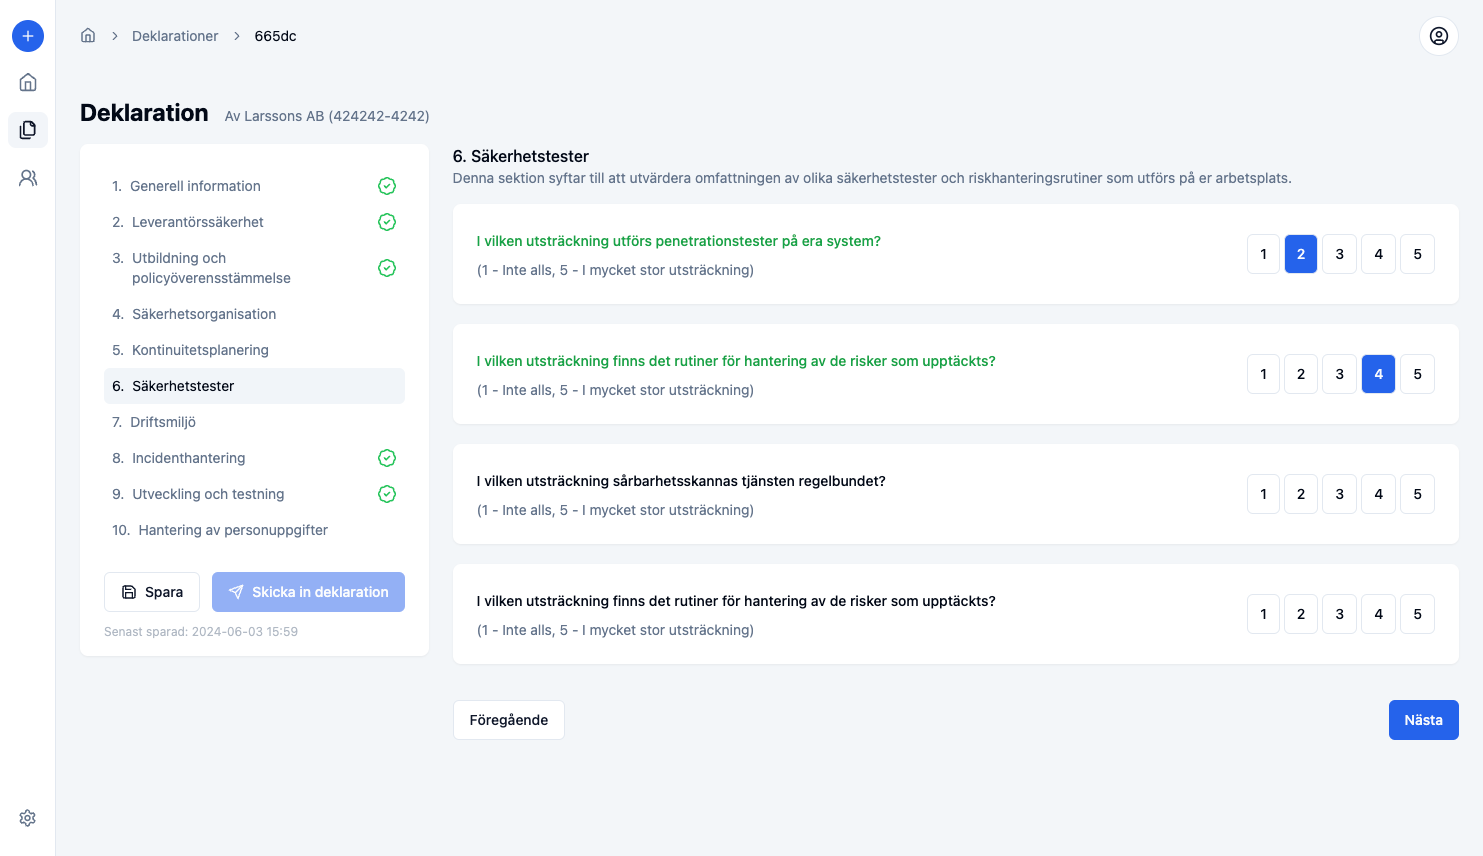
De här uppgifterna finns sällan samlade i ett Excel-ark eller IT-avdelningens system. Ledningen behöver aktuella uppgifter som är lätta att förstå och visar vem som har fattat vilka beslut. ChainSecs GRC-stöd och stöd för NIS2-arbetet samlar leverantörsbedömningar, risker, krav och åtgärder. Spara fortfarande styrelseprotokoll och ledningens beslut enligt era vanliga rutiner.
Utan det underlaget är det svårt att både styra rätt och försvara sig om något går fel.
Tio frågor styrelsen bör ställa på nästa möte
Direktivets artikel 20 förutsätter att ledningen aktivt styr och följer upp säkerhetsarbetet. Det börjar med att ställa rätt frågor - och kräva svar som ni faktiskt förstår, inte tekniska presentationer som är omöjliga att utvärdera.
Ställ dessa frågor till er CISO, IT-chef eller ansvarig för informationssäkerhet:
- Vilka är våra tre största cyberrisker just nu - och vad gör vi konkret åt dem?
- Är vi en väsentlig eller viktig entitet enligt NIS2, och vet tillsynsmyndigheten om oss?
- Har vi en testad incidentplan - och vet ansvariga vad de ska göra de första 24 timmarna? (Se vår guide om NIS2-incidentrapportering för tidsfristerna.)
- Hur bedömer vi våra leverantörers säkerhet - har vi ställt krav i avtal och följer vi upp?
- Vilken är den svagaste länken i vår IT-miljö just nu, och varför är den inte åtgärdad?
- Hur lång tid tar det att återställa kritiska system efter ett angrepp - har vi testat det?
- Vad händer om vår CISO/IT-ansvarig slutar imorgon - är säkerhetsarbetet dokumenterat och möjligt att lämna över?
- Vilka system och data är mest kritiska - och hur skyddar vi dem specifikt?
- Har vi genomfört en gap-analys mot NIS2 - och vad visade den? (NIS2-självbedömningen är en snabb start.)
- Vad behöver vi investera för att nå och hålla NIS2-efterlevnad det kommande året?
Om ni inte får tydliga svar på dessa frågor är det i sig ett svar - och ett tecken på att arbetet behöver prioriteras.
Handlingsplan för styrelse och VD
Lagen gäller redan. Här är vad som faktiskt behöver hända - i prioritetsordning:
-
Formalisera säkerhet på styrelseagendan - Sätt upp en fast punkt varje kvartal med ett standardiserat underlag: status per säkerhetsåtgärd, öppna risker och beslutspunkter som kräver styrelsens godkännande. Protokollför det explicit.
-
Sätt ett datum för er gap-analys - Ni behöver veta var ni faktiskt står. Utan en nulägesanalys kan ni varken prioritera rätt eller visa tillsynsmyndigheten att ni tagit ansvar. Utse en ansvarig, avgränsa analysen och besluta när resultaten ska redovisas.
-
Dokumentera beslut och godkännanden löpande - Dokumentera vad ni beslutar, varför och hur det ska följas upp. Kombinera protokoll och policyer med underlag som visar att åtgärderna fungerar i praktiken.
-
Utbilda styrelsen - inte bara IT - Cybersäkerhetslagen kräver att ledningen genomgår utbildning om säkerhetsåtgärder (2 kap. 4 §). Det handlar inte om tekniska detaljer utan om riskförståelse: vad är en väsentlig incident, vilka beslut faller på ledningen, och hur bedömer man om IT-investeringarna är tillräckliga?
Vanliga frågor
Vad kräver cybersäkerhetslagen av ledningen?
Lagen kräver uttryckligen att ledningen genomgår utbildning om säkerhetsåtgärder (2 kap. 4 §). Direktivets artikel 20 om att godkänna och övervaka åtgärderna har ingen egen paragraf i lagen, men enligt propositionen (prop. 2025/26:28) har ledningen ändå det ansvaret utan särskild reglering.
Kan styrelse och VD bli personligt ansvariga enligt NIS2?
Sanktionsavgiften riktas mot verksamhetsutövaren, inte mot enskilda personer. Däremot kan en domstol på ansökan av tillsynsmyndigheten förbjuda en befattningshavare hos en enskild väsentlig verksamhetsutövare att ha en ledningsfunktion i ett till tre år (4 kap. 6–8 §§). Det kräver bland annat att ett föreläggande inte följts och att personen orsakat överträdelsen uppsåtligen eller av grov oaktsamhet.
Hur stor kan sanktionsavgiften bli?
För enskilda väsentliga verksamhetsutövare är taket det högsta av 10 miljoner euro eller 2 procent av global årsomsättning. För enskilda viktiga är det högsta av 7 miljoner euro eller 1,4 procent. För offentliga verksamhetsutövare är taket 10 miljoner kronor. Beloppen är tak, inte automatiska avgifter vid en incident.
Vilket underlag bör styrelsen få om cybersäkerhet?
Status per säkerhetsåtgärd, öppna risker, leverantörsberoenden och de beslut som kräver styrelsens godkännande. Protokollför besluten och följ upp vad som gjorts med identifierade brister, så att ledningen kan visa hur den styrt säkerhetsarbetet.