Bedöm leverantörens säkerhet
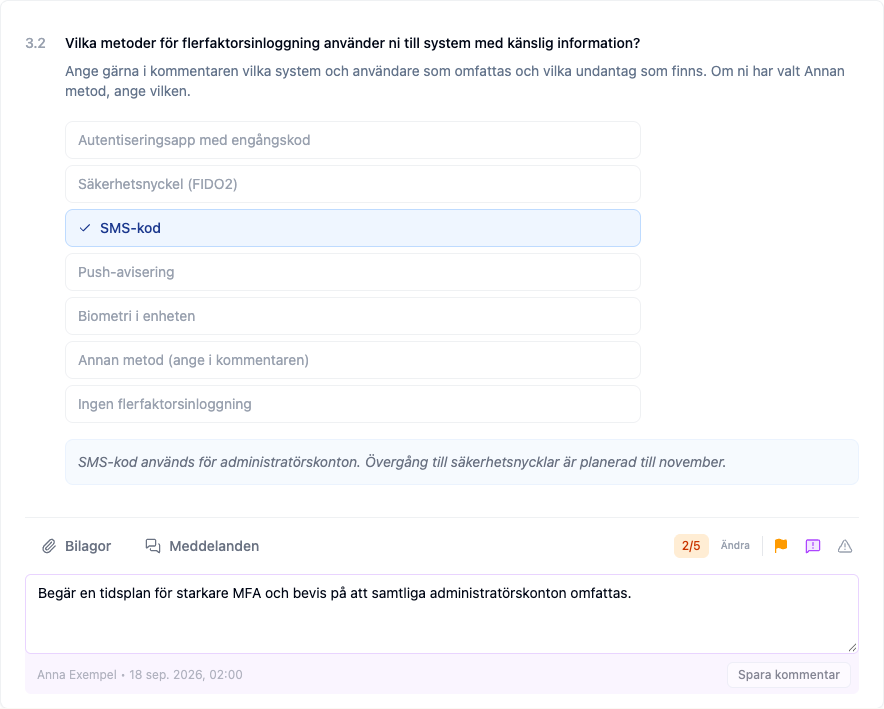
Skicka säkerhetsbedömningar för NIS2 och ISO 27001 i tre djup, beroende på hur kritisk leverantören är. Flagga svar som behöver följas upp och begär underlag direkt i svaret.
GRC för säkerhetsansvariga
Ett GRC-system för små och medelstora företag. Bedöm leverantörernas säkerhet, samla interna risker och arbeta mot NIS2-kraven. Följ upp varje brist med ansvarig, åtgärd och status.
NIS2 räknar leveranskedjans säkerhet som ett av tio områden. Granska leverantörens svar, bedöm riskerna och koppla dem till krav och åtgärder. Följ upp vem som ansvarar och vad som återstår i samma system.
Skicka säkerhetsbedömningar för NIS2 och ISO 27001 i tre djup, beroende på hur kritisk leverantören är. Flagga svar som behöver följas upp och begär underlag direkt i svaret.
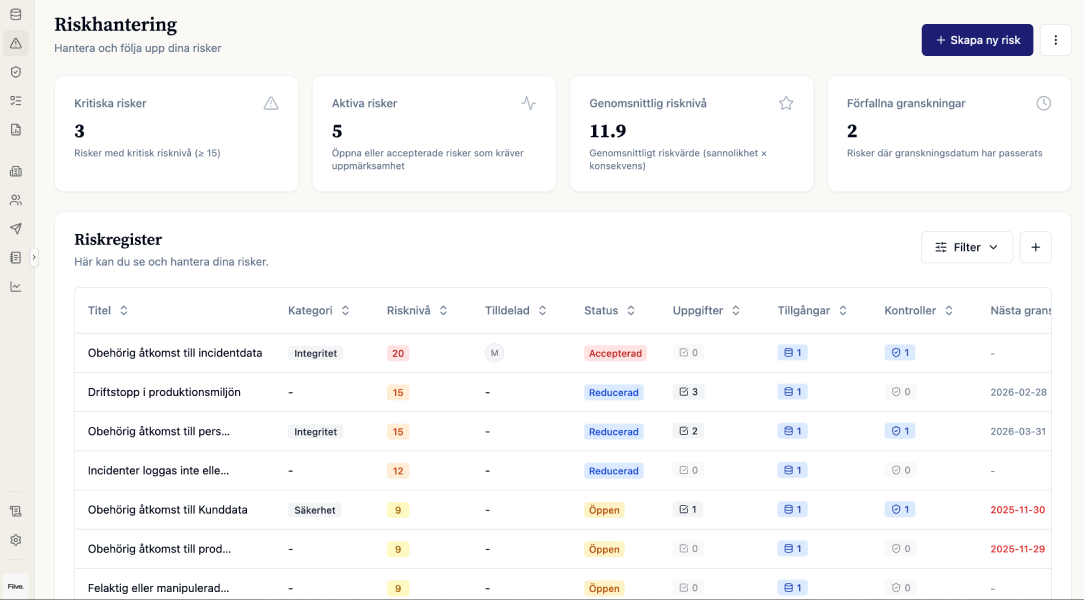
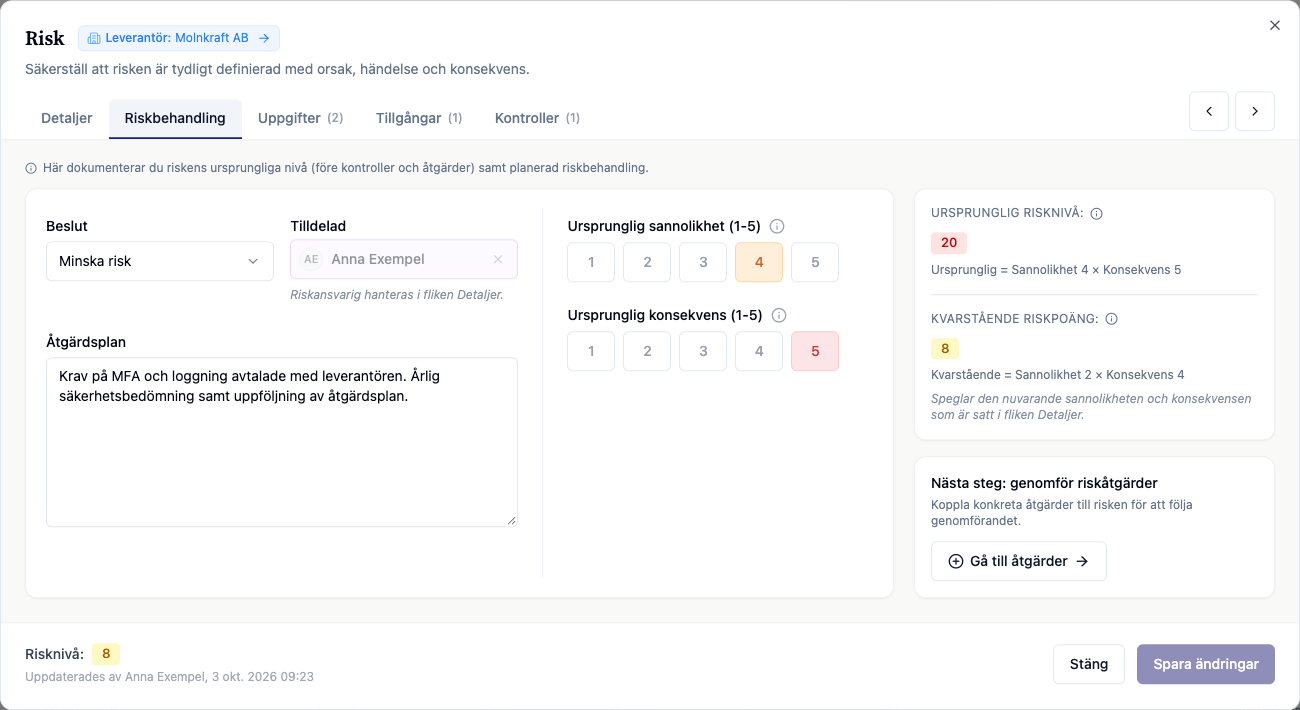
För in risken i riskregistret med sannolikhet och konsekvens. Besluta om behandling, skriv åtgärdsplanen och se kvarstående risknivå bredvid den ursprungliga.
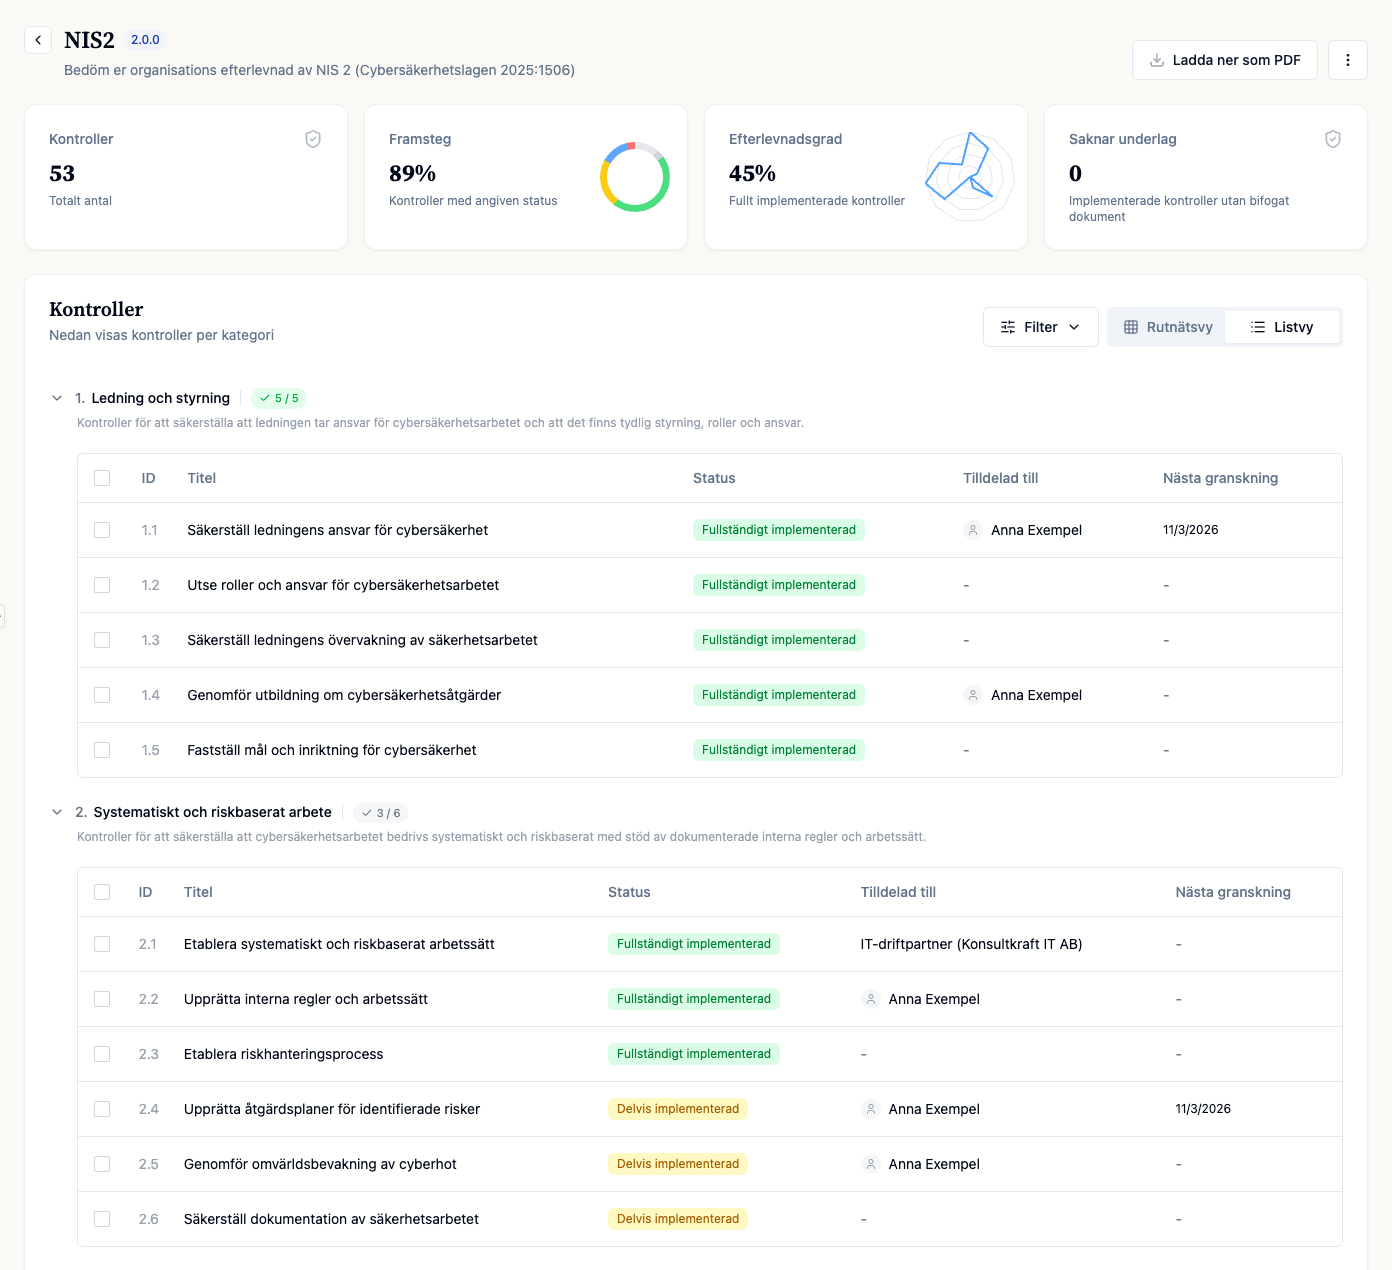
NIS2-kravkatalogen samlar kraven som kontroller. Varje kontroll har status, ansvarig och datum för nästa granskning, och åtgärderna följs upp där.
Tillägg
Tillgångsregister med KRT-klassning, informationsmängder och Artikel 30-register. Läggs ovanpå Risk och krav, så tillgångarna kopplas till samma risker.
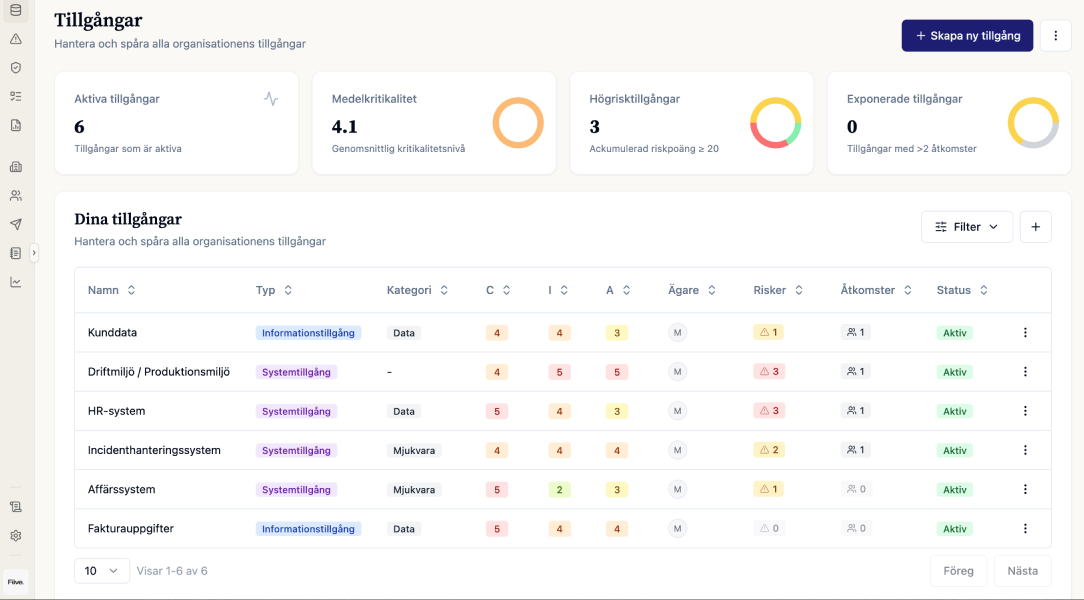



Säkerhetsbedömningar av leverantörer i tre djup för NIS2 och ISO 27001, ett riskregister med riskbehandling, NIS2-kravkatalogen och åtgärder kopplade till risker och krav. Dataskydd med tillgångsregister och Artikel 30-register finns som tillägg.
Ja. Varje kund börjar i leverantörsmodulen. Risk och krav läggs ovanpå, och Dataskydd ovanpå Risk och krav.
Ja, för de delar säkerhetsarbetet oftast behöver underlag för: leverantörernas säkerhet, riskregistret, NIS2-kraven och åtgärderna, i samma system. ChainSec är inte en enterprise-GRC-svit med workflow-byggare och koncernstrukturer.
Nej. ChainSec är inte ett ISO-system och ersätter inte ert ledningssystem. Vi löser vissa delar: leverantörerna, riskerna, kraven och åtgärderna.
Priset sätts per kund efter vilka delar ni behöver.
30 minuter. Vi visar bedömning, risk och åtgärd utifrån det ni arbetar med i dag.