AI Act, eller AI-förordningen, är EU:s regelverk för utveckling och användning av AI. Skyldigheterna beror på systemets användning, riskklass och er roll som exempelvis leverantör eller tillhandahållare. Förordningen trädde i kraft den 1 augusti 2024 och tillämpas stegvis.
Lagen syftar till att balansera innovation och skydd av medborgarnas rättigheter genom att införa olika regler beroende på hur stor risk AI-systemet innebär.
Börja med att inventera era AI-system, beskriva användningen och fastställa er roll. Här får ni en överblick över reglerna och tidslinjen, uppdaterad efter AI Omnibus i juli 2026.
När börjar AI-förordningen gälla?
AI-förordningen tillämpas stegvis enligt en bestämd tidplan, med ändrade högriskdatum enligt EU-kommissionens besked om AI Omnibus:
| Datum | Vad börjar gälla |
|---|---|
| 1 augusti 2024 | Förordningen träder i kraft – inga krav börjar gälla ännu |
| 2 februari 2025 | Förbud mot otillåtna AI-system (bl.a. social poängsättning och manipulativ AI) samt det ursprungliga kravet på AI-kompetens; det förenklades senare genom AI Omnibus |
| 2 augusti 2025 | Regler för generella AI-modeller (GPAI), som ChatGPT, Claude och Gemini, börjar gälla – inklusive krav på teknisk dokumentation, transparens kring träningsdata och hantering av systemrisk |
| 2 augusti 2026 | Huvuddelen av förordningen blir tillämplig – bl.a. de flesta transparenskraven i artikel 50. Högriskkraven är uppskjutna, se nedan |
| 2 augusti 2027 | GPAI-modeller som fanns på marknaden före augusti 2025 ska vara fullt compliant |
| 2 december 2027 | Krav på högrisksystem enligt bilaga III (rekrytering, utbildning, kreditbedömning m.m.) börjar tillämpas |
| 2 augusti 2028 | Krav på högrisksystem inbäddade i redan reglerade produkter (bilaga I, t.ex. medicinteknik och maskiner) börjar tillämpas |
Förbuden, GPAI-reglerna och de flesta transparenskraven har nu börjat tillämpas. AI Omnibus förenklade även det tidigare företagskravet på AI-kompetens och gav kommissionen och medlemsstaterna en större roll i att främja sådan kompetens. Den 27 juli 2026 trädde AI Omnibus, AI-delen av EU:s digitala förenklingspaket, i kraft, som sköt upp tillämpningen av högrisk-kraven enligt ovan. Det ursprungliga datumet 2 augusti 2026 för bilaga III-system gäller alltså inte längre. Företag bör ändå inte vänta med att kartlägga sin AI-användning, eftersom de uppskjutna datumen är bindande sluttider oavsett om tekniska standarder är klara dessförinnan.
Vad är syftet med AI Act?
AI Act är EU:s första lag för att reglera artificiell intelligens och skapa tydliga regler för hur AI-system ska utvecklas, användas och spridas inom EU.
Lagens huvudmål är att säkerställa att AI-teknologi används på ett säkert och etiskt sätt och att våra grundläggande rättigheter skyddas. Samtidigt strävar den efter att främja innovation och teknikens fördelar.
Lagen fokuserar särskilt på AI-system med hög risk. Det kan vara system som vården använder för att ställa diagnoser, eller som företag använder vid rekrytering. Dessa måste uppfylla hårda krav på säkerhet, transparens och rättvisa.
För att godkänna sådana system kräver lagen en omfattande granskning. Systemet måste testas noga, vara pålitligt och inte diskriminera. Ni måste också informera användarna tydligt om hur systemet fungerar och vilka risker som finns.
Om ni inte uppfyller kraven får ni inte använda systemet inom EU. Fuskar man kan det leda till böter eller att systemet stoppas helt.
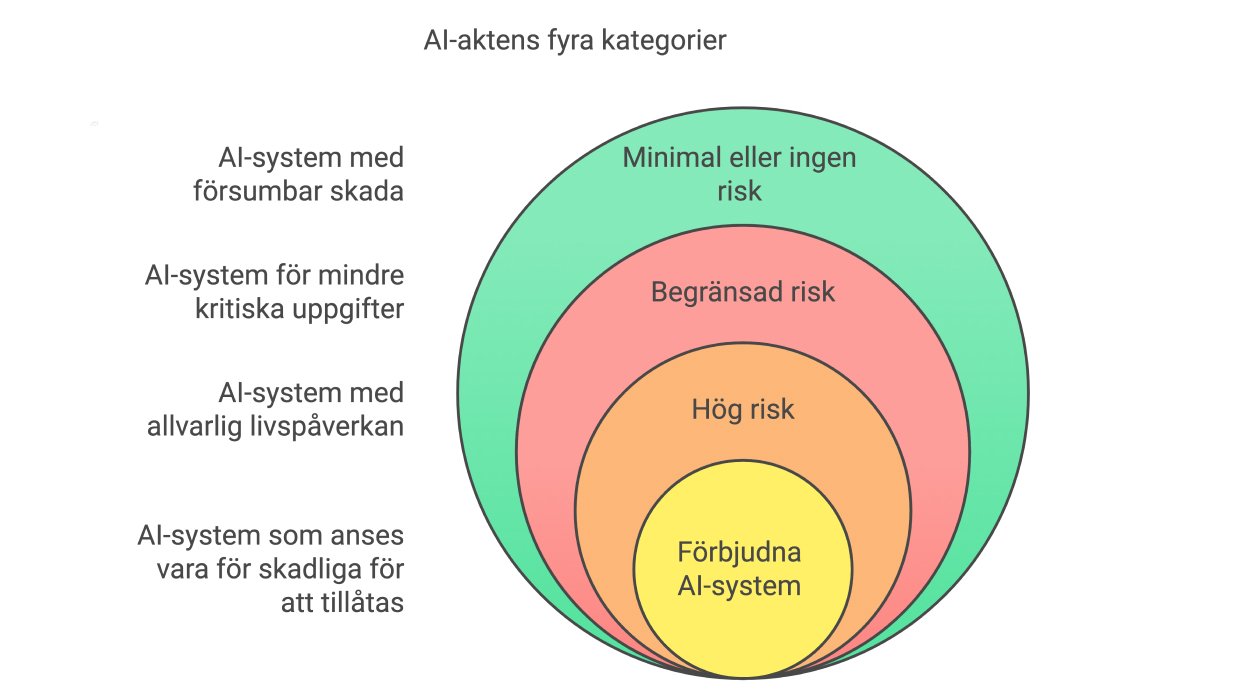
AI-förordningen bygger på en riskbaserad modell
Risknivåerna nedan är en pedagogisk översikt. Den juridiska klassningen beror på systemets syfte, användning och förordningens villkor. Krav för generella AI-modeller (GPAI) är dessutom ett separat lager.
- Förbjudna användningar: Artikel 5 förbjuder vissa metoder, bland annat skadlig manipulation och vissa former av social poängsättning. Alla påverkande eller profilerande system är inte automatiskt förbjudna.
- Högrisksystem: System enligt artikel 6 och bilagorna I eller III, när villkoren är uppfyllda. Rekrytering och kreditvärdighetsbedömning är exempel, men en branschetikett räcker inte för att klassificera varje system.
- System med transparenskrav: Artikel 50 gäller bland annat interaktion med AI och märkning av vissa syntetiska innehåll. Undantag finns, exempelvis när det är uppenbart att användaren möter AI.
- Övriga system: Har inte automatiskt högriskkrav, men andra regler, exempelvis GDPR, kan fortfarande gälla.
Hur påverkar detta företag?
Företag måste se över hur de använder AI. Det är extra viktigt inom vård, skola, rekrytering och rättsväsende. Där är kraven hårdare.
Om er applikation klassas som "hög risk" ökar kraven på dokumentation och säkerhet rejält. Ni måste kunna bevisa att ni följer reglerna.
För överträdelser av förbuden kan sanktionsavgiften uppgå till 35 miljoner euro eller 7 procent av den globala årsomsättningen, enligt artikel 99. Andra överträdelser har andra tak, och särskilda regler gäller för mindre företag.
Krav på generella AI-modeller (GPAI)
Reglerna för GPAI riktar sig framför allt till modellleverantörer. De behöver bland annat upprätta teknisk dokumentation, lämna information till systemleverantörer, ha en upphovsrättspolicy och publicera en sammanfattning av träningsinnehållet. Dokumentationen ska inte generellt publiceras öppet. Modeller med systemrisk omfattas av ytterligare skyldigheter.
Ett företag som använder en chattjänst blir inte en modellleverantör bara genom användningen. Kartlägg tjänsterna, vem som är leverantör, vilka uppgifter som matas in och hur resultaten används. Integrering eller vidareutveckling kan däremot påverka vilken roll ni har.
Utvecklingsmiljöer för mindre företag
Lagen inför "regulatoriska sandlådor". Det är testmiljöer där små och medelstora företag kan utveckla AI under övervakning. Tanken är att ni ska kunna innovera utan att fastna i byråkrati direkt.
Det bör dock sägas att AI-förordningen har fått en del kritik redan nu. Exempelvis finns det de som befarar att den ökade regleringen kommer att minska innovationstakten inom EU, då företag kan bli mer försiktiga med att experimentera. De långsiktiga effekterna på innovation återstår att se.
Hur påverkar det dig som individ?
Förordningen begränsar vissa riskfyllda användningar och kräver transparens i angivna situationer. Vid direkt interaktion med AI behöver användaren normalt informeras, om det inte redan är uppenbart. Reglerna är mer specifika än en allmän rätt att få veta varje gång AI används i en organisation.
AI-förordningen ersätter inte GDPR. Rättslig grund, information till registrerade och skydd för personuppgifter behöver bedömas separat. Vid behandling som sannolikt medför hög risk kan en konsekvensbedömning enligt GDPR behövas.
Vill du veta mer? Då kan du läsa hela den svenska versionen på EU:s hemsida.
Vanliga frågor
Vad är AI Act?
AI Act (AI-förordningen) är EU:s första heltäckande regelverk för artificiell intelligens. Förordningen klassificerar AI-system efter risknivå och ställer olika krav beroende på hur stor risk systemet utgör för människors hälsa, säkerhet och grundläggande rättigheter.
När börjar AI Act gälla?
AI Act trädde i kraft i augusti 2024 och tillämpas stegvis. Förbuden mot vissa AI-system började gälla i februari 2025 och regler för generella AI-modeller från augusti 2025. Genom AI Omnibus, som trädde i kraft den 27 juli 2026, sköts kraven på högrisksystem enligt bilaga III upp till den 2 december 2027, och krav för högrisksystem enligt bilaga I till den 2 augusti 2028. Svenska företag bör ändå redan ha påbörjat sin kartläggning.
Vilka AI-system är förbjudna enligt AI Act?
Förordningen förbjuder AI-system som anses utgöra oacceptabel risk. Exempel är vissa former av social poängsättning, skadlig manipulation, utnyttjande av sårbarheter och brottsriskbedömning enbart utifrån profilering. Förbudet mot biometrisk fjärridentifiering i realtid gäller brottsbekämpning på allmänt tillgängliga platser, med snäva undantag.
Vad är högrisksystem enligt AI Act?
Högrisksystem är AI som används i kritiska sammanhang som rekrytering, kreditbedömning, utbildningstillträde, brottsbekämpning, gränskontroll och styrning av kritisk infrastruktur. Dessa system måste uppfylla strikta krav på riskhantering, datakvalitet, transparens, mänsklig övervakning och dokumentation innan de får sättas på marknaden.