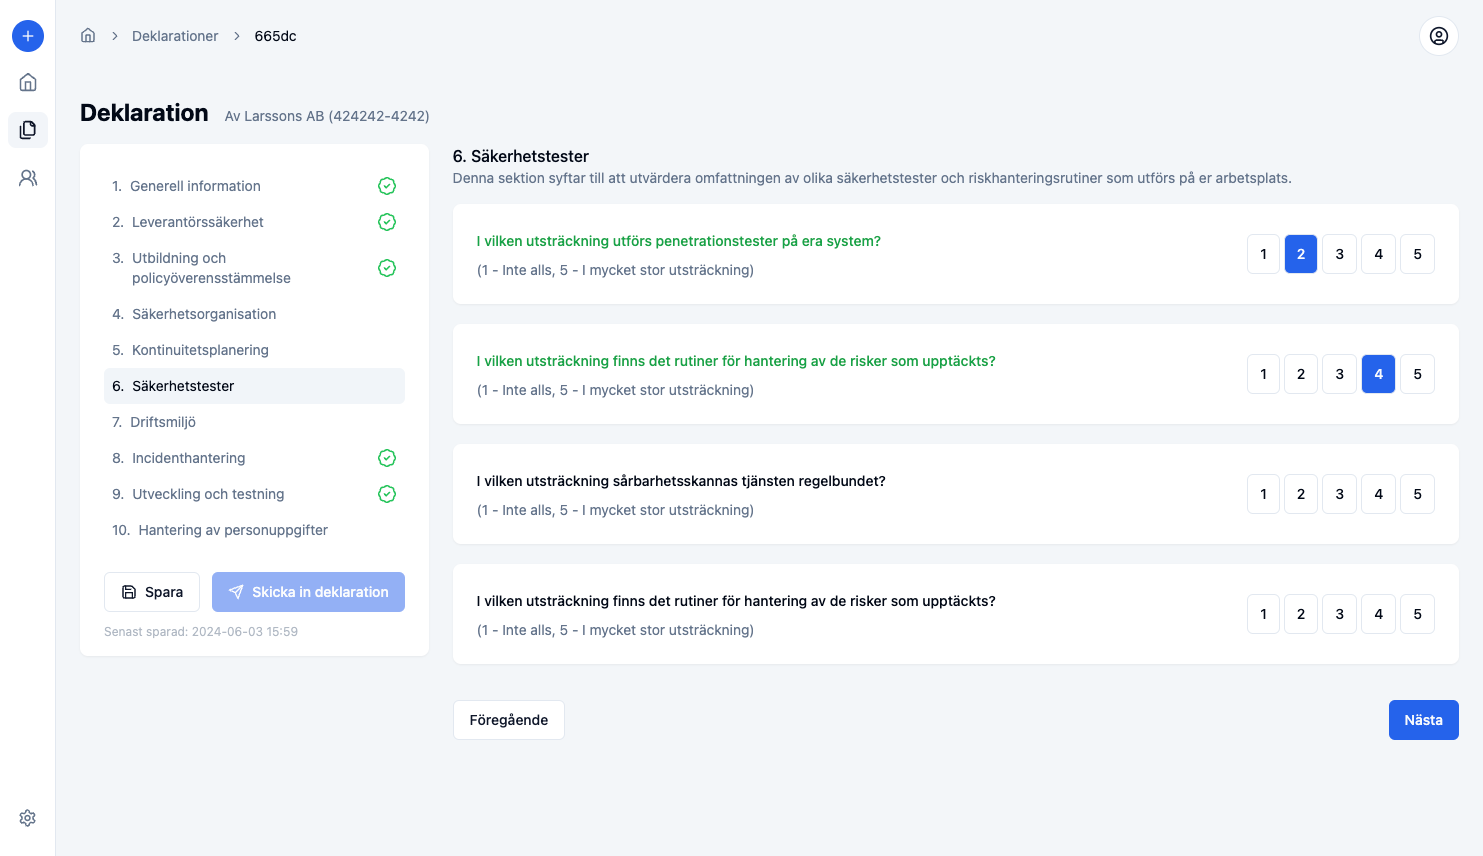
För att införa ett GRC-system behöver ni avgränsa ett arbetsflöde, kravställa stödet och testa med era egna underlag i en pilot. Utse ansvariga och kontrollera import, export och historik innan ni flyttar hela arbetet.
Guiden hjälper er att digitalisera GRC-arbetet från kravställning till uppföljning av införandet. Är behovet ännu oklart? Börja med våra tio tecken på att ett GRC-system kan behövas.
Avgränsa vad införandet ska lösa
Välj ett konkret problem som införandet ska lösa, till exempel att riskbeslut saknar spårbart underlag eller att leverantörsgranskningar blir försenade. Beskriv hur ni arbetar i dag, vem som ansvarar och vad som ska bli lättare att följa upp.
Ta med ett verkligt exempel till demonstrationen: en risk med åtgärd eller en leverantör med enkätsvar och certifikat. Använd samma exempel i piloten, så att ni kan jämföra resultatet med dagens arbetssätt.
Vad ska ni kravställa på ett GRC-system?
Prova följande moment med era egna exempel under en demo:
| Behov | Moment att kontrollera |
|---|---|
| Riskbedömning | Registrera en risk, riskägare, behandling och beslutad uppföljning |
| Åtgärdsuppföljning | Koppla en åtgärd till risken och ange ansvarig, datum och status |
| Leverantörsgranskning | Samla underlag, dokumentera granskning och godkännande |
| Spårbarhet | Visa vilka händelser som loggas och vilka uppgifter som kan exporteras |
| Tillgångar och dataskydd | Dokumentera ägare, klassning och personuppgiftsbehandlingar om det behövs |
Kontrollera automatisering, integrationer och påminnelser separat. Funktionerna varierar mellan produkter, och ett system ersätter inte den manuella bedömningen av en risk eller ett enkätsvar. På ChainSecs GRC-sida ser ni vilka arbetsflöden plattformen stödjer.
Så planerar ni övergången
- Välj första arbetsflödet. Börja med leverantörsbedömning eller ett annat avgränsat område där problemen är tydliga.
- Rensa underlaget. Ta bort dubbletter, välj aktuella uppgifter och utse ägare innan ni flyttar data.
- Kontrollera import och export. Prova vilket format som stöds, hur fält matchas och vad som händer med befintliga dokument och historik.
- Testa med en liten grupp. Låt ansvariga genomföra en bedömning och följa upp en åtgärd innan ni flyttar hela arbetet.
- Följ upp nyttan. Mät tiden för granskning och rapportering samt hur många uppföljningar som genomförs i tid.
Dataskydd gäller även i ett GRC-system
Leverantörsregister kan innehålla personuppgifter om kontaktpersoner. Begränsa åtkomst, bestäm lagringstid och utred hur rättighetsbegäranden hanteras. Rätten till radering gäller under vissa förutsättningar; alla uppgifter ska inte automatiskt raderas på begäran.
Svensk datalagring kan vara relevant vid val av leverantör, men avgör inte ensam GDPR-efterlevnaden. Granska personuppgiftsbiträden, underbiträden, åtkomst från tredjeland och eventuella överföringar. IMY:s vägledning om tredjelandsöverföringar beskriver frågor att utreda.
Så stödjer ChainSec GRC-arbetet
ChainSecs GRC-erbjudande utgår från leverantörsmodulen med säkerhetsbedömningar för NIS2 och ISO 27001. Med Risk och krav kan ni dokumentera interna risker, riskbehandling, NIS2-krav och kopplade åtgärder. Dataskydd ger vid behov stöd för tillgångsregister, informationsklassning och Artikel 30-register.
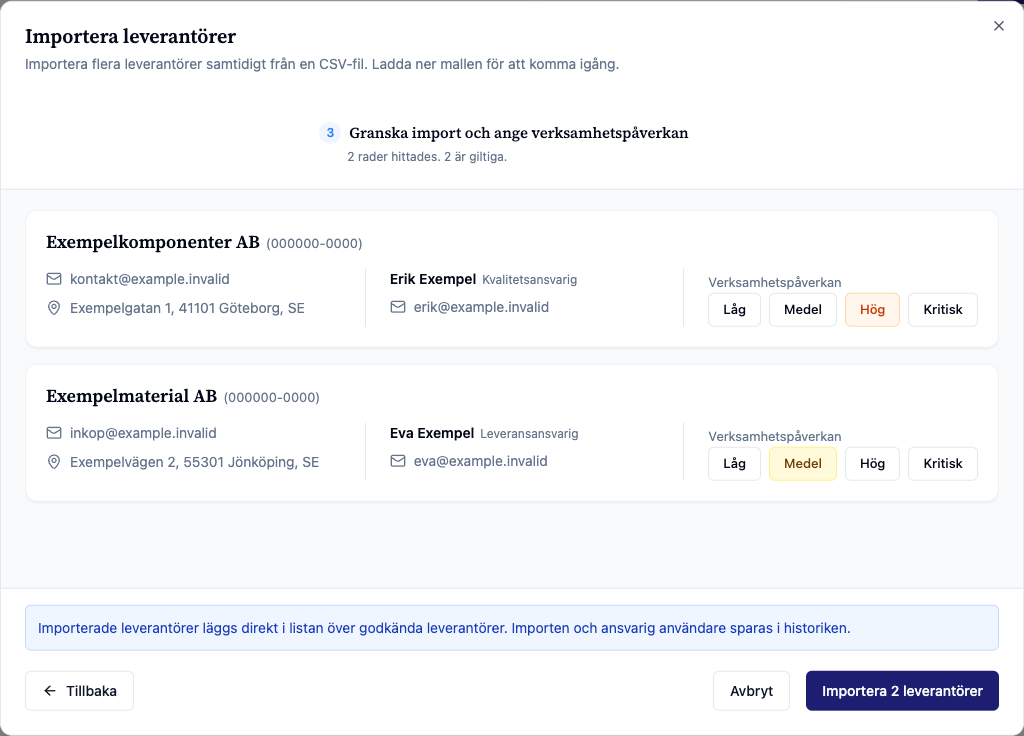
Har ni leverantörslistan i Excel kan ni exportera kalkylbladet till CSV och importera leverantörerna. För kvalitet och miljö, se leverantörsbedömning i Excel eller system. Ni väljer om varje leverantör ska bedömas på nytt var tredje, sjätte eller tolfte månad. ChainSec påminner varje vecka om certifikat som går ut och leverantörer som ska omvärderas. Incidentloggning finns inte, så planera hur ni sköter den i er egen rutin.
Boka en demo för GRC och pröva ett av era egna arbetsflöden.
Vanliga frågor
Kan vi fortsätta använda Excel för vissa delar?
Ja. Ett GRC-system kan komplettera kalkylblad, exempelvis med leverantörsgranskning och riskregister medan ni gör separata analyser i Excel. Bestäm vilken källa som är huvudregister och kontrollera vilka data som kan exporteras.
Vad kostar det jämfört med Excel?
Jämför befintliga licenser och intern tid med systemets licens, införande och utbildning. ChainSecs pris sätts per kund; be om en offert utifrån era behov. Räkna på de arbetsmoment ni vill förbättra i stället för att anta att ett systembyte alltid sparar pengar.
Passar ChainSec för små företag eller bara stora organisationer?
ChainSec riktar sig till små och medelstora företag som behöver struktur för leverantörsbedömning och uppföljning, och vid behov risker, krav och dataskydd. Bedöm passformen utifrån era arbetsflöden och funktionerna ni behöver.