Kommuner och regioner
Kommuner, regioner och kommunalförbund omfattas oavsett storlek. Det finns undantag, bland annat för fullmäktigeorgan, samt särskilda regler för säkerhetskänslig verksamhet.
Offentlig sektor · ChainSec GRC
ChainSec hjälper kommuner, regioner och kommunala bolag att följa upp leverantörernas säkerhet efter upphandlingen. Samla enkätsvar, dokumentera granskningar och följ upp brister med ansvariga och åtgärder som stöd i NIS2-arbetet.
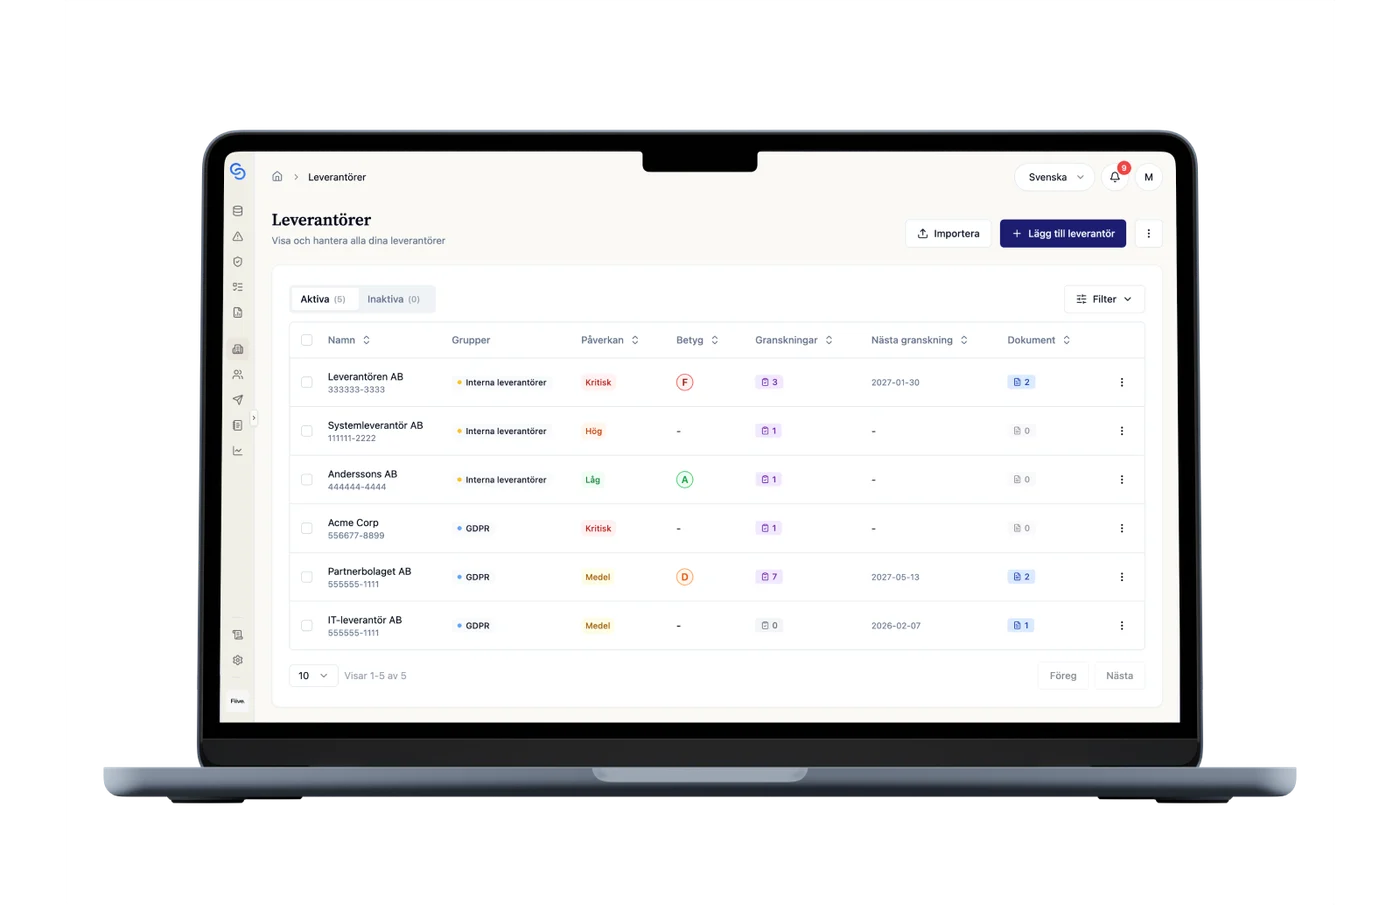
Avtalet är på plats. Nästa jobb är att granska svar, följa upp brister och hålla underlaget aktuellt. Om ni arbetar i Excel kan ni exportera listan till CSV och importera den i ChainSec.
Lägg upp leverantörer, ange ansvarig och klassa verksamhetspåverkan. Spara avtal och dokument på respektive leverantör.
Välj en säkerhetsenkät med rätt detaljnivå för leverantören. Leverantören besvarar enkäten och lämnar underlag som ni kan granska.
Bedöm svaren, dokumentera granskningen och följ upp brister som avvikelser med ansvarig och åtgärd.
Sätt ett omvärderingsintervall per leverantör. Få veckovisa mejlpåminnelser om certifikat som går ut och leverantörer som ska omvärderas. Följ öppna avvikelser i att-göra-listan.
Cybersäkerhetslagen (2025:1506) genomför NIS2 i Sverige och gäller sedan 15 januari 2026. Kommuner och kommunala bolag behöver bedömas på olika grunder.
Kommuner, regioner och kommunalförbund omfattas oavsett storlek. Det finns undantag, bland annat för fullmäktigeorgan, samt särskilda regler för säkerhetskänslig verksamhet.
Bolaget bedöms som en egen juridisk person utifrån verksamhet, storlek och eventuella undantag. Energi, dricksvatten, avloppsvatten, hamnverksamhet och avfall är exempel där sektorns regler behöver kontrolleras.
Kommunalt ägande eller bostadsuthyrning innebär inte i sig att bolaget omfattas. Bedöm verksamheten separat. Behovet av att följa upp IT- och tjänsteleverantörer finns även utanför lagens direkta tillämpningsområde.
Använd leverantörslistan, granskningarna och riskregistret när ni sammanställer läget för ledning eller styrelse. ChainSec håller ihop underlaget; ni gör bedömningen och prioriterar arbetet.
Exportera den godkända leverantörslistan med status, klassning, senaste granskning och certifikatens giltighet.
Arbeta med riskregistret och NIS2-kravkatalogen. Dokumentera riskbehandling och kravstatus med underlag.
Koppla åtgärder till risker och krav, ange ansvarig och datum och följ status inför nästa uppföljning.
ChainSec utvecklas av Fiive AB. Kontakta oss för att gå igenom era krav på tjänsten och underlaget inför ett köp.
Appens data i AWS och MongoDB Atlas lagras i region Stockholm, eu-north-1. Säkerhetssidan beskriver drift, kryptering och åtkomstskydd.
Arbeta med leverantörer, granskningar, risker och åtgärder i ett svenskt gränssnitt. Produktbilden ovan visar ett exempel från registret.
Nej. Kommunalt ägande är inte tillräckligt. Varje bolag behöver bedöma sin verksamhet mot lagens sektor- och storleksregler samt undantag. Kommunen och bolaget är skilda juridiska personer.
Inte enbart för att de är kommunala eller hyr ut bostäder. Bedöm vilken verksamhet bolaget faktiskt bedriver. Leverantörsuppföljning kan ändå behövas för att hantera beroenden till exempelvis IT-drift och fastighetssystem.
Nej. Skilj på att själv omfattas av lagen och att behöva möta kundens säkerhetskrav. En leverantör kan behöva visa hur säkerheten hanteras genom krav i upphandlingen och avtalet utan att själv omfattas direkt.
Exportera kalkylbladet till CSV och importera leverantörerna. Ange ansvariga och omvärderingsintervall, samla dokument och börja med säkerhetsbedömningar av de leverantörer ni prioriterar.
Ja. Ni kan exportera den godkända leverantörslistan och använda dokumenterade granskningar, risker, kravstatus och åtgärder när ni sammanställer er rapportering. Ni ansvarar för slutsatser och beslut.
Nej. ChainSec stödjer leverantörsbedömning, risker, krav och åtgärder. Upphandling, dokumentstyrning och ert samlade ledningssystem ligger kvar i era befintliga arbetssätt. Verktyget garanterar inte regelefterlevnad.
I demon visar vi hur ni skickar säkerhetsenkäter till leverantörer, dokumenterar granskningar och följer upp brister med ansvariga och åtgärder.