Säkerhet i leverantörskedjan: 10 frågor och underlag
Lucas Rosvall
Co-Founder & Tech LeadSäkerhet i leverantörskedjan innebär att skydda er information och drift när andra företag har tillgång till era system eller levererar tjänster som ni är beroende av. Börja med en uppgift som måste fungera, till exempel att ta emot en order. Vilka tjänster behöver ni för att göra det, och vad är de tjänsterna i sin tur beroende av?
Utgå från svaren när ni väljer bland de tio frågorna till leverantören. Använd sedan granskningsmallen för att dokumentera om underlaget räcker för att ta tjänsten i bruk.
Vanliga risker i leverantörskedjor
En driftpartner med administratörsbehörighet och en molntjänst som lagrar kunduppgifter behöver granskas på olika sätt. Välj de kontroller som passar leveransen. Fler råd inför inköp finns i NCSC:s vägledning om informationssäker upphandling.
| Säkerhetsrisk | Kontroll att följa upp | Underlag att begära |
|---|---|---|
| Obehörig åtkomst via leverantörskonto | Flerfaktorsinloggning (MFA), rätt behörighet och avslut av åtkomst | Utdrag som visar vilka konton MFA gäller för och rutin för att ta bort åtkomst |
| Informationsläckage hos leverantören | Skydd av information och begränsad spridning | Beskrivning av datalagring, åtkomst och relevanta underleverantörer |
| Avbrott i en kritisk tjänst | Återställning och kontinuitet | Resultat från återläsningstest och plan för avbrott |
| Sen information om en incident | Kontaktvägar och avtalad rapportering | Incidentrutin med kontaktpersoner och tidsfrister |
När Rustas driftleverantör Tietoevry drabbades av en IT-attack i januari 2024 höll alla 208 varuhus öppet, men färre kassor kunde ta emot kort och e-handeln låg nere. Störningarna gjorde det också svårare att följa lagersaldon och fylla på varor. Rustas lägesbild den 22 januari · Rustas bokslutskommuniké för 2023/24 (PDF)
Hur upptäcker ni ett beroende som flera leverantörer delar?
Anta att ordermottagaren använder en ordertjänst och kan registrera beställningar i kundportalen vid avbrott. Be båda leverantörerna ange vilken inloggningstjänst som krävs för att registrera en order. Jämför svaren. Om båda hänvisar till samma tjänst kan ett avbrott där slå ut även reservvägen.
Låt ordermottagaren försöka registrera en order i kundportalen under ett simulerat avbrott i inloggningen. Om det misslyckas, prova en annan väg under samma övning. Kan ni till exempel ta emot ordern per telefon och registrera den när ordertjänsten är tillbaka? Anteckna vilken rutin som fungerade och vem som kan använda den.
För att göra samma genomgång för fler tjänster, använd arbetsgången för att kartlägga leverantörsrisker.
Vilka säkerhetskrav ska ni ställa före avtal?
Bestäm hur länge ni klarar er utan ordertjänsten, med den reservrutin ni har provat. I exemplet kräver ni att en order ska gå att registrera i den ordinarie tjänsten inom fyra timmar efter ett avbrott. Kom överens om vem som återställer tjänsten och vem hos er som provar orderflödet.
Kravet på säkerhet i leveranskedjan finns i 2 kap. 3 § cybersäkerhetslagen. Där MCFFS 2026:11 gäller ska ni bedöma och hantera riskerna innan ni köper system eller lägger ut informationsbehandling. Bedöm om leverantören kan uppfylla säkerhetskraven under hela avtalstiden och skriv in i avtalet hur säkerhetsåtgärderna ska kunna genomföras och upprätthållas.
För personuppgiftsbiträden anger IMY:s vägledning om GDPR artikel 28 vilka skyldigheter som ska regleras i avtalet.
10 frågor om IT-säkerhet
För ordertjänsten hör fråga 5 och 10 ihop. Den ena visar vilka andra tjänster leverantören behöver, den andra vad som hände när återställningen provades. Be om underlag för den tjänst och de konton som ingår i ert avtal.
| Fråga till leverantören | Underlag att be om |
|---|---|
| 1. Hur styr ni säkerhetsarbetet? | Relevant policy eller ett certifikat med rätt omfattning. |
| 2. Hur hanterar ni incidenter? | Kontaktvägar, tidsfrister och resultat från en övning. |
| 3. Hur skyddar ni data med kryptering? | Beskrivning av vad som krypteras och hur nycklar hanteras. |
| 4. Hur styr ni åtkomsten till våra system? | Behörighetslista, inloggningskrav för administratörskonton och rutin för att avsluta åtkomst. |
| 5. Vilka underleverantörer behöver fungera för att vi ska kunna använda tjänsten? | Namn och funktion för varje kritiskt beroende, vad som stannar vid avbrott och vilken reservrutin ni har provat. |
| 6. Hur hittar och åtgärdar ni sårbarheter? | Tidsmål och ett daterat exempel som visar hur en allvarlig brist upptäcktes, åtgärdades och kontrollerades. |
| 7. Hur länge sparar ni våra uppgifter och vem ställer in lagringstiden? | Inställningar för vår tjänst och rutin för vad som raderas när lagringstiden eller avtalet löper ut. |
| 8. Hur skyddar ni utrustning vid distansarbete? | Utdrag som visar vilka enheter och konton som omfattas av skyddet. |
| 9. Hur lär sig personalen att upptäcka och rapportera incidenter? | Exempel på en övning och resultatet av uppföljningen. |
| 10. När provade ni senast att återställa den tjänst vi köper? | Testprotokoll som visar vilka funktioner ni provade och hur länge de var otillgängliga. |
Cloudflare missade att byta uppgifter till tjänstekonton
Cloudflare beskriver hur en angripare i november 2023 använde en token och tre tjänstekontons inloggningsuppgifter som hade stulits vid intrånget hos Okta. Cloudflare hade missat att byta uppgifterna eftersom de felaktigt bedömdes vara oanvända. Enligt bolagets utredning begränsade åtkomstkontrollerna spridningen och kundernas data och system påverkades inte. Cloudflares incidentrapport, publicerad 1 februari 2024
Det ger en konkret följdfråga till fråga 4. Vilka integrationer och tjänstekonton kan fortfarande använda de inloggningsuppgifter som ska tas bort? Vi rekommenderar att systemägaren kopplar varje konto till en tjänst och en ansvarig. När inloggningsuppgifter ska bytas för fortsatt drift, be leverantören visa att den gamla uppgiften har spärrats och att integrationen fungerar med den nya. Om åtkomsten ska avslutas helt behöver kontrollen visa att kontot och berörda token inte längre kan användas. Planera kontrollen med leverantören och spara resultatet.
Hur avgör ni om underlaget räcker?
Kontrollera tre saker innan ni godkänner ett svar. Gäller underlaget den tjänst ni köper? Vad kontrollerade leverantören och när? Visar resultatet att leverantören klarar just ert krav?
I exemplet med ordertjänsten svarar leverantören att den testar återställningen varje år och brukar vara klar inom två timmar. För att pröva fyratimmarskravet behöver ni veta när tjänsten gick att använda igen. Be om ett utdrag från testet.
Vi behöver kunna ta emot order igen inom fyra timmar. Kan ni skicka ett utdrag från ert senaste test som visar vilken tjänst ni återställde, när ordertjänsten blev otillgänglig i testet och när det gick att registrera en order igen? Ni får gärna maskera kundnamn.
Granskningsmall för leverantörens säkerhetsunderlag
Skriv en rad per krav. Då kan kollegan som ska besluta om driftstart se vad ni har kontrollerat och vad som fortfarande är öppet. Raderna nedan är fiktiva exempel.
Rulla i sidled för att se beslut och uppföljning.
| Krav för leveransen | Underlag vi kontrollerat | Granskarens slutsats | Beslut och uppföljning |
|---|---|---|---|
| Ordertjänsten ska kunna återställas inom fyra timmar | Leverantören anger två timmar. Protokoll från ett test av tjänsten saknas. | Behöver kompletteras. Tiden är ännu obekräftad. | IT-ansvarig begär testprotokoll och granskar det före beslut om driftstart. |
| Administratörer ska kunna få besked om en incident via en avtalad kontaktväg | Kontaktlista och ett dokumenterat prov av kontaktvägen. | Styrkt för de kontakter och den rutin som provades. | Avtalsansvarig registrerar underlaget och kontrollerar på nytt när kontakterna eller rutinen ändras. |
Anta att protokollet visar att servern startade efter två timmar men att den första ordern gick att registrera efter sex. Då överskred tjänsten ert krav med två timmar. Skjut upp driftstarten och skriv in i protokollet att ni väntar på ett nytt test av hela orderflödet.
Hur följer ni upp en brist hos leverantören?
När leverantören har åtgärdat fördröjningen kan er ordermottagare delta i nästa test och bekräfta när den första ordern går att registrera. Spara den uppmätta tiden tillsammans med ert beslut om driftstart.
För ett åtkomstkrav behövs ett annat underlag. Anta att samma driftleverantör ska få administrera era system och att ni kräver säkerhetsnycklar för de kontona. Leverantören svarar att den använder sms-koder och planerar ett byte.
Vänta med att ge administratörsåtkomst. Be leverantören ange när bytet ska vara klart och vem som återkommer med ett utdrag som visar vilka konton som kräver säkerhetsnyckel. Bestäm vem hos er som kontrollerar utdraget innan ni ger leverantören åtkomst.
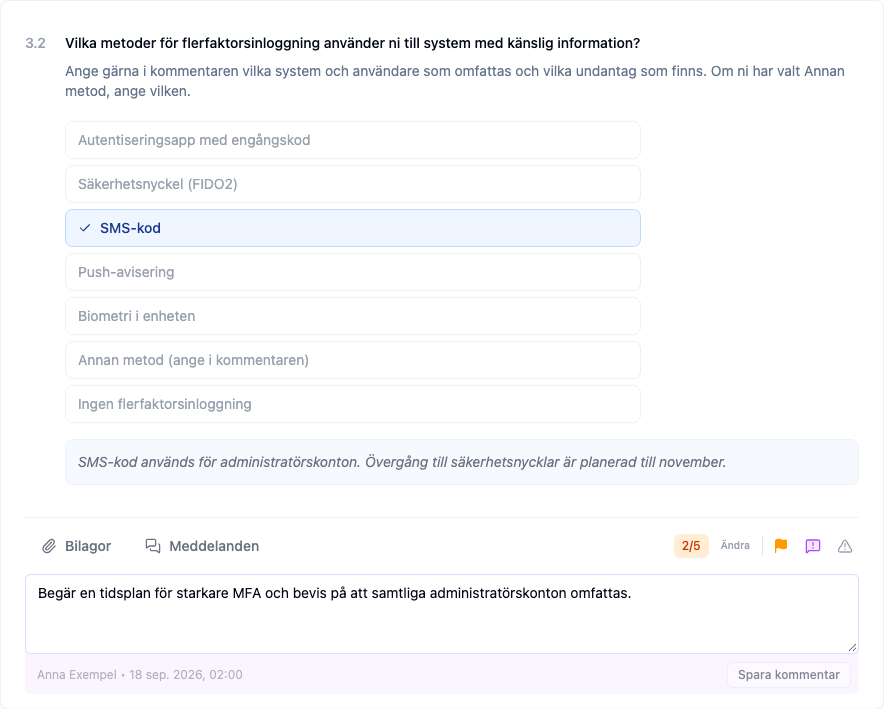
I ChainSec kan ni skicka en leverantörsbedömning och spara kompletteringen tillsammans med det ursprungliga svaret. När ni fattar beslut, anteckna vad det gäller och när ni behöver pröva det igen. Ny administratörsåtkomst eller byte av en kritisk underleverantör kan motivera en tidigare kontroll. Läs mer om löpande leverantörsuppföljning.
Vanliga frågor
Vad är säkerhet i leverantörskedjan?
Säkerhet i leverantörskedjan innebär att skydda information och drift mot hot som kommer via leverantörer och underleverantörer. Det omfattar säkerhetskrav, kontroll av underlag och uppföljning av brister.
Hur minskar vi säkerhetsrisker i leverantörskedjan?
Identifiera vilka leverantörer som kan påverka er information och drift, ställ säkerhetskrav i avtalen, granska deras underlag och följ upp avvikelser med en ansvarig och ett slutdatum.
Vilka säkerhetsunderlag bör vi begära från en leverantör?
Utgå från tjänstens risker. Begär relevanta beskrivningar av åtkomstkontroll, informationsskydd, incidenthantering och kontinuitet. För kritiska beroenden kan ni behöva testresultat eller en fördjupad granskning.
Hur följer vi upp en säkerhetsbrist hos en leverantör?
Beskriv bristen, ange vilket krav den berör och utse en ansvarig för uppföljningen. Kom överens om åtgärd och slutdatum och begär underlag som visar resultatet innan ni stänger ärendet.