Det bästa NIS2-verktyget beror på vad som är svårast för er: att bygga ett ledningssystem för informationssäkerhet, att följa upp leverantörerna eller att rapportera incidenter. Vi bygger ChainSec, ett verktyg för leverantörsbedömning med NIS2-kravkatalog och riskregister. Vi har skrivit jämförelsen för att ni ska kunna välja rätt, även när det rätta valet är ett annat verktyg.
Jämförelsen går igenom fem verktyg: vad de gör, var data lagras, hur de prissätts och vilka frågor ni bör ställa innan ni väljer.
Vilket verktyg passar vilken situation?
Utgå från var ni står i dag:
- Ni vill bygga ett fullständigt ledningssystem, till exempel inför en ISO 27001-certifiering. Välj ett verktyg för ledningssystem, som Cyberday eller DataGuard. ChainSec ersätter inte ett ledningssystem, men kan läggas till för leverantörerna.
- Ni ska arbeta systematiskt med NIS2 men behöver ingen certifiering. Lagen kräver ett systematiskt och riskbaserat arbete, inte ett certifierat ledningssystem. Här passar ChainSec: gapanalys mot de tio säkerhetsåtgärderna, riskregister och leverantörsbedömning i samma system. Policyer och incidentrutiner har ni i egna dokument.
- Ni har redan ett ledningssystem, men leverantörerna följs upp i ett kalkylblad. Fråga först om ert system kan hålla status, giltighet och historik per leverantör. Kan det inte det, är det just det här vi har byggt ChainSec för, och det fungerar vid sidan av ert ledningssystem.
- Ni behöver främst stöd för att rapportera incidenter. ChainSec har ingen incidentloggning ännu. Titta på verktyg som anger incidenthantering, som DataGuard och Vanta, och be dem visa hur rapporten till myndigheten fungerar.
- Ni arbetar redan med SOC 2 eller ISO 27001 i ett verktyg. Se om verktyget har en NIS2-katalog, som Vanta. Lägg bara till ett verktyg för leverantörsbedömning om det är leverantörsarbetet som fastnar.
- Ni är en stor organisation eller offentlig verksamhet och vill samla många områden. Stratsys passar oftare. DataGuard är ett alternativ om ni behöver flera EU-ramverk, men kontrollera språk och datalagring först.
- Ni är själva leverantör och har fått en säkerhetsenkät. Verktygen här är byggda för den som skickar enkäten. För att svara behöver ni oftast inget av dem. Kontrollera först om ni omfattas av NIS2.
Kort sagt:
- ChainSec passar när ni ska arbeta systematiskt med NIS2 utan ett certifierat ledningssystem, eller när leverantörerna är det svåra. Kravkatalog, riskregister och leverantörsbedömning finns i ett system, leverantören svarar utan konto och data ligger i Stockholm. Incidentrapportering hanterar ni med en egen rutin.
- Cyberday eller DataGuard passar när ni ska bygga ett fullständigt ledningssystem.
- Stratsys passar större organisationer och offentlig sektor som vill samla många områden.
- Vanta passar när ni redan arbetar med SOC 2 eller ISO 27001.
Vad ska NIS2-programvara klara?
Cybersäkerhetslagen kräver säkerhetsåtgärder och dokumentation, inte ett visst verktyg. NIS2-programvara bör täcka fyra saker:
- Nulägesbedömning mot kraven. Vilka av de tio säkerhetsåtgärderna som är på plats, vem som äger resten och vilket underlag som finns.
- Säkerhet i leverantörskedjan. MCF:s föreskrifter (MCFFS 2026:11, 4 kap.) kräver att ni värderar risker innan ni förvärvar system eller lägger ut informationsbehandling, och att ni utvärderar om leverantören kan uppfylla kraven under hela avtalstiden. Se så kartlägger ni leverantörsrisker.
- Incidentrapportering. En väg för att rapportera betydande incidenter inom lagens frister. Se incidentrapportering enligt NIS2.
- Dokumentation för tillsyn. Beslut, åtgärder och historik som ni kan visa för tillsynsmyndigheten.
Kontrollera också om gränssnittet finns på svenska, om verktyget har stöd för den svenska lagen och inte bara direktivet, var data lagras och hur prissättningen fungerar.
Jämförelse av fem verktyg
”Framgår inte” betyder att vi inte hittade uppgiften på leverantörens webbplats, inte att funktionen saknas. Fråga leverantören.
| Verktyg och språk | Leverantörsbedömning | Incidentrapportering | Prismodell |
|---|---|---|---|
| ChainSec, svenska | Kärnfunktion: bedömningar i tre djup, avvikelser, omvärdering | Inte ännu | Pris på förfrågan |
| Cyberday, svenska | Ja | Incidenthantering, myndighetsrapport framgår inte | Per anställd, provperiod |
| Stratsys, svenska | Due diligence i värdekedjan | Framgår inte | Pris på förfrågan |
| DataGuard, svenskt gränssnitt hittades inte | Tredjepartsrisk (modul) | Ja, enligt leverantören | Pris på förfrågan |
| Vanta, språk framgår inte | Tredjepartsrisk (separat produkt) | Incidentspårning | Pris på förfrågan |
Så jämförde vi
Vi tog med verktyg som svenska företag möter när de söker stöd för NIS2 och som har en katalog eller ett ramverk för kraven. Rena säkerhetsverktyg, som skydd av datorer och e-post, är inte med. Vi jämförde leverantörsbedömning, incidentrapportering, svenskt gränssnitt, datalagring och prismodell.
Uppgifterna om de andra verktygen kommer från deras egna webbplatser och kontrollerades den 11 november 2026. Vi har inte testat verktygen själva. ChainSec är vårt eget verktyg, och vi har bedömt det med samma kriterier. Hittar ni något som är fel eller inaktuellt, kontakta oss så rättar vi det.
Verktygen ett och ett
ChainSec
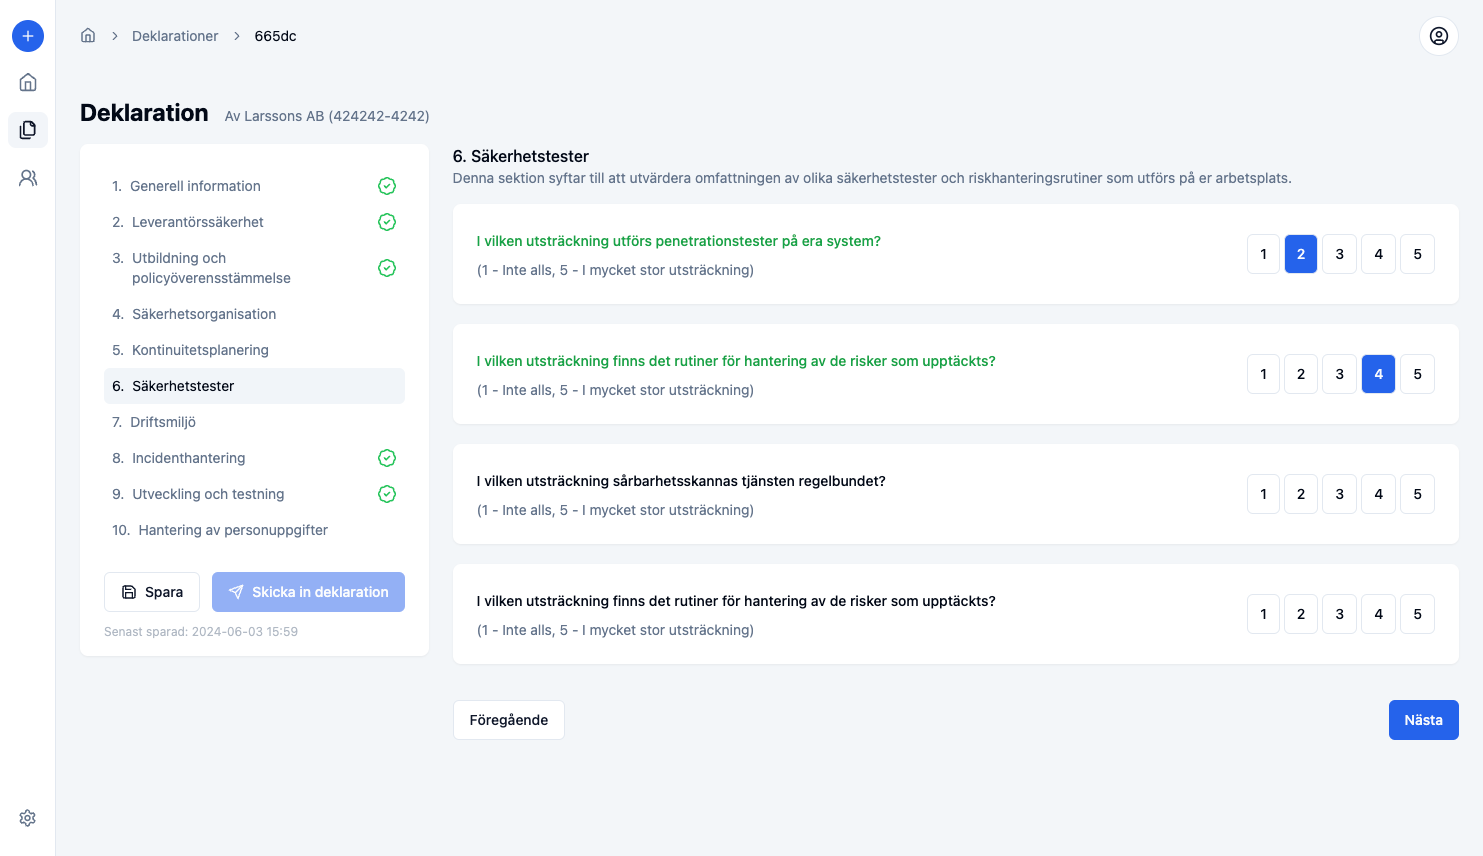
ChainSec är vårt verktyg för leverantörsbedömning, med NIS2-kravkatalog, riskregister och åtgärder i samma system. Vi har byggt det för små och medelstora företag där en person äger arbetet. Hur det fungerar för NIS2 beskriver vi längre ner, i Så fungerar ChainSec för NIS2.
Passar för: er som ska arbeta systematiskt med NIS2 och där leverantörskedjan är det svåra, ofta med 30–300 leverantörer.
Att väga: ChainSec är inte ett ledningssystem och har ingen incidentloggning ännu. Det finns bara som molntjänst.
Cyberday
Cyberday är ett finskt verktyg för ledningssystem för informationssäkerhet, byggt för små team. Appen finns enligt webbplatsen helt på svenska och har ramverk för bland annat cybersäkerhetslagen, ISO 27001, GDPR och CRA. Priset styrs av antalet anställda, och det finns en provperiod.
Passar för: er som bygger ledningssystemet från grunden och vill komma igång själva.
Att väga: stöd för att rapportera incidenter till myndighet framgår inte av webbplatsen.
Stratsys
Stratsys är en plattform för styrning, risk och efterlevnad med bred täckning, från strategi till informationssäkerhet. Enligt webbplatsen har bolaget över 600 kunder i privat och offentlig sektor. Informationssäkerhetslösningen finns i en version med stöd för NIS2, och det finns även due diligence i värdekedjan. Jämförelse med ChainSec finns i Alternativ till Stratsys.
Passar för: större organisationer och offentliga verksamheter som vill samla flera områden i en plattform.
Att väga: för ett litet företag med en avgränsad uppgift kan bredden vara mer än ni behöver.
DataGuard
DataGuard är en tysk plattform för informationssäkerhet och dataskydd med huvudkontor i München. Modulerna omfattar enligt webbplatsen bland annat leverantörshantering, tredjepartsrisk och hantering av incidenter och personuppgiftsincidenter, och plattformen kombineras med rådgivning.
Passar för: er som behöver flera EU-ramverk (GDPR, NIS2, AI-förordningen) och vill ha hjälp med uppsättningen.
Att väga: vi hittade inget svenskt gränssnitt, och var data lagras anges bara som Europa.
Vanta
Vanta är en plattform som automatiserar efterlevnadsarbete och löpande kontroll av säkerheten. Enligt webbplatsen hämtar den data från över 400 verktyg och mäter kontrollerna varje timme, med NIS2 som ett av flera ramverk. Jämförelse med ChainSec finns i Alternativ till Vanta.
Passar för: er som redan arbetar med SOC 2 eller ISO 27001 och vill återanvända underlaget.
Att väga: tredjepartsrisk är en separat produkt, och EU-lagring måste begäras.
Så fungerar ChainSec för NIS2
ChainSec stöder uppföljningen av alla tio säkerhetsåtgärder och har egna arbetsflöden för leverantörskedjan och riskanalysen. Det är inte ett komplett NIS2-verktyg, men det täcker mer än leverantörsdelen. Grunden är leverantörsregistret. Ovanpå det finns tillägget Risk och krav, med NIS2-kravkatalogen och riskregistret, och tillägget Dataskydd, med tillgångsregister, KRT-klassning och Artikel 30-register.
De tio säkerhetsåtgärderna
Kravkatalogen innehåller alla tio säkerhetsåtgärder i cybersäkerhetslagen. För varje krav ser ni status, ansvarig och bevis, och brister gör ni till åtgärder med ansvarig och deadline. Så här stöder ChainSec respektive åtgärd:
| Säkerhetsåtgärd | I ChainSec |
|---|---|
| Riskanalys och policyer | Riskregister med riskbehandling. Policyerna skriver ni själva och laddar upp som bevis. |
| Incidenthantering | Ingen incidentloggning ännu. Kravstatus följer ni i katalogen. |
| Kontinuitet och krishantering | Kravstatus och bevis. Verksamhetspåverkan per leverantör i registret. |
| Leveranskedjans säkerhet | Kärnfunktion: bedömningar i tre djup, avvikelser, omvärdering och export. |
| Säker anskaffning och utveckling | Bedöm leverantören innan avtal. Avtal sparas på leverantören. |
| Utvärdering av åtgärdernas effektivitet | Gapanalys med status och bevis per krav. |
| Cyberhygien och utbildning | Kravstatus och bevis. |
| Kryptografi | Kravstatus och bevis. |
| Personal och åtkomst | Kravstatus och bevis. Tillgångsregister med KRT-klassning i tillägget Dataskydd. |
| Autentisering och säkrad kommunikation | Kravstatus och bevis. |
Det ni behöver vid sidan av är rutiner för incidentrapportering och dokumenten för era policyer. Läs mer om de tio säkerhetsåtgärderna.
Leverantörsarbetet steg för steg
- Ni exporterar leverantörslistan till CSV och importerar den till leverantörsregistret. Importerade leverantörer blir godkända direkt, så ni börjar med det ni har.
- Ni sätter omvärderingsintervall per leverantör: 3, 6 eller 12 månader.
- Ni skickar säkerhetsbedömningar i tre djup för NIS2 och ISO 27001. Leverantören svarar utan att skaffa ett eget konto.
- Från ett flaggat enkätsvar skapar ni en avvikelse med ansvarig, åtgärd och verifiering.
- Varje måndag kommer ett mejl om certifikat som går ut och leverantörer som ska omvärderas.
- När tillsynen eller en kund frågar exporterar ni den godkända leverantörslistan med status, klassning, senaste granskning och certifikatens giltighet.
I registret finns också certifikat med giltighetstid (ISO 9001, 14001, 45001, 27001 och SOC 2), checklistor, en logg över varje granskning och en riskmatris över vilka leverantörer som behöver extra uppföljning.
Det gör ChainSec inte
ChainSec är inte ett ledningssystem, har ingen incidentloggning ännu och är ingen inköpsplattform med spendanalys eller sanktionsscreening. Det finns bara som molntjänst och kan inte installeras i er egen miljö. Bedömningen av vad lagen kräver av er ligger kvar hos er.
Vill ni se hur det ser ut med era egna leverantörer? Exportera listan till CSV så går vi igenom den i en demo.
Var lagras data?
Var data lagras påverkar er riskbedömning, och offentliga kunder frågar ofta efter det. ChainSec, Cyberday och Stratsys anger datacenter inom EU. Hos Vanta beror det på vilken region ni väljer, och DataGuard anger inte land.
| Verktyg | Datalagring enligt leverantören |
|---|---|
| ChainSec | Stockholm (AWS och MongoDB Atlas, eu-north-1) |
| Cyberday | Tyskland, AWS European Sovereign Cloud (källa) |
| Stratsys | Göteborg och Microsoft Azure i Amsterdam (källa) |
| DataGuard | ”Hosting i Europa” enligt egen uppgift, land framgår inte (källa) |
| Vanta | USA, EU eller Australien, EU-region måste begäras (källa) |
Fråga också var säkerhetskopior ligger och vilka underbiträden, till exempel för support och e-post, som har tillgång till era uppgifter.
Vad kostar NIS2-programvara?
Prismodellerna för NIS2-programvara skiljer sig: per anställd, pris efter paket och storlek eller tillägg per modul. Jämför därför den totala kostnaden över två år.
- Per antal anställda. Priset växer när ni växer. Cyberday visar sitt pris öppet.
- Pris efter paket och storlek. Ni får pris efter storlek och behov. Det gäller ChainSec, Stratsys, DataGuard och Vanta.
- Tillägg och moduler. Leverantörsrisk kan vara en egen modul eller en separat produkt. Fråga vad som ingår.
Totalkostnaden avgörs också av om ni behöver hjälp vid införandet, vad som ingår år två och hur mycket egen arbetstid verktyget kräver. Vi skriver inte ut belopp här eftersom de ändras. Cyberday visar sitt pris på sin prissida. Hos oss sätts priset per paket och storlek, inte per leverantör, så ni kan importera hela listan.
Frågor att ställa innan ni väljer
Ställ de här åtta frågorna till varje leverantör och för in svaren i samma tabell, så blir de lätta att jämföra.
- Stöder verktyget cybersäkerhetslagen eller bara direktivet? Det är lagen och MCF:s föreskrifter ni granskas mot.
- Kan en leverantör besvara en enkät utan att skaffa ett eget konto? Ju krångligare det är att svara, desto färre leverantörer svarar.
- Kan ni exportera underlag inför tillsyn? Be om ett exempel, som en leverantörslista med historik.
- Var lagras data, och går verktyget att installera i egen miljö? Ni behöver veta land, molnleverantör och underbiträden. Kräver er policy on-prem faller många molntjänster bort direkt.
- Vad ingår år två? Fråga om prishöjningar, support och tillägg.
- Hur hanterar verktyget incidentfristerna? Påminnelser om fristerna är något annat än stöd för själva rapporten.
- Hur många leverantörer och användare ingår? Gränserna styr priset när ni växer.
- Hur ser införandet ut? Fråga vem som gör arbetet och hur lång tid det tar innan de första leverantörerna är inlagda.
Räcker Excel?
Ja, ett kalkylblad räcker så länge ni har några få leverantörer och en person som håller koll. Det som brukar fungera sämre när listan växer:
- Påminnelser. Kalkylbladet säger inte till när ett certifikat har gått ut eller en omvärdering är försenad.
- Historik. Ni skriver över raden, och då försvinner det som gällde tidigare.
- Vem godkände vad. Tillsynsmyndigheten eller revisorn frågar efter beslut, datum och ansvarig.
Ni behöver inte släppa kalkylbladet. Exportera det till CSV och importera det i ChainSec, så är listan på plats. Läs mer om Excel jämfört med ett system.
Vanliga frågor
Vilken NIS2-programvara passar ett litet svenskt företag?
Det beror på vilken del av NIS2-arbetet som är svårast för er. Ska ni bygga ett helt ledningssystem för informationssäkerhet från grunden passar ett verktyg för ledningssystem (ISMS) som Cyberday eller DataGuard. Är leverantörskedjan den svåra delen passar ett verktyg med fokus på leverantörsbedömning, som ChainSec eller leverantörsmodulerna hos några av de andra. Kontrollera alltid svenskt gränssnitt, stöd för cybersäkerhetslagen och prismodell innan ni väljer.
Behöver ni programvara för att uppfylla NIS2?
Nej, cybersäkerhetslagen kräver inget visst verktyg. Den kräver säkerhetsåtgärder och dokumentation. Programvara gör det lättare att hålla krav, risker, leverantörer och åtgärder aktuella och att visa underlaget vid tillsyn. Ni ansvarar för bedömningen oavsett verktyg.
Har ChainSec stöd för incidentrapportering enligt NIS2?
Inte ännu. ChainSec har ingen incidentloggning ännu och stöder inte incidentrapportering i dag. Det som finns är NIS2-kravkatalogen, säkerhetsbedömningar av leverantörer, riskregister och åtgärder. Incidentrapporteringen behöver ni hantera med en rutin eller ett annat verktyg.
Vad är skillnaden mellan en NIS2-plattform och ett GRC-system?
Ett GRC-system ger stöd för styrning, riskhantering och regelefterlevnad i allmänhet, ofta för flera ramverk. Det som kallas NIS2-plattform är oftast ett GRC-system eller ett verktyg för ledningssystem med en färdig katalog för NIS2-kraven. Skillnaden ligger i vilket innehåll som följer med, inte i själva typen av system.